はじめに
Phase 1-3(初期化手順)で工場出荷相当に戻した状態から、本シリーズのラボ機として最低限必要な基本設定(hostname・パスワード・banner・ログ設定)を投入する。ここで作る設定が、以降Phase 2以降の全記事の出発点になる。
1. 前提
Phase 1-3の手順で初期化済みで、「Switch>」のユーザーEXECプロンプトになっていること。
Switch>enable ← 特権モード(設定や確認ができるモード)に入る
Switch#configure terminal ← 設定を入れるモード(グローバル設定モード)に入る
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#
2. hostnameの設定
Switch(config)#hostname SW3560 ← 機器の名前(ホスト名)を SW3560 にする
SW3560(config)#
コマンド投入直後からプロンプト表示が「Switch」から新しいhostnameに切り替わる。本ラボでは機種がそのまま分かるSW3560/SW2960-A/SW2960-Bの3つを使用する(詳細はPhase 0-2のアドレス設計表を参照)。
3. パスワードの設定
| 設定箇所 | コマンド | 内容 |
|---|---|---|
| 特権EXEC | enable secret cisco | enableコマンドで特権EXECに入る際のパスワード。ハッシュ化されてrunning-configに保存される |
| コンソール | line con 0 → password cisco → login | コンソール接続時に要求するパスワード |
| telnet(vty 0-4) | line vty 0 4 → password cisco → login → transport input telnet | 同時5セッションまでのtelnetログインパスワード |
| telnet(vty 5-15) | line vty 5 15 → password cisco → login → transport input telnet | 6〜16セッション目の追加telnetログインパスワード |
SW3560(config)#enable secret cisco ← 特権モードに入るパスワードを設定する(暗号化して保存される)
SW3560(config)#line con 0 ← コンソールポート(ケーブルで直接つなぐ口)の設定に入る
SW3560(config-line)#password cisco ← ログイン用のパスワードを設定する
SW3560(config-line)#login ← ログイン時にパスワードを確認する
SW3560(config-line)#exit ← 1つ上のモードに戻る
SW3560(config)#line vty 0 4 ← telnet(ネットワーク経由のリモート接続)の設定に入る(5本分)
SW3560(config-line)#password cisco ← ログイン用のパスワードを設定する
SW3560(config-line)#login ← ログイン時にパスワードを確認する
SW3560(config-line)#transport input telnet ← telnetでの接続を許可する
SW3560(config-line)#exit ← 1つ上のモードに戻る
SW3560(config)#line vty 5 15 ← telnetの残り11本分の設定に入る
SW3560(config-line)#password cisco ← ログイン用のパスワードを設定する
SW3560(config-line)#login ← ログイン時にパスワードを確認する
SW3560(config-line)#transport input telnet ← telnetでの接続を許可する
SW3560(config-line)#exit ← 1つ上のモードに戻る
設定全体を見る(この設定の後の SW3560)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500ip subnet-zero!spanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!interface GigabitEthernet0/19 description Link-to-SW2960A-Mgmt switchport mode access!interface GigabitEthernet0/20 description Link-to-SW2960B-Mgmt switchport mode access!interface GigabitEthernet0/21 description Spare-Mgmt-Segment switchport mode access!interface GigabitEthernet0/22 description Spare-Mgmt-Segment switchport mode access!interface GigabitEthernet0/23 description Mgmt-Uplink-to-HomeLAN switchport mode access!interface GigabitEthernet0/24 description Spare-Mgmt-Segment switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(22個)は省略している。
この設定全体は、Phase 1 の手順を終えた時点(2026-10-24)のSW3560の設定ファイルである。パスワードは、テスト用の値を伏せて表示している。
本ラボでのパスワード方針
本シリーズでは読者が記事通りに再現しやすいよう、暫定的にすべて「cisco」という単純なパスワードで統一する。これは検証ラボ限定の方針であり、インターネットに公開される機器や本番環境では絶対に使わない値である。
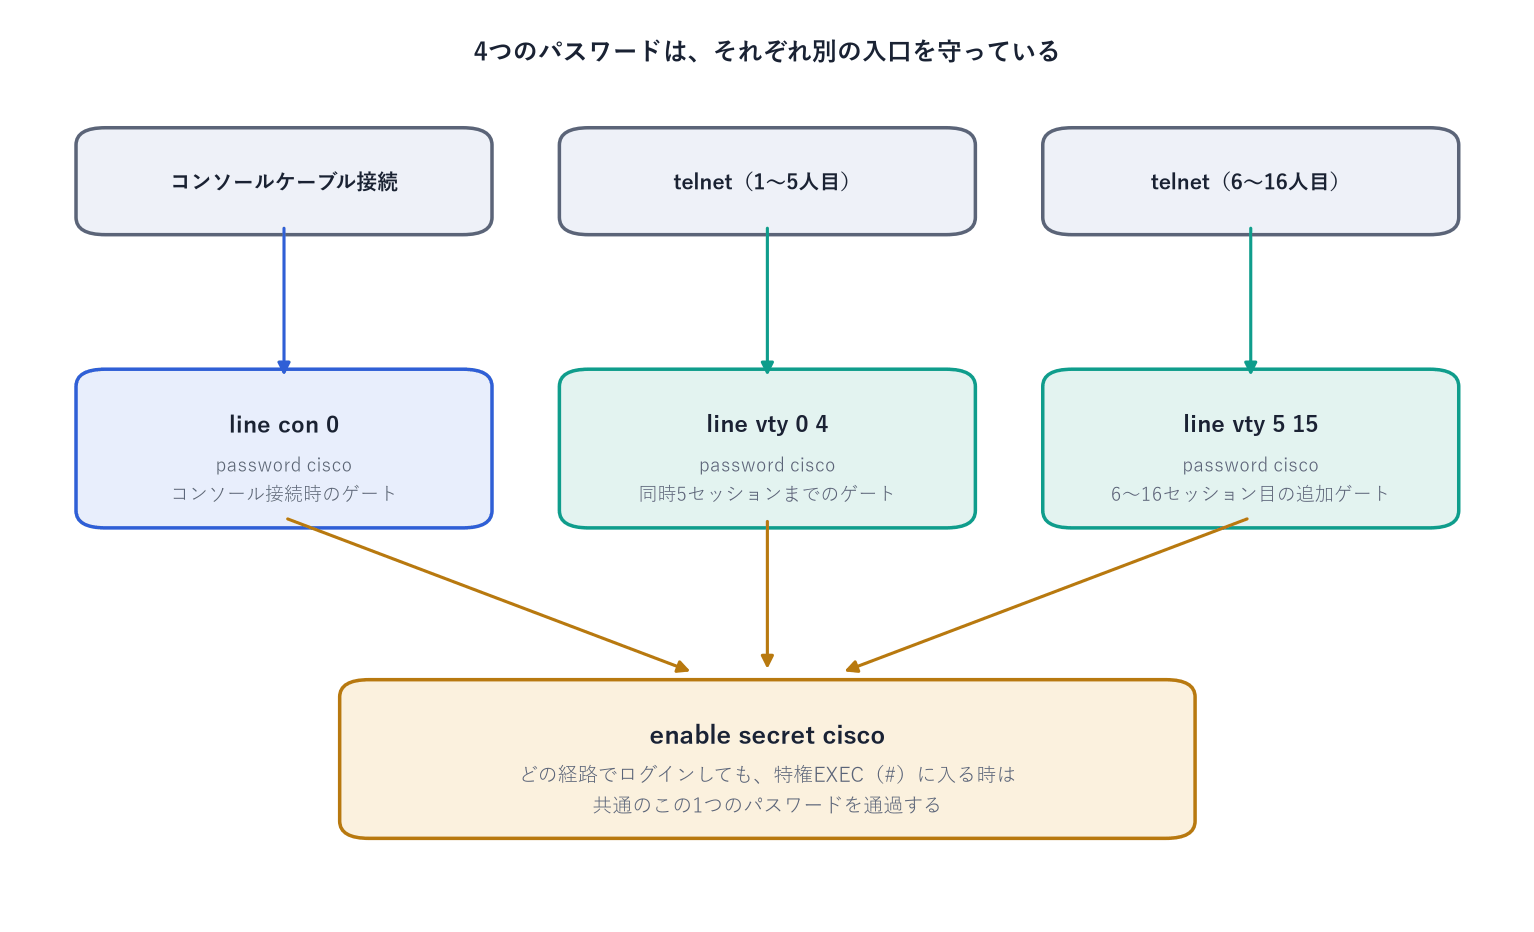
接続経路ごとに別のパスワードゲートがあり、特権EXECに入る際はenable secretという共通ゲートを通る
5. ログ関連の設定
| コマンド | 内容 |
|---|---|
| service timestamps log datetime msec | ログメッセージにミリ秒単位の日時を付与する |
| service timestamps debug datetime msec | debugメッセージにも同様に日時を付与する |
| logging buffered 16384 | ログをメモリ上のバッファに保存する(サイズはバイト単位)。show loggingで後から確認できる |
実機でしか分からない点
Phase 1-2で取得した実機のrunning-configを見ると、SW3560は「service timestamps log datetime msec」(日時付き)だったのに対し、SW2960-A/Bは「service timestamps log uptime」(起動からの経過時間のみ)がデフォルトだった。同じコマンドで明示的に設定し直さない限り、機種によってデフォルトの挙動が異なる実例。
6. 設定の保存
ここまでの設定はrunning-config(メモリ上)にしかない。保存しないまま電源断や reload をすると消えてしまうため、必ず保存する。
SW3560#write memory ← 設定を保存する(再起動しても消えない)
Building configuration...
[OK]
write memory は copy running-config startup-config の旧来の略記で、どちらも同じ動作をする。
7. セキュリティ上の補足:service password-encryption
Phase 1-2で確認した実機のrunning-configには「no service password-encryption」が入っており、line con/vtyのパスワード(password cisco)は平文のまま保存されていた。service password-encryptionを有効にすると簡易的な暗号化(Type 7、実際には強度が低く読める実装)がかかり、肩越しに画面を覗かれた際の可読性は下がる。本ラボでは学習目的であえて平文のままにしているが、実運用では有効化が推奨される。
8. 次の記事
次はPhase 1-5として「管理IPアドレスとtelnetログイン」を扱う。Phase 0-2で設計したVLAN1・192.168.1.221〜223/24を実際に投入し、Windows Telnetクライアントの有効化を含めた接続確認の手順を記録する。