この記事について
Phase 2-2(音声VLAN)に続く記事。1つのVLANの中を、さらに細かく通信可否で分ける「プライベートVLAN」を扱う。本ラボの機種(2007〜2008年製)でサポートされているかどうかは事前には不明だったが、実際に試したところ、ある条件を満たせば動作することが判明した。
1. そもそもプライベートVLANとは何か
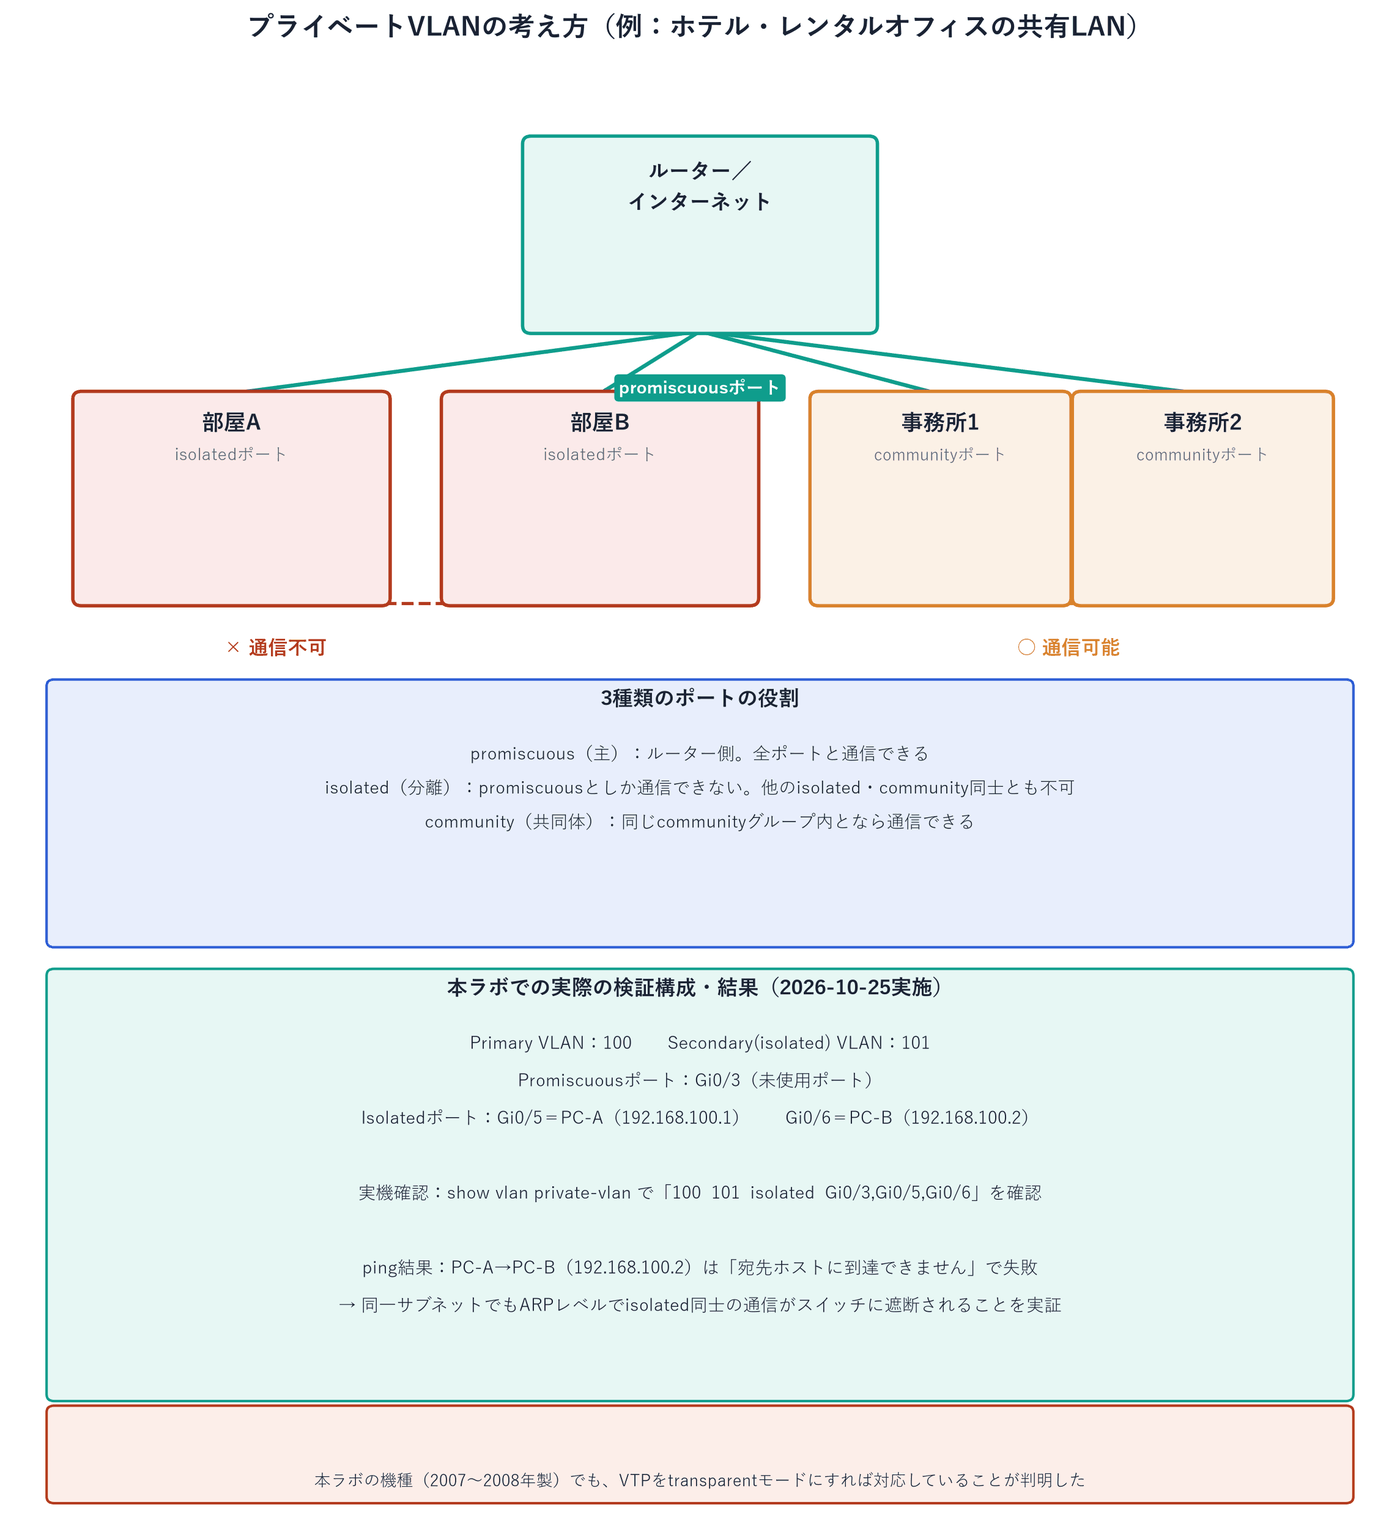
1つのVLANの中を、さらに細かく「通信してよい相手」「通信できない相手」に分ける機能。たとえばホテルやレンタルオフィスのように、各部屋にインターネットを提供しつつ、部屋同士はお互いに見えないようにしたい場合に使われる。通常のVLANだけで同じことをやろうとすると部屋の数だけVLANを用意する必要があるが、プライベートVLANなら1つのVLAN内で完結できる。
2. 検証構成(具体的な数値)
| 項目 | 値 |
|---|---|
| Primary VLAN | 100(PRIVATE-PRIMARY) |
| Isolated VLAN(secondary) | 101(PRIVATE-ISOLATED) |
| Promiscuousポート | Gi0/3(未使用ポート。実機接続なしでも設定投入は可能) |
| Isolatedポート1 | Gi0/5(PC-A) ※Phase 2-1〜2-2の設定から一時的に変更する |
| Isolatedポート2 | Gi0/6(PC-B) ※同上 |
| PC-AのIP | 192.168.100.1/24(ゲートウェイ未設定) |
| PC-BのIP | 192.168.100.2/24(ゲートウェイ未設定) |
3. 最初に遭遇したエラーとその原因
下記のコマンドをそのまま投入したところ、2つのエラーに遭遇した。原因が分かれば単純だが、知らずに試すと必ずつまずくポイントなので、最初から前提条件として示す。
SW3560(config-vlan)#private-vlan primary ← このVLANを「プライマリ(親)VLAN」にする
%Private VLANs can only be configured when VTP is in transparent mode.
原因:VTP(VLAN Trunking Protocol)がデフォルトのserverモードのままだと、プライベートVLANの作成自体が拒否される。事前に vtp mode transparent を投入しておく必要がある。
SW3560(config-if-range)#switchport mode private-vlan host ← このポートを「host」(孤立側の端末をつなぐポート)にする
Command rejected: Gi0/5 is configured with a voice vlan.
原因:音声VLAN(Phase 2-2で設定)とプライベートVLANのhostポートは同じポートで共存できない。Gi0/5で no switchport voice vlan を実行し、音声VLAN設定を外してから再投入する必要がある。
4. 正しい投入順序
SW3560#configure terminal ← 設定を入れるモード(グローバル設定モード)に入る
SW3560(config)#vtp mode transparent ← VTPを「transparent」にする(プライベートVLANの作成に必要)
SW3560(config)#interface GigabitEthernet0/5 ← Gi0/5の設定モードに入る(PC-Aをつなぐポート)
SW3560(config-if)#no switchport voice vlan ← 音声VLANの設定を外す
SW3560(config-if)#exit ← 1つ上のモードに戻る
SW3560(config)#vlan 100 ← VLANを作る(VLANの設定モードに入る)
SW3560(config-vlan)#private-vlan primary ← このVLANを「プライマリ(親)VLAN」にする
SW3560(config-vlan)#exit ← 1つ上のモードに戻る
SW3560(config)#vlan 101 ← VLANを作る(VLANの設定モードに入る)
SW3560(config-vlan)#private-vlan isolated ← このVLANを「isolated(孤立)VLAN」にする(同じVLANの端末同士は通信できない)
SW3560(config-vlan)#exit ← 1つ上のモードに戻る
SW3560(config)#vlan 100 ← VLANを作る(VLANの設定モードに入る)
SW3560(config-vlan)#private-vlan association 101 ← 親のVLAN100に、孤立VLAN101を関連付ける
SW3560(config-vlan)#exit ← 1つ上のモードに戻る
SW3560(config)#interface GigabitEthernet0/3 ← Gi0/3の設定モードに入る
SW3560(config-if)#switchport mode private-vlan promiscuous ← このポートを「promiscuous」(全員と通信できるポート)にする
SW3560(config-if)#switchport private-vlan mapping 100 101 ← 親VLAN100と孤立VLAN101を、このポートに対応付ける
SW3560(config-if)#exit ← 1つ上のモードに戻る
SW3560(config)#interface range GigabitEthernet0/5 - 6 ← Gi0/5とGi0/6を、まとめて設定する
SW3560(config-if-range)#switchport mode private-vlan host ← このポートを「host」(孤立側の端末をつなぐポート)にする
SW3560(config-if-range)#switchport private-vlan host-association 100 101 ← このポートを、親VLAN100・孤立VLAN101に所属させる
SW3560(config-if-range)#exit ← 1つ上のモードに戻る
SW3560(config)#end ← 設定モードを終了して、最初のモードに戻る
SW3560#write memory ← 設定を保存する(再起動しても消えない)
設定全体を見る(この手順の後の SW3560)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp mode transparentip subnet-zero!spanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 40 name VOICE-TEST!vlan 99 name NATIVE-TEST!vlan 100 private-vlan primary private-vlan association 101!vlan 101 private-vlan isolated!interface GigabitEthernet0/3 switchport private-vlan mapping 100 101 switchport mode private-vlan promiscuous!interface GigabitEthernet0/5 switchport access vlan 10 switchport private-vlan host-association 100 101 switchport mode private-vlan host!interface GigabitEthernet0/6 switchport access vlan 20 switchport private-vlan host-association 100 101 switchport mode private-vlan host!interface GigabitEthernet0/19 description Link-to-SW2960A-Mgmt switchport mode access!interface GigabitEthernet0/20 description Link-to-SW2960B-Mgmt switchport mode access!interface GigabitEthernet0/21 description Spare-Mgmt-Segment switchport mode access!interface GigabitEthernet0/22 description Spare-Mgmt-Segment switchport mode access!interface GigabitEthernet0/23 description Mgmt-Uplink-to-HomeLAN switchport mode access!interface GigabitEthernet0/24 description Spare-Mgmt-Segment switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(19個)は省略している。
Gi0/5の「switchport voice vlan 40」は、「no switchport voice vlan」で外れている。 この設定全体は、検証を始める前(2026-10-24)のSW3560の設定に、この記事の手順までのコマンドを順に反映したものである。
5. 実機確認結果(2026-10-25)
設定が正常に機能することを確認
show vlan private-vlan の結果、Primary=100・Secondary=101(isolated)・ポート Gi0/3, Gi0/5, Gi0/6 が正しく表示された。show interfaces GigabitEthernet0/5 switchport でも「Operational Mode: private-vlan host」「Operational private-vlan: 100 (VLAN0100) 101 (VLAN0101)」が確認でき、2007〜2008年製の本機種でもプライベートVLAN自体はサポートされていることが実機で判明した。
SW3560#show vlan private-vlan ← プライベートVLANの状態を表示する

Primary Secondary Type              Ports
------- --------- ----------------- ------------------------------------------
100     101       isolated          Gi0/3, Gi0/5, Gi0/6
ping結果:ARPレベルで遮断されることを確認
PC-Aから192.168.100.2へのpingは「192.168.100.1からの応答:宛先ホストに到達できません」という結果になった。PC-A・PC-Bは同一サブネット(192.168.100.0/24)のため、Windowsは通常ゲートウェイを使わずARP(ブロードキャスト)で直接相手のMACアドレスを解決しようとする。しかしisolatedポート同士の間ではブロードキャストを含めスイッチが中継を一切ブロックするため、PC-AのARP要求はPC-Bまで届かず、MACアドレスを解決できないまま「宛先ホストに到達できません」とローカルで判断される。同一サブネットにいるにもかかわらずARPレベルで遮断される点が、プライベートVLANによる分離の厳密さを示す実機ならではの証拠になる。
6. まとめ・次の記事
VTPをtransparentモードにし、音声VLANとの競合を解消すれば、本ラボの古い機種でもプライベートVLANが正常に機能することを確認した。次はPhase 2-4として「802.1Q-in-Q(QinQ)」を扱う。