この記事について
Phase 2-3(プライベートVLAN)に続く記事で、Phase 2のVLANシリーズ(2-1〜2-4)の最終回。複数のVLANタグを二重に被せる「802.1Q-in-Q(QinQ)」を扱う。SW3560のGi0/5を使う(Phase 2-3のプライベートVLAN設定から一度アクセスポートへ戻して使用する)。
1. そもそも802.1Q-in-Q(QinQ)とは何か
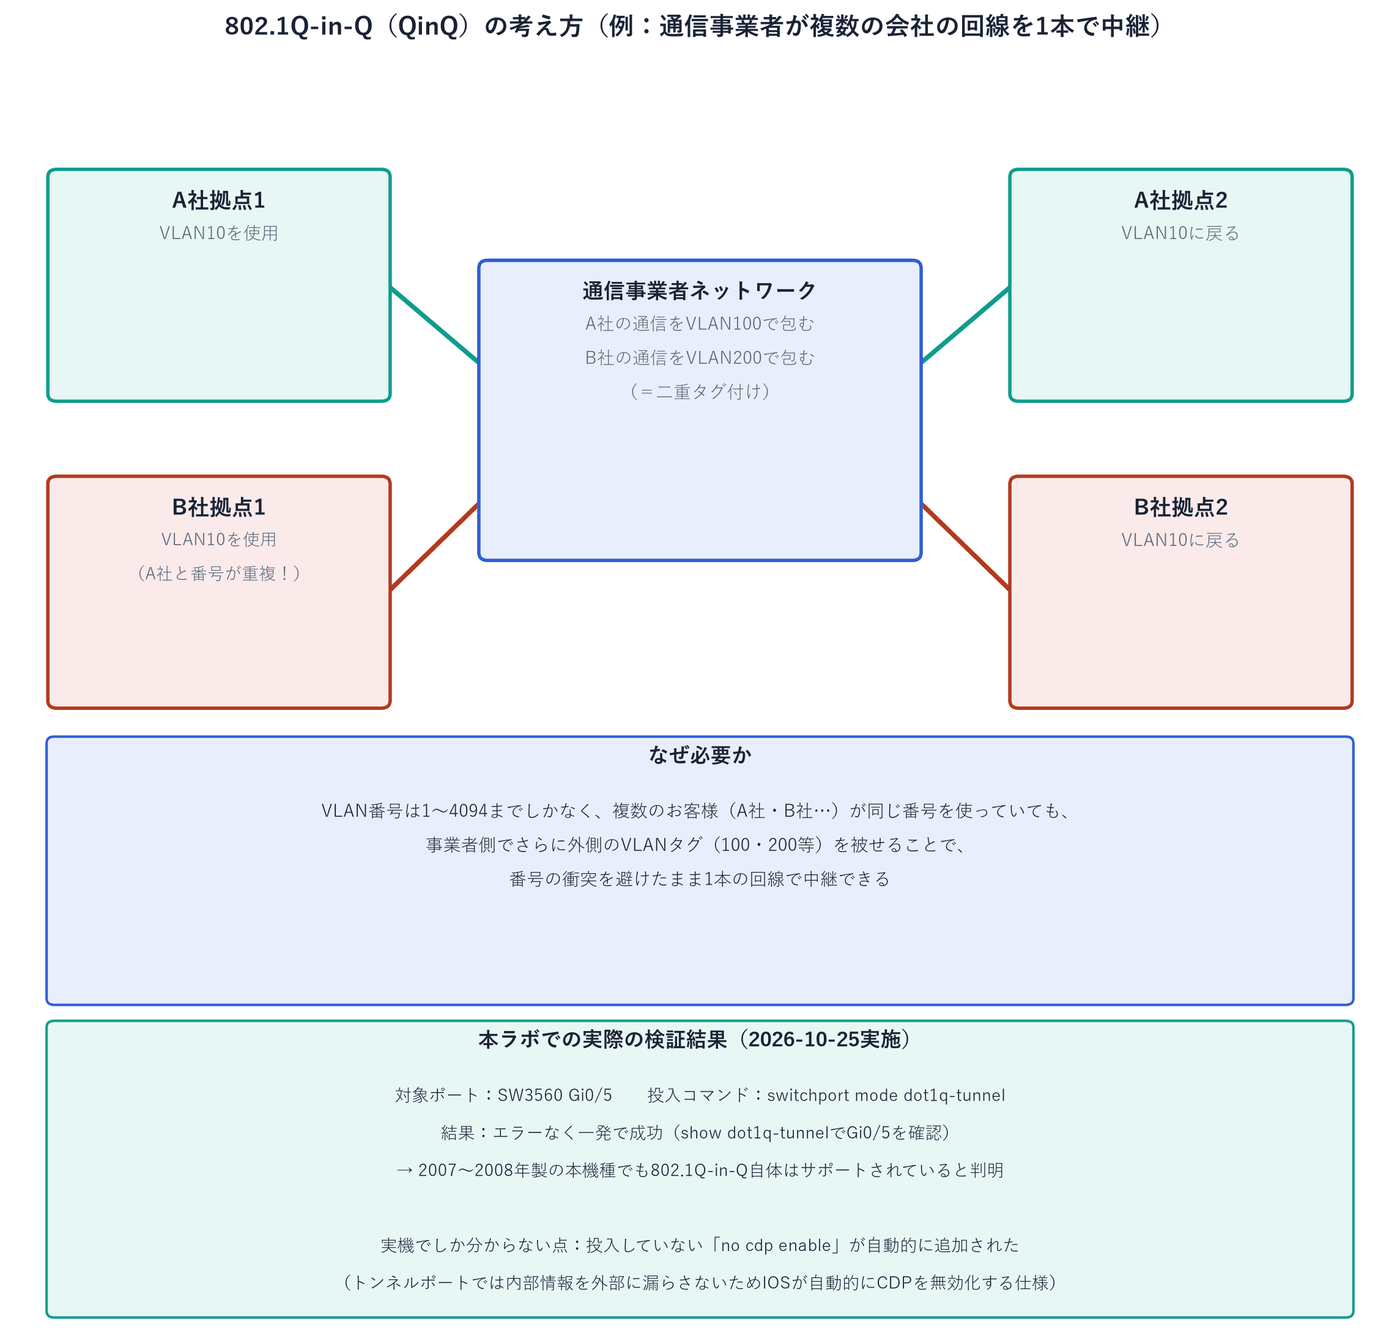
通信事業者が、複数のお客様(会社)の回線をまとめて1本の大きな回線で中継する際に使う技術。VLAN番号は1〜4094までしかないため、お客様ごとに同じVLAN番号を使っていても番号が衝突してしまう。QinQは、事業者側でお客様の通信をもう1枚、外側のVLANタグ(二重のタグ)で包んでしまうことで、お客様同士の番号が重複していても区別して運べるようにする仕組み。dot1q-tunnelは、このQinQを行うためのポート設定モードである。
2. 設定コマンド
SW3560#configure terminal ← 設定を入れるモード(グローバル設定モード)に入る
SW3560(config)#interface GigabitEthernet0/5 ← Gi0/5の設定モードに入る(PC-Aをつなぐポート)
SW3560(config-if)#switchport mode access ← このポートを「アクセスポート」(1つのVLANだけを通す)にする
SW3560(config-if)#switchport access vlan 10 ← このポートを、そのVLANに所属させる
SW3560(config-if)#switchport mode dot1q-tunnel ← このポートを、802.1Q-in-Q(二重タグ)のトンネルポートにする
SW3560(config-if)#exit ← 1つ上のモードに戻る
SW3560(config)#end ← 設定モードを終了して、最初のモードに戻る
SW3560#write memory ← 設定を保存する(再起動しても消えない)
設定全体を見る(この手順の後の SW3560)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp mode transparentip subnet-zero!spanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 40 name VOICE-TEST!vlan 99 name NATIVE-TEST!vlan 100 private-vlan primary private-vlan association 101!vlan 101 private-vlan isolated!interface GigabitEthernet0/3 switchport private-vlan mapping 100 101 switchport mode private-vlan promiscuous!interface GigabitEthernet0/5 switchport access vlan 10 switchport mode dot1q-tunnel no cdp enable!interface GigabitEthernet0/6 switchport access vlan 20 switchport private-vlan host-association 100 101 switchport mode private-vlan host!interface GigabitEthernet0/19 description Link-to-SW2960A-Mgmt switchport mode access!interface GigabitEthernet0/20 description Link-to-SW2960B-Mgmt switchport mode access!interface GigabitEthernet0/21 description Spare-Mgmt-Segment switchport mode access!interface GigabitEthernet0/22 description Spare-Mgmt-Segment switchport mode access!interface GigabitEthernet0/23 description Mgmt-Uplink-to-HomeLAN switchport mode access!interface GigabitEthernet0/24 description Spare-Mgmt-Segment switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(19個)は省略している。
「no cdp enable」は、入力していない行で、IOSが自動で追加した。 この設定全体は、検証を始める前(2026-10-24)のSW3560の設定に、この記事の手順までのコマンドを順に反映したものである。
確認:switchport mode dot1q-tunnelがエラーなく通るかを確認する。dot1q-tunnelモードにはsystem mtuの調整等、追加の前提条件がある場合もあるため、エラーメッセージの内容まで記録しておく。
3. 実機確認結果(2026-10-25)
エラーなく一発で成功
switchport mode dot1q-tunnelはエラーなく即座に受け付けられた。Phase 2-3のプライベートVLAN(VTP transparentモードへの変更が必要だった)とは異なり、追加の前提条件なしで機能することが実機で判明した。2007〜2008年製の本機種でも802.1Q-in-Q自体はサポートされている。
SW3560#show dot1q-tunnel ← トンネルポートの一覧を表示する

dot1q-tunnel mode LAN Port(s)
-----------------------------
Gi0/5
実機でしか分からない点:CDPの自動無効化
show running-configを確認したところ、投入していない「no cdp enable」という行が自動的に追加されていた。IOSが「トンネルポートでは内部のネットワーク情報(CDP)を外部(お客様側)に漏らしてはいけない」という安全上の配慮から、dot1q-tunnelモードへの変更時に自動的にCDPを無効化する仕様によるもの。コマンドリファレンスだけを読んでいても気づきにくい、実機ならではの挙動。
本記事で確認できたこと・できなかったこと
家庭内の1台のスイッチでは、QinQが本来想定する「複数拠点をまたいだ中継」は再現できない。本記事では、switchport mode dot1q-tunnelという設定コマンドが実機で問題なく通ることまでを確認した。
4. まとめ
Phase 2-1〜2-4で、VLANの基本(作成・アクセスポート・通信分離)、音声VLAN、プライベートVLAN、802.1Q-in-Qまで、実機ですべて確認できた。意外にも、プライベートVLANと802.1Q-in-Qは2007〜2008年製の古い機種でも対応していることが分かった。次はPhase 2-5として「トランク(802.1Q・allowed/native VLAN・DTP無効化)」を扱う。