目次
この記事について
Phase 2-1〜2-4では、1台のスイッチ(SW3560)の中でVLANを使った。この記事からは、3台のスイッチをつないだ実配線で、スイッチとスイッチを結ぶ「トランク」を扱う。複数のVLANの通信を1本のケーブルで運べるようにする、ネットワークの基本技術である。
- トランクとアクセスポートの違い
- トランクの設定(SW3560だけ必要な「encapsulation」の指定)
- 許可VLAN(allowed vlan)による通信の遮断と、設定ミスの再現
- ネイティブVLANの不一致で何が起きるか
- DTP(自動ネゴシエーション)の組合せ表と、無効化(nonegotiate)
1. 検証環境
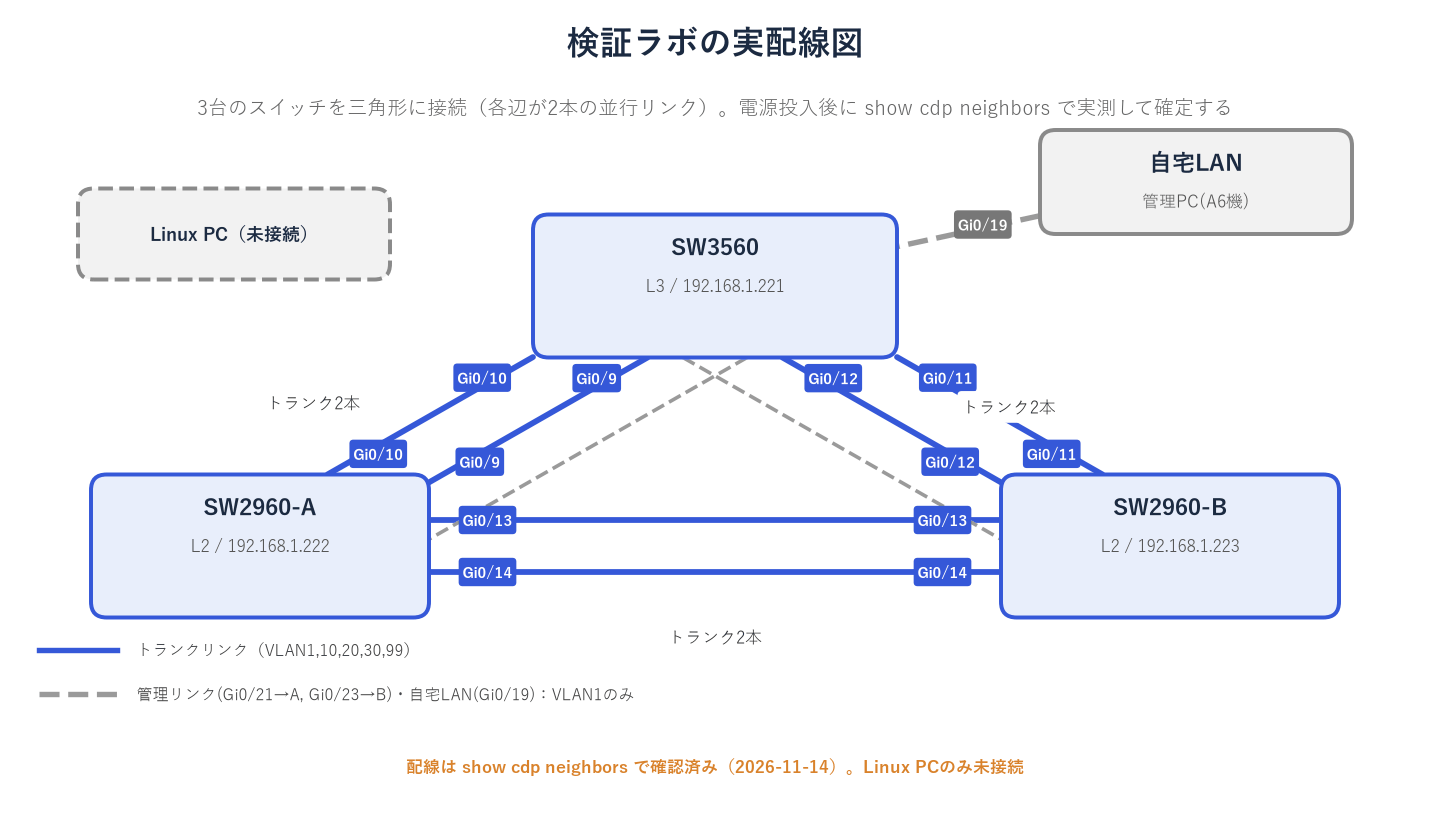
SW3560とSW2960-A・SW2960-Bを、各組2本のケーブルでつないだ三角形の構成。検証用PCは2台(PC-A=192.168.10.1、PC-B=192.168.10.2、どちらもVLAN10)。
| リンク | SW3560側 | 相手側 |
|---|---|---|
| SW3560 ⇔ SW2960-A | Gi0/9, Gi0/10 | SW2960-A Gi0/9, Gi0/10 |
| SW3560 ⇔ SW2960-B | Gi0/11, Gi0/12 | SW2960-B Gi0/11, Gi0/12 |
| SW2960-A ⇔ SW2960-B | — | A Gi0/13,14 ⇔ B Gi0/13,14 |
2. そもそもトランクとは何か
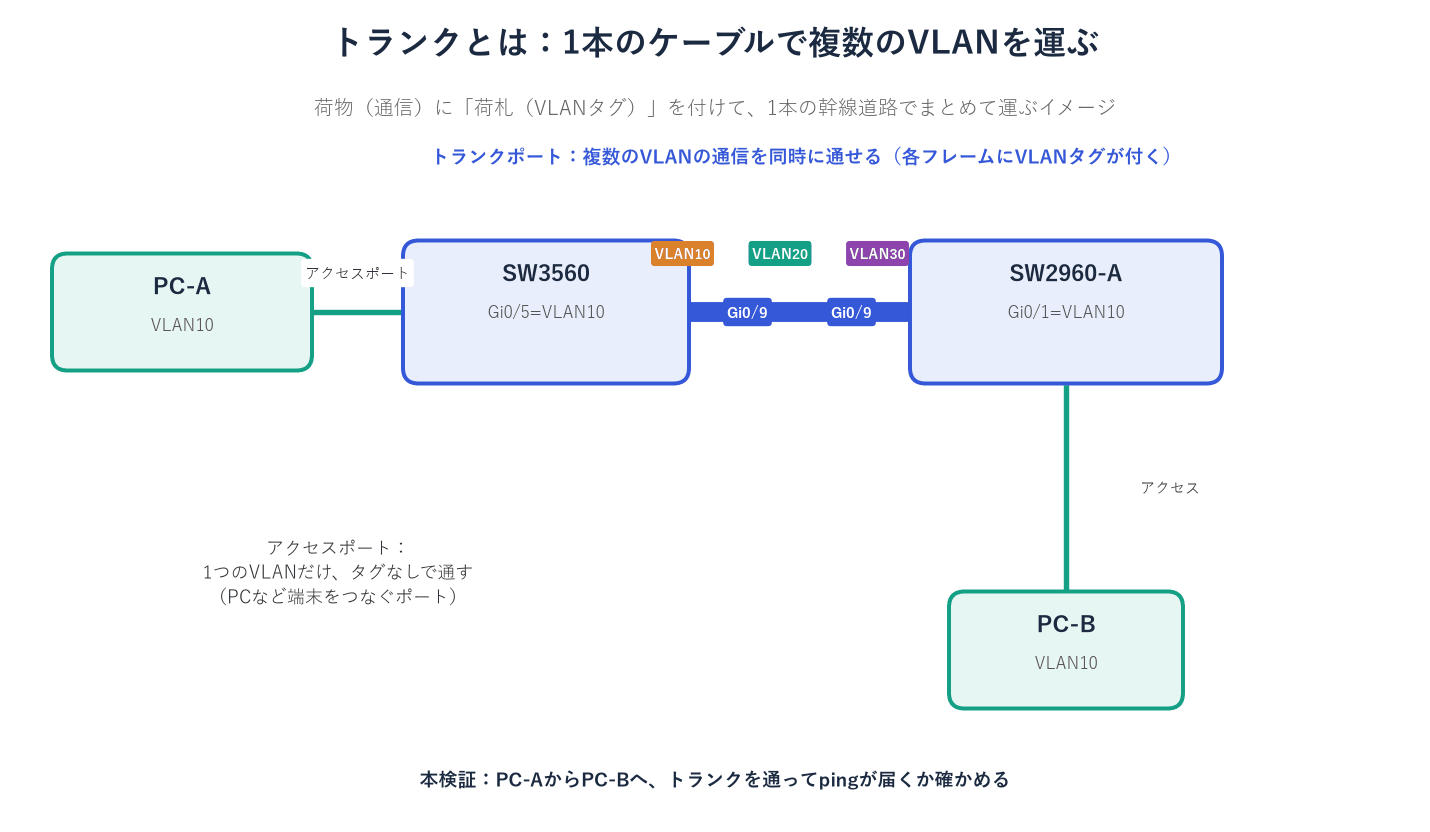
アクセスポートは1つのVLANだけを通す。スイッチ同士を結ぶケーブルでVLANごとに別のケーブルを使うと、VLANの数だけケーブルが必要になる。トランクは、通信にVLANタグ(IEEE 802.1Q)という「荷札」を付けることで、1本のケーブルに複数のVLANの通信を通す。
ポイント
ネイティブVLANだけは、荷札なし(タグなし)で運ばれる。受け側は、荷札のない通信を「ネイティブVLANの通信」とみなす。
3. 設定コマンド
SW3560(IOS 12.2(46)SE)は、最初にencapsulation(タグ付けの方式)を指定する必要がある。指定しないと、次のエラーでトランクにできない。
Command rejected: An interface whose trunk encapsulation is "Auto" can not be configured to "trunk" mode.SW2960はdot1qしか使えないので、この指定は不要。入れようとすると、次のように「コマンドが存在しない」というエラーになる(実機で確認)。
SW2960-A(config-if)# switchport trunk encapsulation dot1q
                                     ^
% Invalid input detected at '^' marker.
SW3560(config)# interface range GigabitEthernet0/9 - 12 ← 4つのポートをまとめて設定する(ポートの設定モードに入る)
SW3560(config-if-range)# switchport trunk encapsulation dot1q ← タグ付けの方式を802.1Qにする(SW3560だけ必要)
SW3560(config-if-range)# switchport mode trunk ← このポートをトランク(複数のVLANを運ぶポート)にする
SW3560(config-if-range)# switchport trunk allowed vlan 1,10,20,30,99 ← 通してよいVLANの名簿を設定する
SW2960-A(config)# interface range GigabitEthernet0/9 - 10 ← SW3560につながる2つのポートの設定モードに入る
SW2960-A(config-if-range)# switchport mode trunk ← トランクにする
SW2960-A(config-if-range)# switchport trunk allowed vlan 1,10,20,30,99 ← 通してよいVLANの名簿を設定する設定全体を見る(この手順の後の SW3560・SW2960-A)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp mode transparentip subnet-zero!spanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/5 description VLAN-Test-PC-A switchport access vlan 10 switchport mode access!interface GigabitEthernet0/9 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/10 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/11 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/12 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/19 description Link-to-HomeLAN-Mgmt switchport mode access!interface GigabitEthernet0/20 switchport mode access!interface GigabitEthernet0/21 description Mgmt-to-SW2960A switchport mode access!interface GigabitEthernet0/22 switchport mode access!interface GigabitEthernet0/23 description Mgmt-to-SW2960B switchport mode access!interface GigabitEthernet0/24 switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(17個)は省略している。
version 12.2no service padservice timestamps debug uptimeservice timestamps log uptimeno service password-encryption!hostname SW2960-A!enable secret 5 <ハッシュ・非表示>!no aaa new-modelip subnet-zero!no file verify autospanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!interface GigabitEthernet0/1 description VLAN-Test-PC-B switchport access vlan 10 switchport mode access!interface GigabitEthernet0/9 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/10 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/13 description Trunk-to-SW2960B switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/14 description Trunk-to-SW2960B switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/19 description Mgmt-to-SW3560 switchport mode access!interface Vlan1 ip address 192.168.1.222 255.255.255.0 no ip route-cache!ip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(18個)は省略している。
SW2960-Aは、検証の前から同じ設定が入っていた(追加したのはSW3560側)。
確認は show interfaces trunk。3台とも、次のように表示された(SW3560の例)。
Port        Mode             Encapsulation  Status        Native vlan
Gi0/9       on               802.1q         trunking      1
Gi0/10      on               802.1q         trunking      1
Gi0/11      on               802.1q         trunking      1
Gi0/12      on               802.1q         trunking      1

Port        Vlans allowed on trunk
Gi0/9       1,10,20,30,99
実機でしか分からない点:設定を入れなくてもトランクになっていた
SW3560側にトランクの設定を何も入れていない状態でも、SW2960側がトランク固定(mode trunk)だと、SW3560のポートは自動的にトランクとして動いていた。SW3560の既定モード(dynamic auto)が相手に合わせてトランクになるためで、DTPの働きである(後述)。
実機でしか分からない点:実際に使われるケーブル
PC-A(SW3560)からPC-B(SW2960-A)へのpingは成功した。ただし、実際の経路は、SW3560とSW2960-Aを直接つなぐGi0/9,10ではなく、SW3560 → SW2960-B → SW2960-A だった。STPが、VLAN10のルートブリッジにSW2960-B(MACアドレスが最小)を選び、SW3560のGi0/9,10,12をブロックしていたためである。どのケーブルが実際に使われるかは、STP(Phase 2-7)が決める。
4. 許可VLAN(allowed vlan)の試験
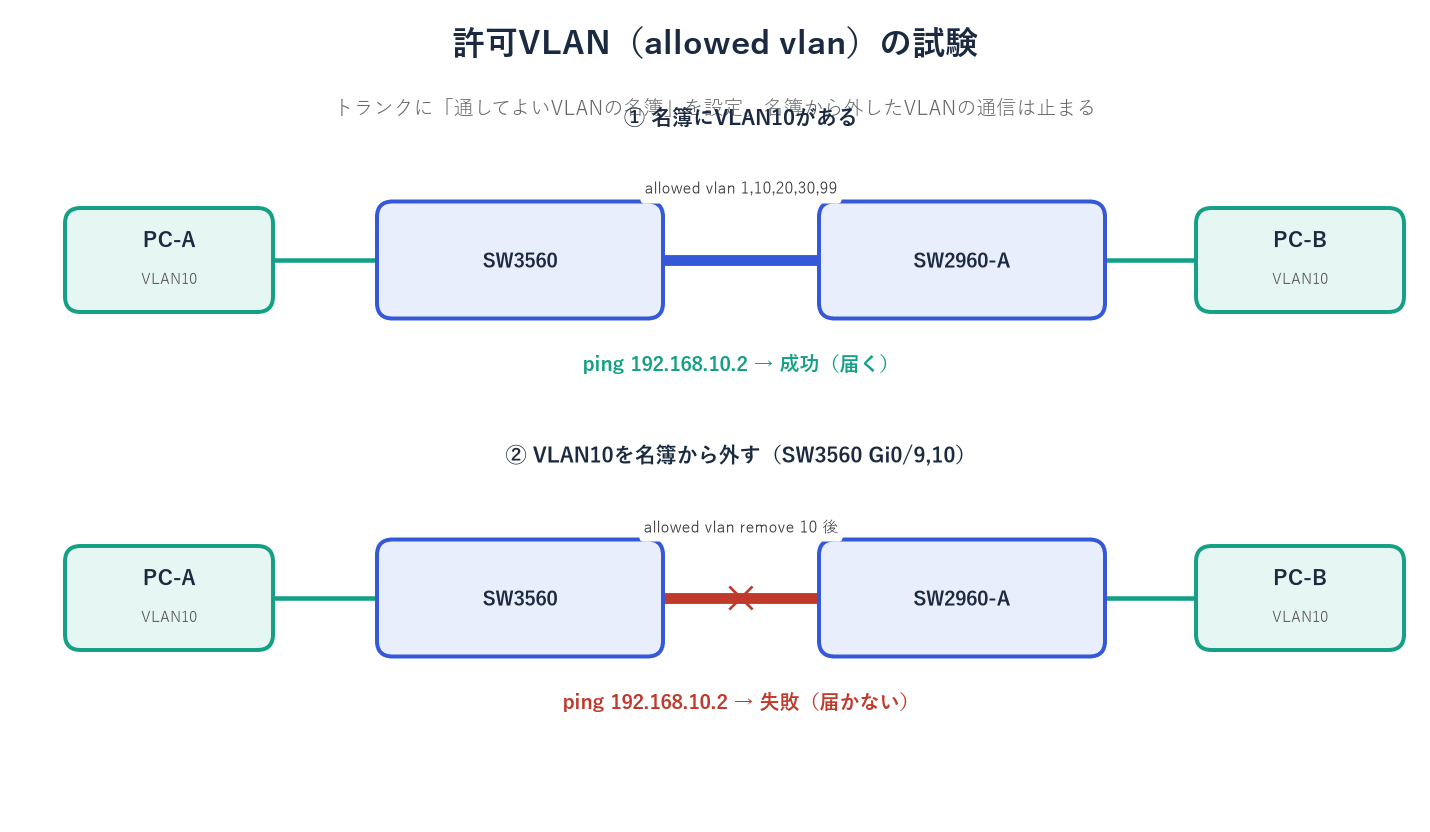
トランクには、通してよいVLANの名簿(allowed vlan)がある。PC-AからPC-Bへ ping -t を流したまま、SW3560の4本のトランク(Gi0/9〜12)から VLAN10 を外した。
SW3560(config)# interface range GigabitEthernet0/9 - 12 ← SW3560の4本のトランクをまとめて設定する
SW3560(config-if-range)# switchport trunk allowed vlan remove 10 ← 名簿から VLAN10 だけを外す(他のVLANは残る)
設定全体を見る(SW3560:この操作でどの行が変わるか)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp mode transparentip subnet-zero!spanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/5 description VLAN-Test-PC-A switchport access vlan 10 switchport mode access!interface GigabitEthernet0/9 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/10 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/11 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/12 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/19 description Link-to-HomeLAN-Mgmt switchport mode access!interface GigabitEthernet0/20 switchport mode access!interface GigabitEthernet0/21 description Mgmt-to-SW2960A switchport mode access!interface GigabitEthernet0/22 switchport mode access!interface GigabitEthernet0/23 description Mgmt-to-SW2960B switchport mode access!interface GigabitEthernet0/24 switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(17個)は省略している。
並行する2本のうち片方だけから外しても、通信は止まらない。実際に使われている経路(SW3560 Gi0/11)を含めて、4本すべてから外す必要があった。
| 時点 | PC-Aの画面(ping) | 意味 |
|---|---|---|
| VLAN10が名簿にある | 応答あり | トランク越しに通信できる |
| VLAN10を外した直後 | 要求がタイムアウトしました | PCはパケットを送ったが、返事が来ない。PCはPC-BのMACアドレスをまだ覚えている |
| しばらく後 | 宛先ホストに到達できません | PCが覚えていたMACアドレスの期限が切れ、PC-Bへ問い合わせても(ARP)返事がない。この表示はPC自身が出している |
| VLAN10を戻した後 | 応答あり | 通信が復活 |
ポイント
同じ「通らない」状態でも、時間が経つとPCの表示が変わる。障害の切り分けでは、画面の文言を見ただけでは原因を決めつけず、経過時間も見る。
設定ミスの再現:addを付け忘れる
次のコマンドは、「VLAN10を追加する」つもりでも、add を付け忘れると、リスト全体が「10だけ」に置き換わる。
SW3560(config-if-range)# switchport trunk allowed vlan 10 ← 注意:add を付けないと、名簿が「10だけ」に置き換わる実機の結果:許可VLANが「10」のみになり、VLAN1・20・30・99が4本とも外れた。VLAN10のpingは影響を受けなかったが、他のVLANの通信はすべて止まる状態になった。復旧は switchport trunk allowed vlan 1,10,20,30,99。
注意
add / remove を付けずに入れるとリストが置換される。VLAN1も外れると、管理の通信(telnet等)にも影響する。遠隔の機器では、設定したとたんに入れなくなる事故につながる。
5. ネイティブVLANの不一致
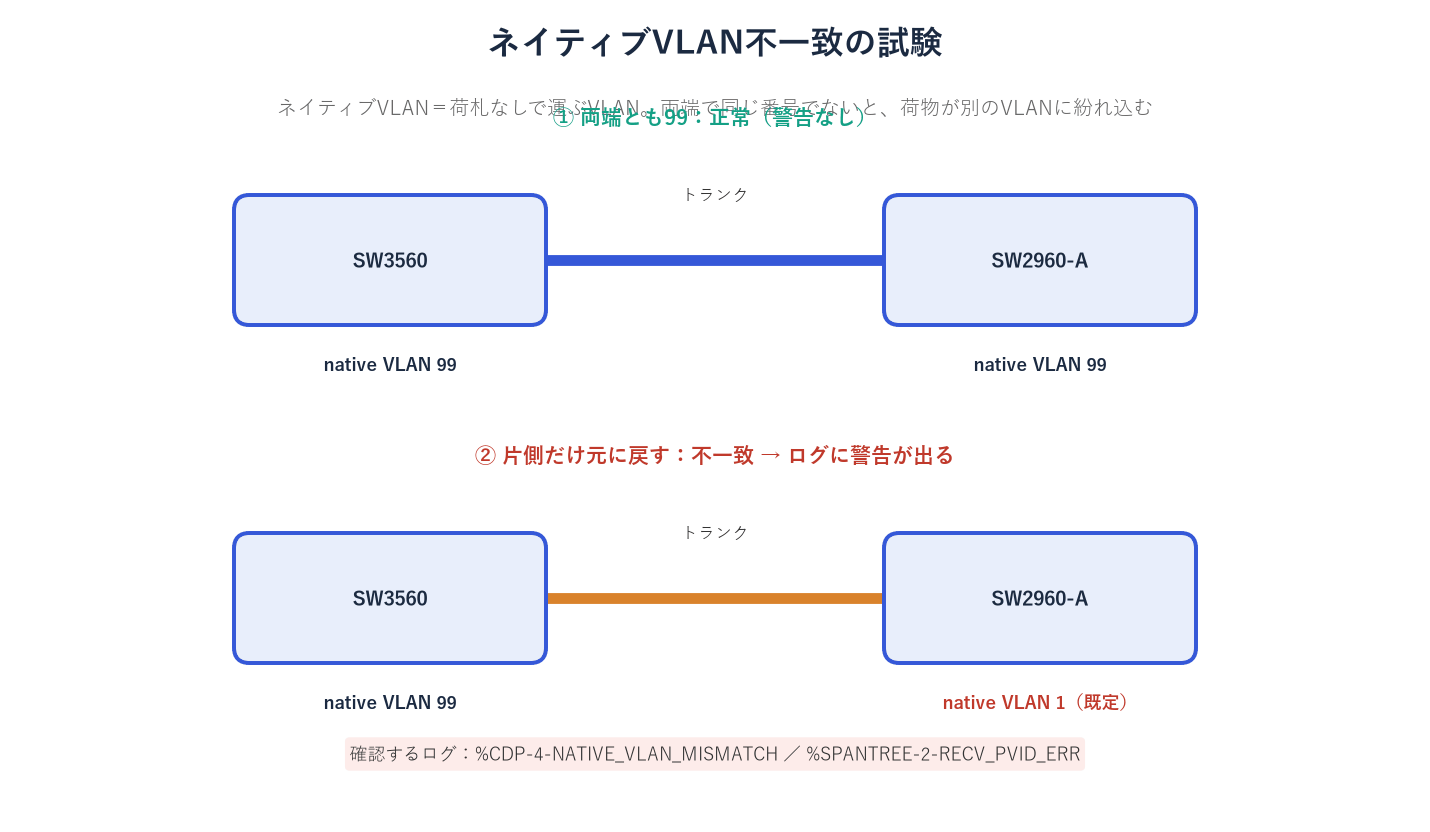
ネイティブVLANは、両端のスイッチで同じ番号にそろえる必要がある。片側だけ変えると、荷札なしの通信が別のVLANに紛れ込む。SW3560のGi0/10のネイティブVLANだけをVLAN99に変え、SW2960-A側は既定のVLAN1のままにして、不一致を作った。
SW3560(config)# interface GigabitEthernet0/10 ← Gi0/10の設定モードに入る
SW3560(config-if)# switchport trunk native vlan 99 ← 荷札なしで運ぶVLAN(ネイティブVLAN)を99にする
設定全体を見る(SW3560:この設定が入る位置)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp mode transparentip subnet-zero!spanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/5 description VLAN-Test-PC-A switchport access vlan 10 switchport mode access!interface GigabitEthernet0/9 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/10 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport trunk native vlan 99!interface GigabitEthernet0/11 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/12 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk!interface GigabitEthernet0/19 description Link-to-HomeLAN-Mgmt switchport mode access!interface GigabitEthernet0/20 switchport mode access!interface GigabitEthernet0/21 description Mgmt-to-SW2960A switchport mode access!interface GigabitEthernet0/22 switchport mode access!interface GigabitEthernet0/23 description Mgmt-to-SW2960B switchport mode access!interface GigabitEthernet0/24 switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(17個)は省略している。
60秒ごとに、次のログが出力された(CDPが60秒間隔で情報を交換するため)。
%CDP-4-NATIVE_VLAN_MISMATCH: Native VLAN mismatch discovered on GigabitEthernet0/10 (99),
with SW2960-A GigabitEthernet0/10 (1).- STPのエラー(%SPANTREE-2-RECV_PVID_ERR)は、今回は出力されなかった。
- Gi0/10はSTPでブロック中の予備リンクだったため、PC-Aの通信(ping)への影響はなかった。
実機でしか分からない点:管理接続が切れた
同じ試験を、SW3560のGi0/9とGi0/10の2本とも99に変えて行ったところ、SW2960-Aにtelnetでつながらなくなった(VLAN1の管理経路が乱れたため)。SW3560側を元に戻すと、約45秒で復旧した。ネイティブVLANの変更は、管理接続を切る可能性がある設定である。遠隔の機器では、必ず元に戻せる状態(コンソール、または別経路)を確保してから行うこと。
6. DTP(トランクの自動ネゴシエーション)
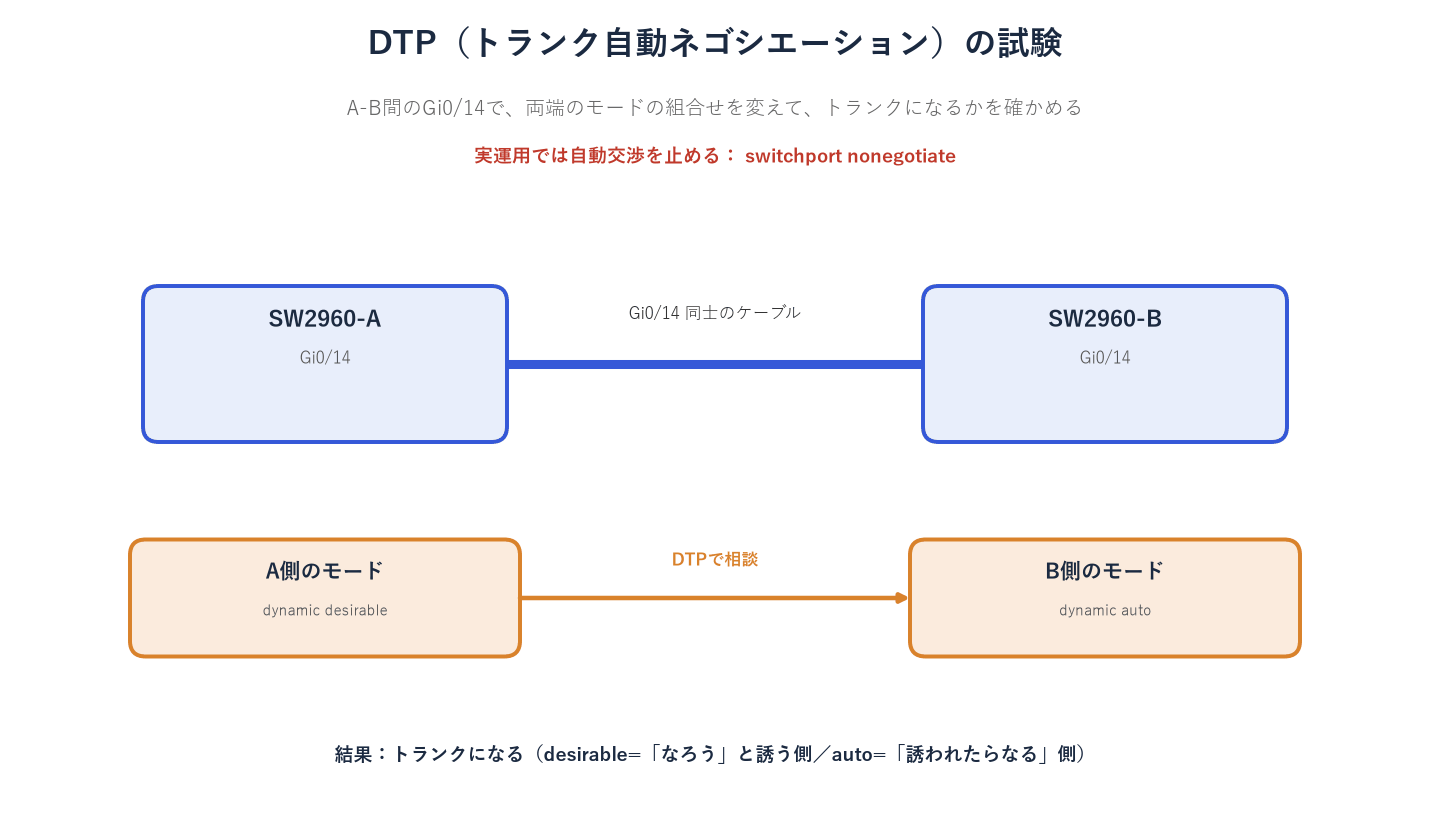
DTP(Dynamic Trunking Protocol)は、スイッチ同士が相談して、トランクにするかを自動で決めるCisco独自の仕組み。SW2960-AとSW2960-Bの間のGi0/14(STPでブロック中のリンク)で、両端のモードを変えて結果を確認した。
| A側のモード | B側のモード | 実機の結果 |
|---|---|---|
| dynamic desirable | dynamic auto | 両端ともトランク |
| dynamic desirable | dynamic desirable | 両端ともトランク |
| dynamic auto | dynamic auto | 両端とも static access(トランクにならない) |
| trunk | dynamic auto | 両端ともトランク |
| trunk | access | A=トランク、B=アクセス(食い違い) |
| trunk + nonegotiate | dynamic desirable | A=トランク、B=アクセス(DTPが届かず、Bはアクセスのまま) |
覚え方
desirableは「トランクにしよう」と誘う側、autoは「誘われたらなる」側。両方がautoだと、どちらも誘わないので、トランクにならない。
実運用では、意図しない相手とトランクができるのを防ぐため、DTPを使わず、トランクポートに固定する。
switchport mode trunk ← トランクに固定する
switchport nonegotiate ← DTPの自動ネゴシエーションをしない
設定全体を見る(この設定を全トランクに入れた後の3台)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!logging buffered 16384enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp mode transparentip subnet-zero!spanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/5 description VLAN-Test-PC-A switchport access vlan 10 switchport mode access!interface GigabitEthernet0/9 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/10 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/11 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/12 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/19 description Link-to-HomeLAN-Mgmt switchport mode access!interface GigabitEthernet0/20 switchport mode access!interface GigabitEthernet0/21 description Mgmt-to-SW2960A switchport mode access!interface GigabitEthernet0/22 switchport mode access!interface GigabitEthernet0/23 description Mgmt-to-SW2960B switchport mode access!interface GigabitEthernet0/24 switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(17個)は省略している。
version 12.2no service padservice timestamps debug uptimeservice timestamps log uptimeno service password-encryption!hostname SW2960-A!logging buffered 16384 debuggingenable secret 5 <ハッシュ・非表示>!no aaa new-modelip subnet-zero!no file verify autospanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!interface GigabitEthernet0/1 description VLAN-Test-PC-B switchport access vlan 10 switchport mode access!interface GigabitEthernet0/9 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/10 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/13 description Trunk-to-SW2960B switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/14 description Trunk-to-SW2960B switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/19 description Mgmt-to-SW3560 switchport mode access!interface Vlan1 ip address 192.168.1.222 255.255.255.0 no ip route-cache!ip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(18個)は省略している。
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW2960-B!logging buffered 16384 debuggingenable secret 5 <ハッシュ・非表示>!no aaa new-modelip subnet-zero!no file verify autospanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!interface GigabitEthernet0/11 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/12 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/13 description Trunk-to-SW2960A switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/14 description Trunk-to-SW2960A switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/19 description Mgmt-to-SW3560 switchport mode access!interface Vlan1 ip address 192.168.1.223 255.255.255.0 no ip route-cache!ip http server!control-plane!banner motd ^C*** Cisco Catalyst Lab / SW2960-B ***This device is for lab testing only. Unauthorized access is prohibited.^C!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(19個)は省略している。
本ラボでは、全トランクポート(SW3560 Gi0/9-12、SW2960-A Gi0/9,10,13,14、SW2960-B Gi0/11-14)に設定し、設定を保存した。
7. 実機でしか分からない点・つまずきポイント
- SW3560は、トランクの前に switchport trunk encapsulation dot1q が必要(SW2960では不要)。
- トランクの設定が無くても、相手側がトランク固定なら、SW3560のポートは自動でトランクになる(DTP)。
- どのケーブルが実際に使われるかは、STPが決める。許可VLANを外す試験は、実際に通信が流れている経路から外さないと効果が出ない。
- VLANを外したときのpingの文言は、時間が経つと変わる(要求がタイムアウト → 宛先ホストに到達できません)。
- allowed vlan は add / remove を付けないと、リスト全体が置換される。
- ネイティブVLANを変えると、管理接続が切れることがある。
8. まとめ
トランクの設定と、許可VLAN・ネイティブVLAN・DTPの動きを、実機で確認できた。特に、add を付け忘れる誤操作や、ネイティブVLANの変更による管理接続の切断は、コマンドリファレンスを読むだけでは気付きにくい、実機ならではの注意点だった。次はPhase 2-6として、VLANの情報を自動で配るVTPを扱う。