目次
この記事について
Phase 2-5で、スイッチ同士をトランクでつないだ。この記事では、そのトランクを使って「VLANの情報(番号と名前)」を自動で配るVTPを扱う。1台のスイッチでVLANを作ると、同じVTPドメインの他のスイッチにも自動で反映される便利な仕組みだが、「revision番号事故」という有名な落とし穴がある。本ラボの3台で、この事故を実際に再現して復旧するところまで確認した。
- VTPのモード(server/client/transparent)の違い
- VLANが自動で届くまでの時間と、clientでVLANを作ろうとしたときの拒否
- transparentが「受け取らないが転送する」ことの確認
- パスワード(MD5)が違う相手とは同期しないこと
- revision番号事故の再現(VLAN10・20が全台から消える)と、復旧手順
- VTP pruning(不要なVLANの刈り込み)
1. 検証環境
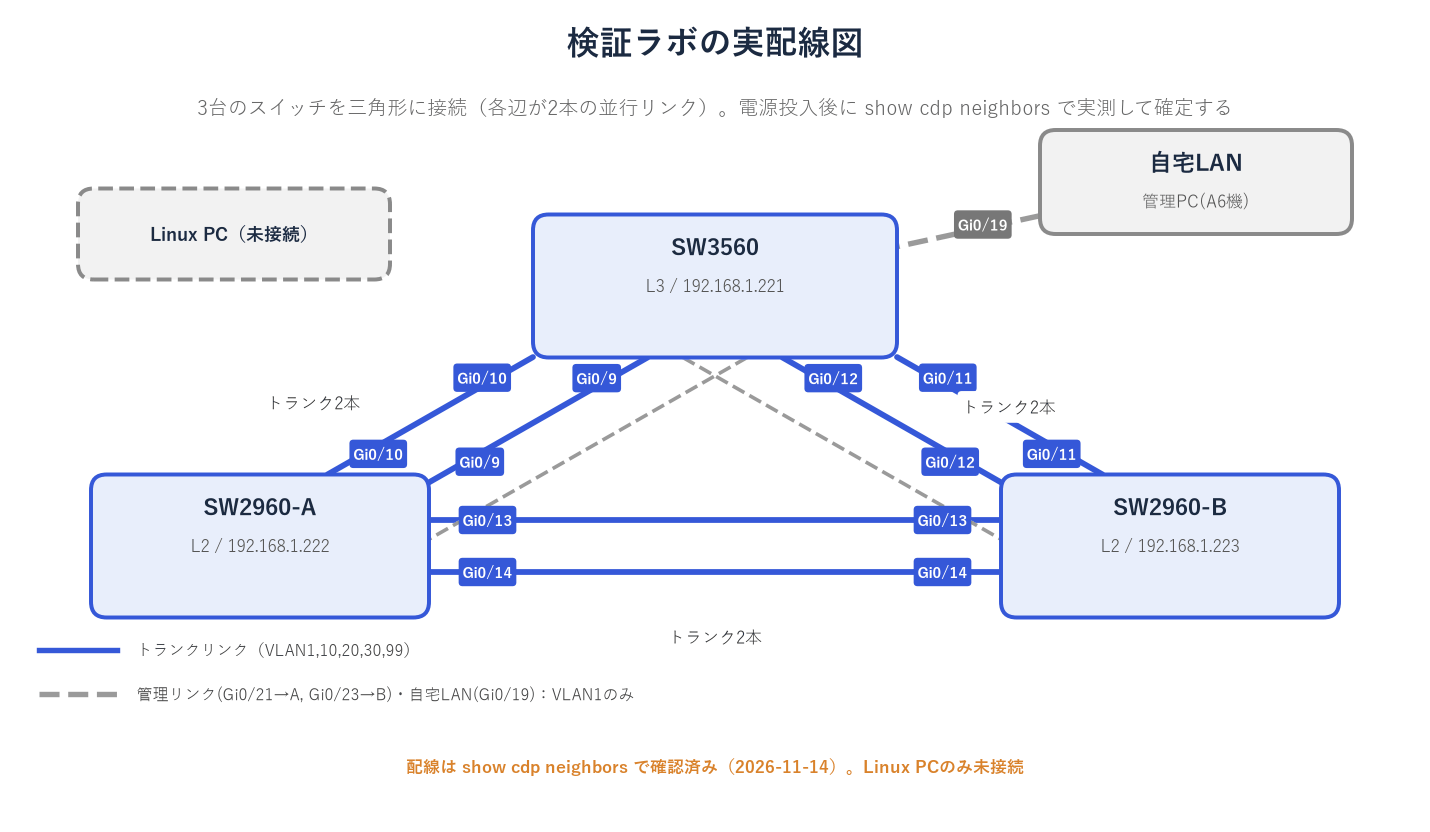
Phase 2-5と同じ配線を使う。検証用PCは2台(PC-A=SW3560 Gi0/5、PC-B=SW2960-A Gi0/1、どちらもVLAN10)。3台は、SW3560=server、SW2960-A・B=client のVTPドメイン「LAB」にした。
2. そもそもVTPとは何か
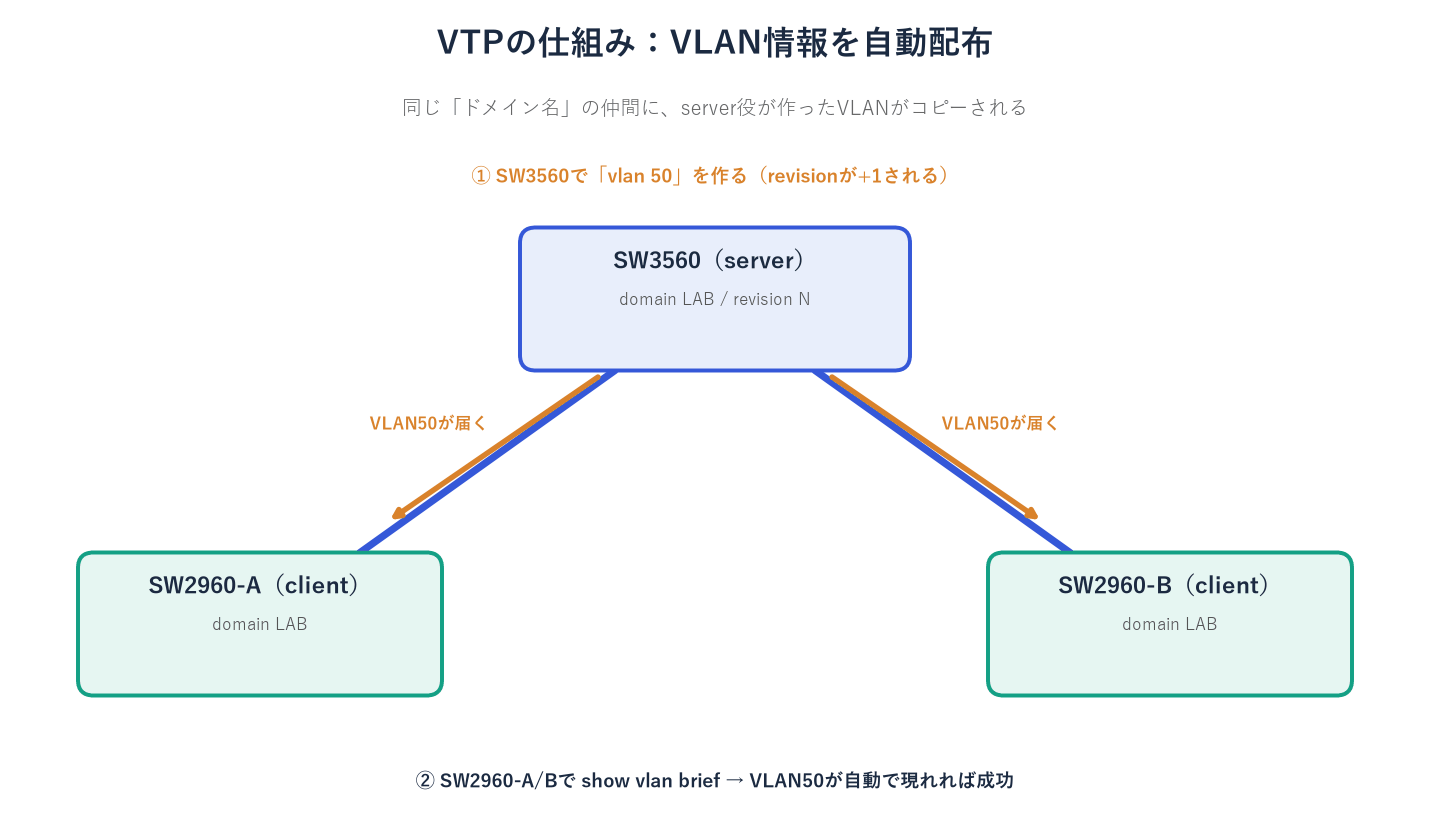
通常、VLANはスイッチ1台ごとに手作業で作る。スイッチが何十台もあると大変なので、「本部(server)で作った資料(VLAN)を、各支店(client)に自動でコピーする」仕組みがVTPである。同じ「ドメイン名」の仲間の間だけで共有される。
| モード | VLANの作成・削除 | 受け取った情報 | 他のスイッチへ転送 | 備考 |
|---|---|---|---|---|
| server | できる | 反映する | する | VLANの情報を保存。配布元になる |
| client | できない | 反映する | する | 実機で、作成しようとすると拒否された |
| transparent | 自分のスイッチだけ | 反映しない | する | 実機で、素通しすることを確認した |
実機で確認した点
本ラボの機種(SW3560 IOS 12.2(46)SE、SW2960 IOS 12.2(25)SEE3)のVTPバージョンは1〜2のみ(vtp version ? で <1-2> と表示)。モードは client/server/transparent の3つで、off はない。
最も重要な考え方は「revision番号」。VLANを作成・削除・変更するたびに +1 される版番号で、「revision番号が大きい方が最新の情報」とみなされ、小さい方が上書きされる。これが事故の原因になる。
3. 設定と、最初に分かったこと
SW2960-A(config)# vtp domain LAB ← VTPのドメイン名を LAB にする(同じ名前の仲間だけで、VLANを共有する)
SW2960-A(config)# vtp mode client ← client にする(VLANを作れない。serverから受け取る側)
SW2960-B(config)# vtp domain LAB ← ドメイン名を LAB にする
SW2960-B(config)# vtp mode client ← client にする
SW3560(config)# vtp domain LAB ← ドメイン名を LAB にする
SW3560(config)# vtp version 2 ← VTPのバージョンを2にする
SW3560(config)# vtp mode server ← server にする(VLANを作って、配る側)
show vtp status の結果を見る(この設定の後の3台、主要な行)
Configuration Revision : 15Number of existing VLANs : 10VTP Operating Mode : ServerVTP Domain Name : LABConfiguration Revision : 15Number of existing VLANs : 10VTP Operating Mode : ClientVTP Domain Name : LABConfiguration Revision : 15Number of existing VLANs : 10VTP Operating Mode : ClientVTP Domain Name : LABshow vtp status の出力のうち、この設定に関わる主要な行を抜粋した。Configuration Revision が3台とも同じ値(15)になっている点は、本文の「ドメイン名を変えても、revisionは0に戻らない」を参照。
開始時の状態は、SW3560=transparent(revision 0)、SW2960-A=server(revision 10、不要なVLAN200〜500あり)、SW2960-B=server(revision 4)、ドメイン名は3台とも空だった。VLAN200〜500を削除してから、上の設定を行った。
実機でしか分からない点:ドメイン名を変えても、revisionは0に戻らない
ドメイン名をNULLからLABに変えても、revisionは0に戻らなかった(SW2960-Aは14のまま)。そのため、clientにしたSW2960-Aの情報(revisionが大きい)が、serverのSW3560に採用され、3台とも revision 15 になった。今回はVLANの中身が同じだったので影響はなかったが、順番を間違えると事故になる動きである。
4. VLANの自動伝搬
serverのSW3560でVLAN51を作り、clientに現れるまでの時間を測った。
| 確認項目 | 実機の結果 |
|---|---|
| SW2960-Aに現れるまで | 2.1秒 |
| SW2960-Bに現れるまで | 2.6秒 |
| clientのSW2960-Aで vlan 60 を作る | %VTP VLAN configuration not allowed when device is in CLIENT mode. と拒否(VLAN60は作られない) |
5. transparent(素通し)
SW2960-Bをtransparentにして、SW3560でVLAN70を作った。
| 確認項目 | 実機の結果 |
|---|---|
| SW2960-A(client) | VLAN70が現れた |
| SW2960-B(transparent) | VLAN70は現れない。revisionは0のまま |
| SW3560⇔SW2960-Aの直結(Gi0/9,10)を止めて、SW3560でVLAN71を作る | SW2960-Aに、SW2960-B経由でVLAN71が届いた |
ポイント
transparentは「自分では受け取らないが、広告は転送する」。途中にtransparentのスイッチがあっても、serverの情報は先のclientまで届く。
6. パスワード(MD5)の不一致
SW3560とSW2960-Aは vtp password LABPASS、SW2960-Bだけ別のパスワード(WRONG)にして、VLAN71を作った。
- SW2960-AにはVLAN71が現れ、SW2960-Bには現れなかった。
- show vtp status の MD5 digest が、SW2960-Bだけ別の値になった。
- パスワードを解除した後も、40秒ではSW2960-Bに同期されなかった。VTPの定期的な広告は既定で300秒ごとのため、すぐには追い付かない。
7. revision番号事故の再現
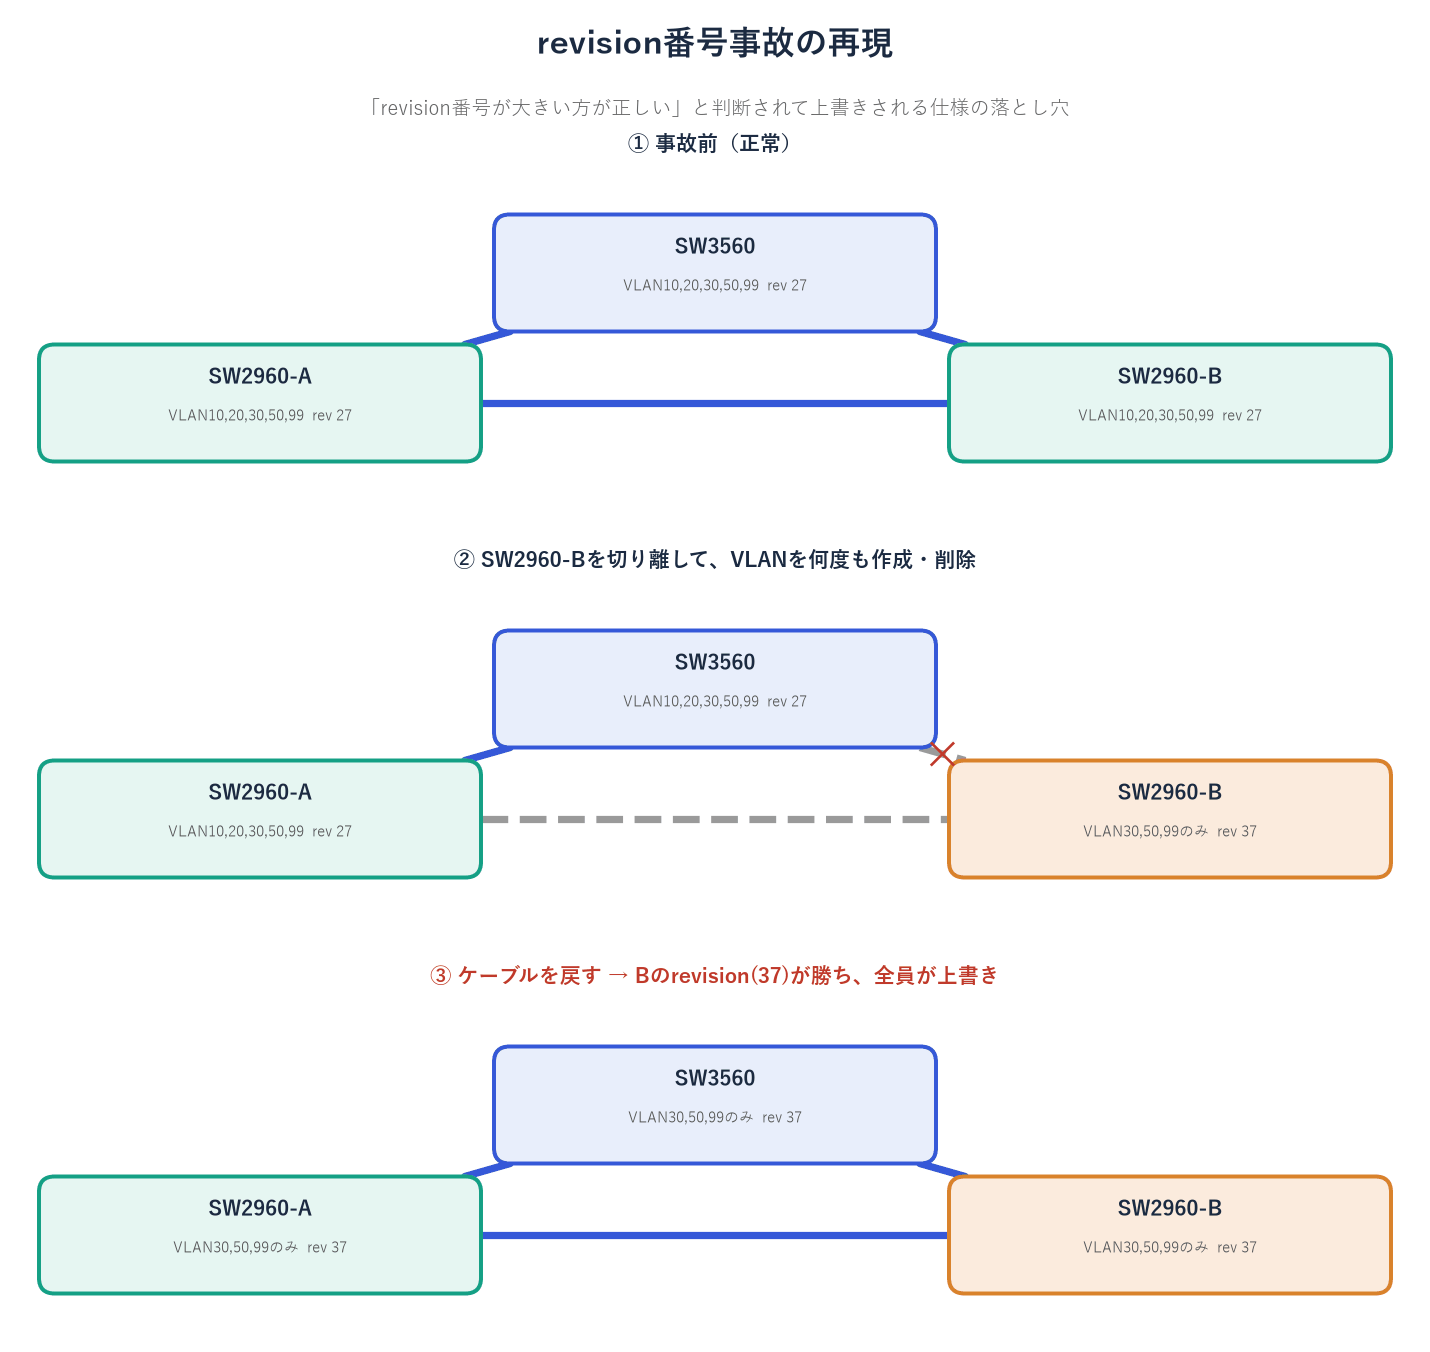
revisionが大きいスイッチをつなぐと、そのスイッチの情報で全員のVLANが書き換わる。別の現場で使っていたスイッチを、そのままつなぐ場面を想定して再現した。
| 手順 | 実機の状態 |
|---|---|
| ① 事故前 | 3台とも revision 27、VLAN 1,10,20,30,50,99 |
| ② SW2960-Bを切り離す(Gi0/11〜14をshutdown) | PC-Aのpingが「要求がタイムアウトしました」になり、STPが別経路に切り替わった後、つながった |
| ③ Bをserverにして、VLAN10・20を削除。VLAN80の作成・削除を繰り返す | Bのrevisionが37(SW3560の27より大)になった |
| ④ Bを再接続する(no shutdown) | 約20秒後、3台とも revision 37、VLAN 1,30,50,99。VLAN10・20が全台から消えた |
| ⑤ PC-Aのping | 「要求がタイムアウトしました」→ しばらくして「宛先ホストに到達できません」 |
つまり、事故のきっかけは、小さな操作(VLANの作成・削除の繰り返し)で上がったrevisionと、「つなぎ直す」操作だけだった。
復旧の手順
! 3台とも
SW(config)# vtp mode transparent ← transparentにする(revisionが0に戻る)
SW(config)# vlan 10 ← VLAN10を作り直す
SW(config-vlan)# name TEST-A ← 名前を付ける
SW(config-vlan)# vlan 20 ← VLAN20を作り直す
SW(config-vlan)# name TEST-B ← 名前を付ける
! SW2960-A・B
SW2960-x(config)# vtp mode client ← client に戻す
! SW3560
SW3560(config)# vtp mode server ← server に戻す
SW3560(config)# vlan 51 ← VLAN51を作る(revisionを上げて、clientに同期させるため)
SW3560(config-vlan)# exit ← 1つ上のモードに戻る
SW3560(config)# no vlan 51 ← VLAN51を削除する
復旧後、3台とも revision 2、VLAN 1,10,20,30,50,99 で一致し、PC-Aのpingも「つながりました」に戻った。
実機でしか分からない点:revisionを0に戻す方法
revisionを0に戻す方法は、vtp mode transparent にすること。ドメイン名の変更では戻らなかった(実機で確認)。復旧のとき、先にserverだけを戻してしまうと、revisionの大きいclientの情報で再び上書きされる。3台とも先にtransparentにして、revisionを0にそろえる。
事故を防ぐには
- 新しいスイッチをつなぐ前に、vtp mode transparent にして、revisionを0にしておく。
- vtp password を設定する(知らないスイッチをつないでも、同期されない)。
- VTPを使わず、transparentで運用する。
- VTPバージョン3(本ラボの機種は非対応)で、serverを1台に限定する。
8. VTP pruning
VTP pruningは、「そのVLANのポートがないスイッチ」には、そのVLANの通信を送らないようにする機能。SW3560で有効にした。
| 状態 | SW3560 Gi0/11 の「forwarding state and not pruned」 |
|---|---|
| pruning なし | 1,10,20,30,99 |
| pruning あり | 1,10(PCのないVLAN20・30・99が刈り込まれた) |
確認後は無効に戻した。本ラボでは、以降のSTP・EtherChannelの検証でVLAN情報が書き換わる事故を避けるため、最終的に3台とも vtp mode transparent に戻し、設定を保存した。
9. 実機でしか分からない点・つまずきポイント
- VLANは、serverで作って2〜3秒で、clientに届いた。
- clientでは、VLANを作ろうとすると「VTP VLAN configuration not allowed when device is in CLIENT mode.」と拒否される。
- transparentは、受け取らないが、広告を転送する。
- ドメイン名を変えても、revisionは0に戻らない。0に戻すには transparent にする。
- revisionの大きいスイッチをつなぐだけで、全台のVLANが書き換わる。しかも、ケーブルをつないだだけで起きる。
- パスワード不一致の相手は、同期しない。パスワードを解除しても、定期広告(既定300秒)が来るまで同期しない。
10. まとめ
VTPは、VLANの情報を自動で配る便利な仕組みで、実機でも2〜3秒で反映された。一方、revisionが大きいスイッチをつなぐだけで、全台のVLANが書き換わる事故を、本ラボで再現できた。復旧には、全台をいったんtransparentにして、revisionを0にそろえる必要があった。次はPhase 2-7として、ループを防ぐSTPを扱う。