目次
この記事について
3台のスイッチを三角形につなぐと、ケーブルがぐるりと一周する「ループ」ができる。ループがあると、通信が同じところを回り続けて、ネットワークがダウンする。STP(Spanning Tree Protocol)は、スイッチ同士が相談して、どこかのポートを自動で止めることで、このループを防ぐ仕組みである。この記事では、STPの動きを実機で確認し、通信が切り替わるのに何秒かかるかを測った。
- 既定でどのスイッチがルートブリッジになるか
- ルートブリッジの設計(priorityの設定)と、VLANごとの負荷分散(PVST+)
- リンク障害から、迂回路に切り替わるまでの時間の実測(3回)
- BPDU(スイッチ同士の連絡メッセージ)の観察
- pathコストを変えると、使われる経路が変わること
1. 検証環境
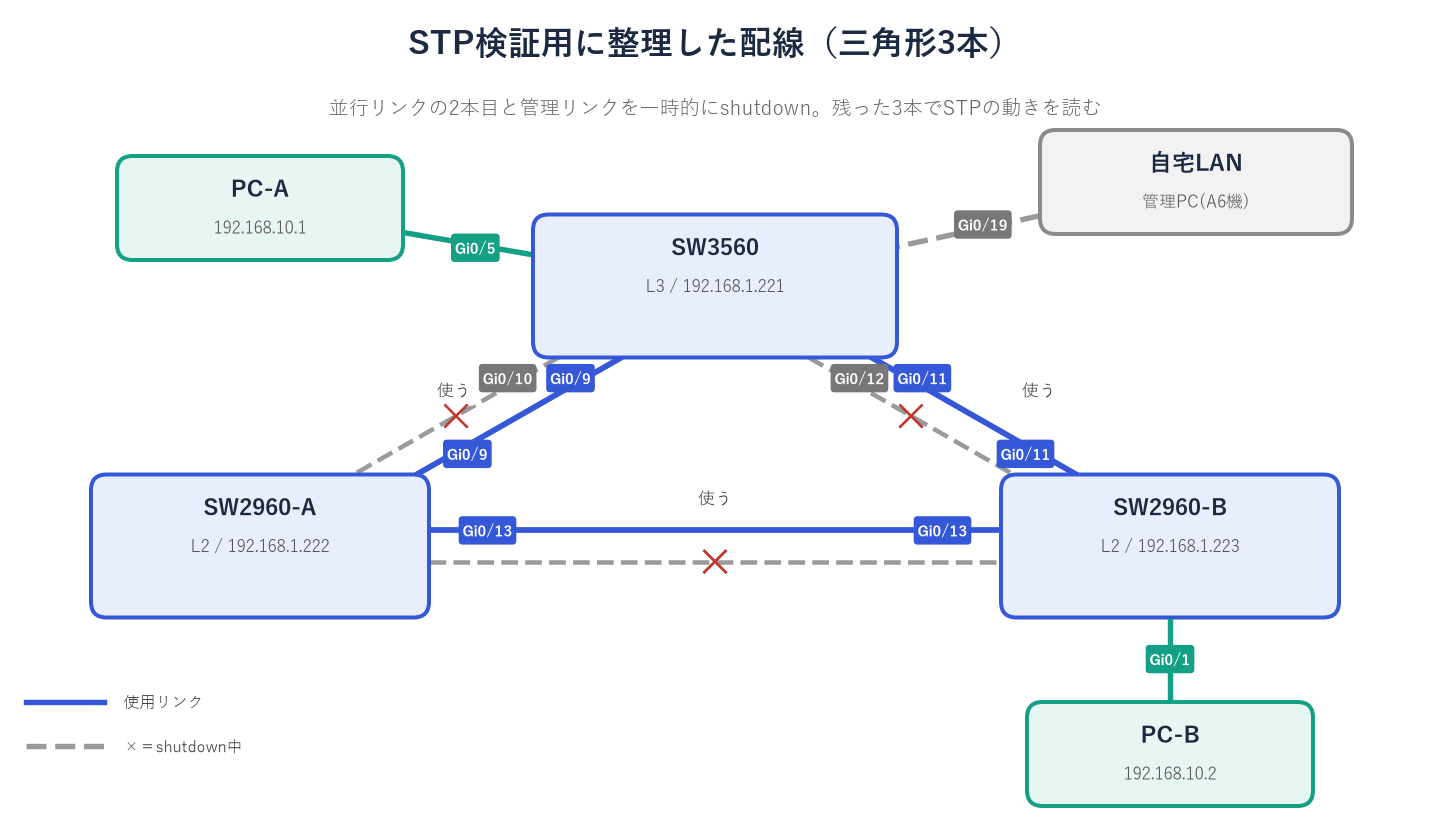
STPの動きを読み取りやすくするため、各スイッチ間にある2本のケーブルのうち、2本目(SW3560 Gi0/10・Gi0/12、SW2960-A・Bの Gi0/14)を一時的にshutdownし、三角形の3本のリンクだけにした。PC-AはSW3560 Gi0/5、PC-BはSW2960-B Gi0/1(どちらもVLAN10、192.168.10.1/.2)。VLAN1の管理リンクは触らず、実験はVLAN10・20だけで行った(VLAN1は自宅LANにつながるため)。
2. そもそもSTPとは何か
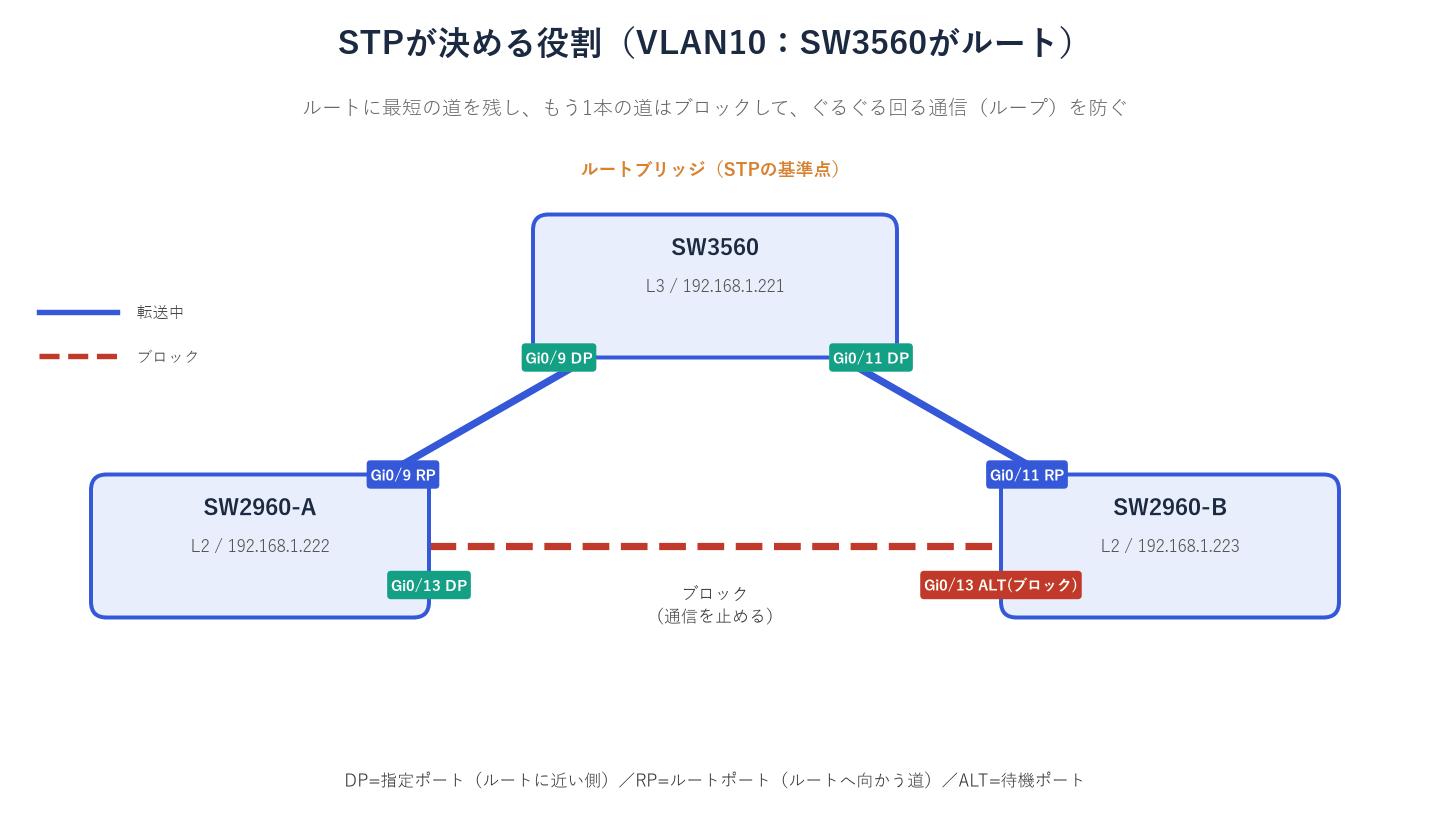
STPは、まず「ルートブリッジ」を1台選び、そこから各スイッチへの最短の道だけを残して、残りの道を「ブロック」することで、ループを防ぐ。
| 用語 | 意味 |
|---|---|
| ルートブリッジ | STPの基準点。ブリッジID(priority+MACアドレス)が最も小さいスイッチ |
| BPDU | STPの連絡メッセージ。スイッチ同士が定期的に交換する |
| ルートポート(RP) | 非ルートのスイッチが、ルートへ向かう最短のポート |
| 指定ポート(DP) | 各リンクで、ルートに近い側のポート |
| ブロック(Altn) | 通信を止めているポート。BPDUだけは受け取る |
| PVST+ | VLANごとに別々のSTPを動かす方式(Cisco独自)。VLANごとにルートを変えられる |
| ポートの状態 | 動き | 時間 |
|---|---|---|
| Blocking | BPDUだけ受信。通信は止まっている | — |
| Listening | BPDUの送受信。MACアドレスは学習しない | 15秒(理論値) |
| Learning | MACアドレスを学習する。まだ転送はしない | 15秒(理論値) |
| Forwarding | 通常の転送 | — |
3. 既定の状態:誰がルートになるか
priorityを何も設定していない状態で、VLAN10のSTPを確認した。
| スイッチ | VLAN10での役割 | ポートの状態 |
|---|---|---|
| SW2960-B | ルートブリッジ | 全ポートが指定ポート(転送中) |
| SW2960-A | 非ルート | Gi0/13=ルートポート、Gi0/9=指定ポート |
| SW3560 | 非ルート | Gi0/11=ルートポート(転送)、Gi0/9=Altn BLK(ブロック) |
実機で分かった点
priorityは3台とも同じ(32778)だったので、ブリッジMACアドレスが最も小さいSW2960-Bがルートになった。MACアドレスが小さい機器は古い製造の機器になりやすく、性能の低い機器が、ネットワークの中心になってしまう。そこで、ルートブリッジは自分で決める(設計する)のが基本である。
4. ルートブリッジの設計と、VLANごとの負荷分散
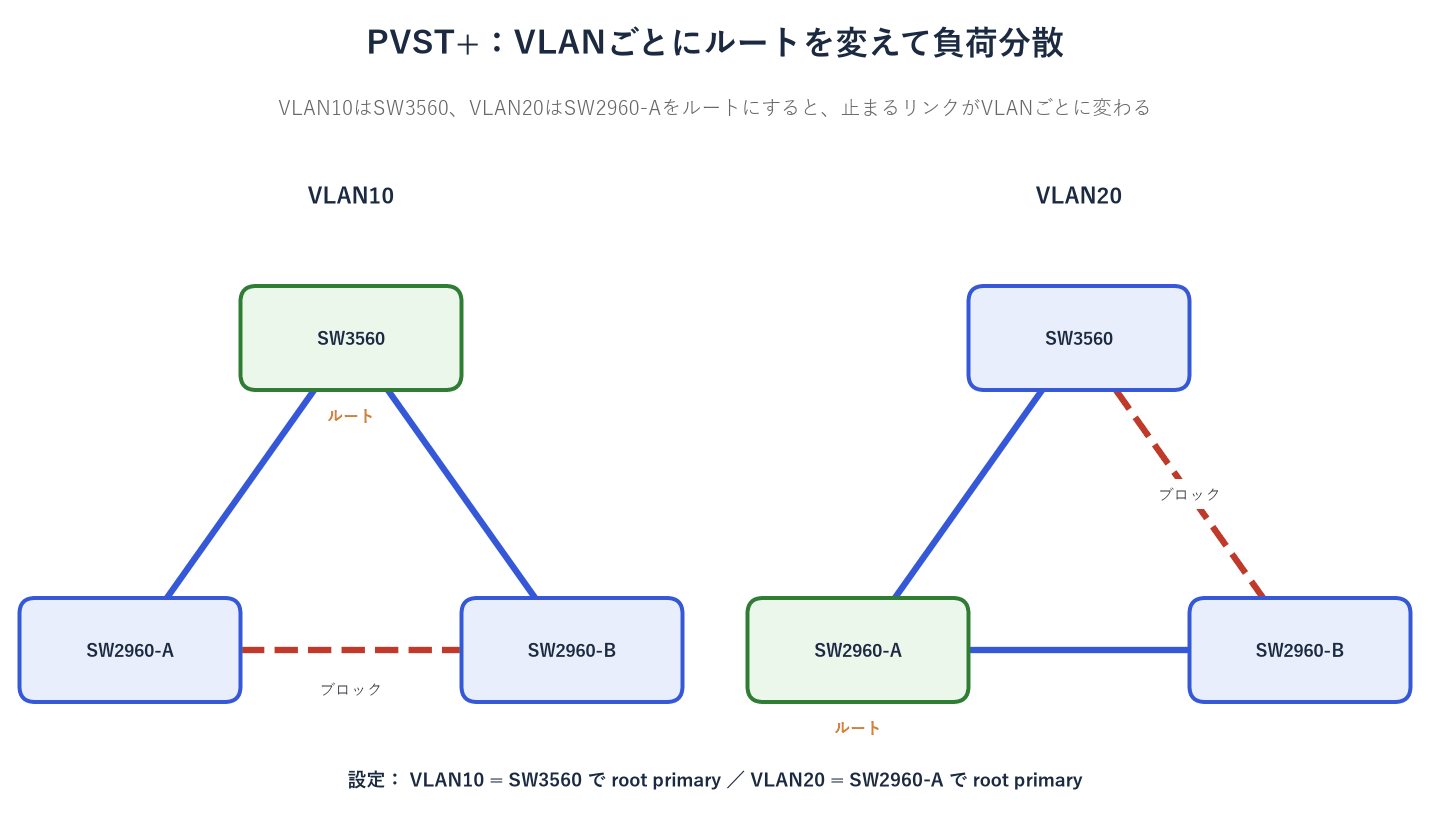
SW3560(config)# spanning-tree vlan 10 root primary ← VLAN10のルートブリッジにする(priorityを自動で24576にする)
SW3560(config)# spanning-tree vlan 20 root secondary ← VLAN20の予備のルートにする(priorityを28672にする)
SW2960-A(config)# spanning-tree vlan 20 root primary ← VLAN20のルートブリッジにする
SW2960-A(config)# spanning-tree vlan 10 root secondary ← VLAN10の予備のルートにする
設定全体を見る(この設定の後の SW3560・SW2960-A)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!logging buffered 16384enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp domain LABvtp mode transparentip subnet-zero!spanning-tree mode pvstspanning-tree extend system-idspanning-tree vlan 10 priority 24576spanning-tree vlan 20 priority 28672!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/5 description VLAN-Test-PC-A switchport access vlan 10 switchport mode access!interface GigabitEthernet0/9 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/10 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate shutdown!interface GigabitEthernet0/11 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/12 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate shutdown!interface GigabitEthernet0/19 description Link-to-HomeLAN-Mgmt switchport mode access!interface GigabitEthernet0/20 switchport mode access!interface GigabitEthernet0/21 description Mgmt-to-SW2960A switchport mode access!interface GigabitEthernet0/22 switchport mode access!interface GigabitEthernet0/23 description Mgmt-to-SW2960B switchport mode access!interface GigabitEthernet0/24 switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(17個)は省略している。
version 12.2no service padservice timestamps debug uptimeservice timestamps log uptimeno service password-encryption!hostname SW2960-A!logging buffered 16384 debuggingenable secret 5 <ハッシュ・非表示>!no aaa new-modelvtp domain LABvtp mode transparentip subnet-zero!no file verify auto!spanning-tree mode pvstspanning-tree extend system-idspanning-tree vlan 10 priority 28672spanning-tree vlan 20 priority 24576!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/9 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/10 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/13 description Trunk-to-SW2960B switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/14 description Trunk-to-SW2960B switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate shutdown!interface GigabitEthernet0/19 description Mgmt-to-SW3560 switchport mode access!interface Vlan1 ip address 192.168.1.222 255.255.255.0 no ip route-cache!ip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(19個)は省略している。
root primary/secondary は、設定ファイルには priority の値(24576・28672)として表示される。この設定全体には、この記事の検証用に shutdown した並行リンク(各スイッチ間の2本目)の設定も含まれている。
root primaryは、「ルートになる」ように、priorityを自動で小さくするコマンド。実機では、primaryが 24576、secondaryが 28672 になった。(show spanning-tree では、VLAN番号が足されて 24586 のように表示される。)
| VLAN | ルート | ブロックされたポート |
|---|---|---|
| VLAN10 | SW3560 | SW2960-B の Gi0/13(A-B間のリンク) |
| VLAN20 | SW2960-A | SW2960-B の Gi0/11(SW3560-B間のリンク) |
VLANごとに、ルートも、止められるリンクも違う。これがPVST+の特長で、VLANごとに通る道を変えて、リンクを有効に使える(負荷分散)。
5. 切り替え時間の実測
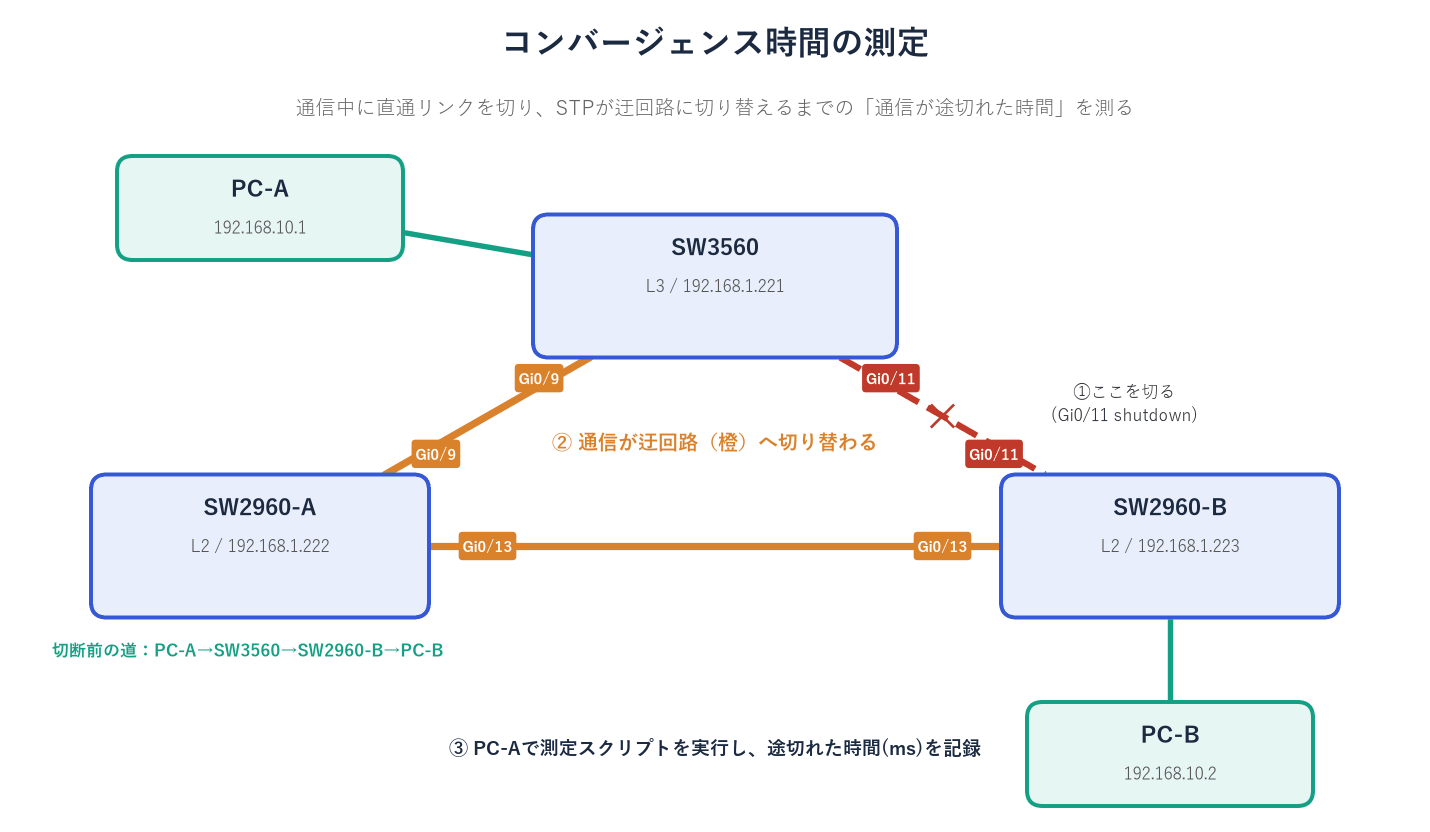
VLAN10のルートはSW3560で、PC-A→PC-Bの通信は、SW3560→SW2960-B(Gi0/11)の直通リンクを通っている。この直通リンクをshutdownして、迂回路(SW3560→SW2960-A→SW2960-B)に切り替わるまでの、通信が途切れた時間を測った。PC-Aで、100ミリ秒ごとにpingを送るスクリプトを動かし、途切れた時間を記録した。切断と復旧を3回ずつ繰り返した。
| 回 | 切断(shutdown)時 | 復旧(no shutdown)時 |
|---|---|---|
| 1 | 30,106 ms | 29,121 ms |
| 2 | 31,119 ms | 29,129 ms |
| 3 | 31,127 ms | 29,618 ms |
| 平均 | 約30.8秒 | 約29.3秒 |
実機で分かった点
いずれも約30秒だった。リンクが切れたことは、すぐに検知できる(直接障害)ので、待ち時間(max age 20秒)は含まれず、Listening 15秒+Learning 15秒の約30秒になる。リンクを戻したときにも、同じく約30秒の不通が起きた。リンクを「戻す」作業でも、通信が止まる点に注意が必要である。
# ping(疎通確認)を行う部品を用意する
$p = New-Object System.Net.NetworkInformation.Ping
# 「いま途切れている」状態と、途切れ始めの時刻を覚える変数
$lost = $false; $t0 = $null
# 止めるまで、ずっと繰り返す
while ($true) {
  $ok = $false
  # PC-B(192.168.10.2)へpingを1回送る。100ミリ秒以内に返事が来たら成功
  try { $ok = ($p.Send("192.168.10.2", 100).Status -eq "Success") } catch {}
  # 成功から失敗に変わった瞬間:時刻を覚えて「LOST」と表示する
  if (-not $ok -and -not $lost) {
    $lost = $true; $t0 = Get-Date
    Write-Host "$(Get-Date -f HH:mm:ss.fff) LOST"
  }
  # 失敗から成功に戻った瞬間:途切れた時間(ミリ秒)を計算して表示する
  if ($ok -and $lost) {
    $lost = $false
    $t = ((Get-Date) - $t0).TotalMilliseconds
    Write-Host ("{0} RECOVERED  outage={1:N0} ms" -f (Get-Date -f HH:mm:ss.fff), $t)
  }
  # 100ミリ秒待って、次のpingを送る
  Start-Sleep -Milliseconds 100
}
上のスクリプトは、実際に使ったものに、改行と説明(緑の「#」の行)を加えて読みやすくしたものである。PC-AでPowerShellを開き、貼り付けて Enter を押すと、動き始める。止めるときは Ctrl+C を押す。通信が安定している間は何も表示されず、途切れたときだけ、次のように表示される。
13:11:46.410 LOST
13:12:17.509 RECOVERED outage=31,098 ms| 項目 | 説明 |
|---|---|
| 測定の方法 | PC-AからPC-Bへ、100ミリ秒(0.1秒)ごとにpingを1回ずつ送り、返事が来るかを見る。 |
| なぜ ping -t を使わないか | Windows標準の ping -t は約1秒間隔で、途切れた時間が粗くなる。このスクリプトなら、約0.1秒の精度で測れる。 |
| LOST/RECOVERED | 返事が来なくなった時刻が LOST、返事が戻った時刻と、その間の時間が RECOVERED(outage=途切れた時間)。 |
| 測定の限界 | 100ミリ秒より短い途切れは、検出できない(記事中の「検出なし」)。 |
| 操作との突き合わせ | スイッチの shutdown/no shutdown など、実際に操作した時刻と、LOSTの時刻を見比べて、どの操作による途切れかを判断する。そのため、PC-Aの時計は、NTPで時刻を合わせておく(時計がずれていると、対応が取りにくい)。 |
注意
PowerShellのウィンドウの中をクリックしたり、文字を選択したりすると、スクリプトの出力が一時停止する(Esc か Enter で再開する)。測定中は、ウィンドウに触れない。
6. BPDUの観察
show spanning-tree vlan 10 detail で、ポートごとのBPDUの送受信数(累計)を確認した。
| ポート | 役割 | 送信 | 受信 | 読み取れること |
|---|---|---|---|---|
| SW3560 Gi0/11 | 指定ポート | 196 | 5 | ルート側から、BPDUを送り続けている |
| SW2960-B Gi0/11 | ルートポート | 5 | 197 | SW3560 Gi0/11の送信数と、ほぼ一致している(受け取る側) |
| SW3560 Gi0/5(PC-A) | 指定ポート | 1246 | 0 | PCはBPDUを出さないので、受信は0 |
debug spanning-tree bpdu receive(6秒間)で、BPDUの形式も確認できた。
- VLAN1:標準形式(config protocol = ieee)のBPDUが、自宅LAN側のポート(Gi0/19)から届いていた。
- VLAN10・20・30など:PVST+の形式(linktype SSTP)のBPDUが、スイッチ間のトランクから届いていた。
注意
debugは出力が多い。確認が済んだら、必ず undebug all で止めること。
7. pathコストの設計
SW2960-Bの Gi0/11(SW3560直通のリンク)に、VLAN10のコストを大きくする設定を入れた。
SW2960-B(config)# interface GigabitEthernet0/11 ← Gi0/11の設定モードに入る
SW2960-B(config-if)# spanning-tree vlan 10 cost 100 ← VLAN10での、このポートの「道の長さ」(コスト)を100にする
設定全体を見る(SW2960-B:この設定が入る位置)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW2960-B!logging buffered 16384 debuggingenable secret 5 <ハッシュ・非表示>!no aaa new-modelvtp domain LABvtp mode transparentip subnet-zero!no file verify autospanning-tree mode pvstspanning-tree extend system-id!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/1 description VLAN-Test-PC-B switchport access vlan 10 switchport mode access!interface GigabitEthernet0/11 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate spanning-tree vlan 10 cost 100!interface GigabitEthernet0/12 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/13 description Trunk-to-SW2960A switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/14 description Trunk-to-SW2960A switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate shutdown!interface GigabitEthernet0/19 description Mgmt-to-SW3560 switchport mode access!interface Vlan1 ip address 192.168.1.223 255.255.255.0 no ip route-cache!ip http server!control-plane!banner motd ^C*** Cisco Catalyst Lab / SW2960-B ***This device is for lab testing only. Unauthorized access is prohibited.^C!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(18個)は省略している。
この設定は、経路の切り替えを確認した後に解除したので、保存した設定ファイルには残っていない。緑の行は、設定した間だけの行である。
| 状態 | SW2960-B の VLAN10 | 不通時間 |
|---|---|---|
| 設定前 | Gi0/11=ルートポート、Gi0/13=Altn BLK | — |
| cost 100 を設定 | Gi0/11=Altn BLK(コスト100)、Gi0/13=ルートポート(SW2960-A経由) | 30,613 ms |
| 設定を解除 | Gi0/11=ルートポートに戻る | 29,608 ms |
コストを大きくすると、そのリンクは「遠回り」とみなされ、使われなくなる。経路を意図的に変えたいときの手段である。経路が切り替わるときにも、約30秒の不通が起きた。
8. 実機でしか分からない点・つまずきポイント
- priorityを設定しないと、MACアドレスが最小の機器(今回はSW2960-B)がルートになる。
- root primary は、priority 24576 を設定するコマンドである。
- VLANごとにルートを変えると、止まるリンクもVLANごとに変わる(PVST+)。
- リンク障害からの切り替えに、約30秒かかる。リンクを戻したときも、約30秒かかる。
- VLAN1は標準形式、他のVLANはPVST+形式のBPDUで届く。
- pathコストを変えるだけで、使われる経路を意図的に変えられる。
9. まとめ
STPは、ループを自動で防ぐ便利な仕組みだが、切り替えに約30秒かかる。この約30秒の不通は、業務に影響が出る長さである。次はPhase 2-8として、切り替えを高速化したRSTPを同じ条件で測り、この結果と比べる。