目次
この記事について
Phase 2の最後の記事。リンクに異常があったときに、スイッチが自動でポートを止める仕組み(UDLD・errdisable)と、隣につながった機器の情報を知る仕組み(CDP・LLDP)を扱う。
- UDLD:片方向のリンク障害を検知する機能(銅線のため、設定と正常表示の確認)
- errdisable:異常を検知したポートの自動停止と、自動復旧の挙動
- link-flap:リンクの上げ下げが続くと止まる機能(既定のしきい値では再現できず、下げて再現)
- CDP:隣の機器が自分の情報を知らせる仕組み。止めたときの挙動
- LLDP:標準の隣接情報プロトコル。この2機種で使えるか
1. 検証環境
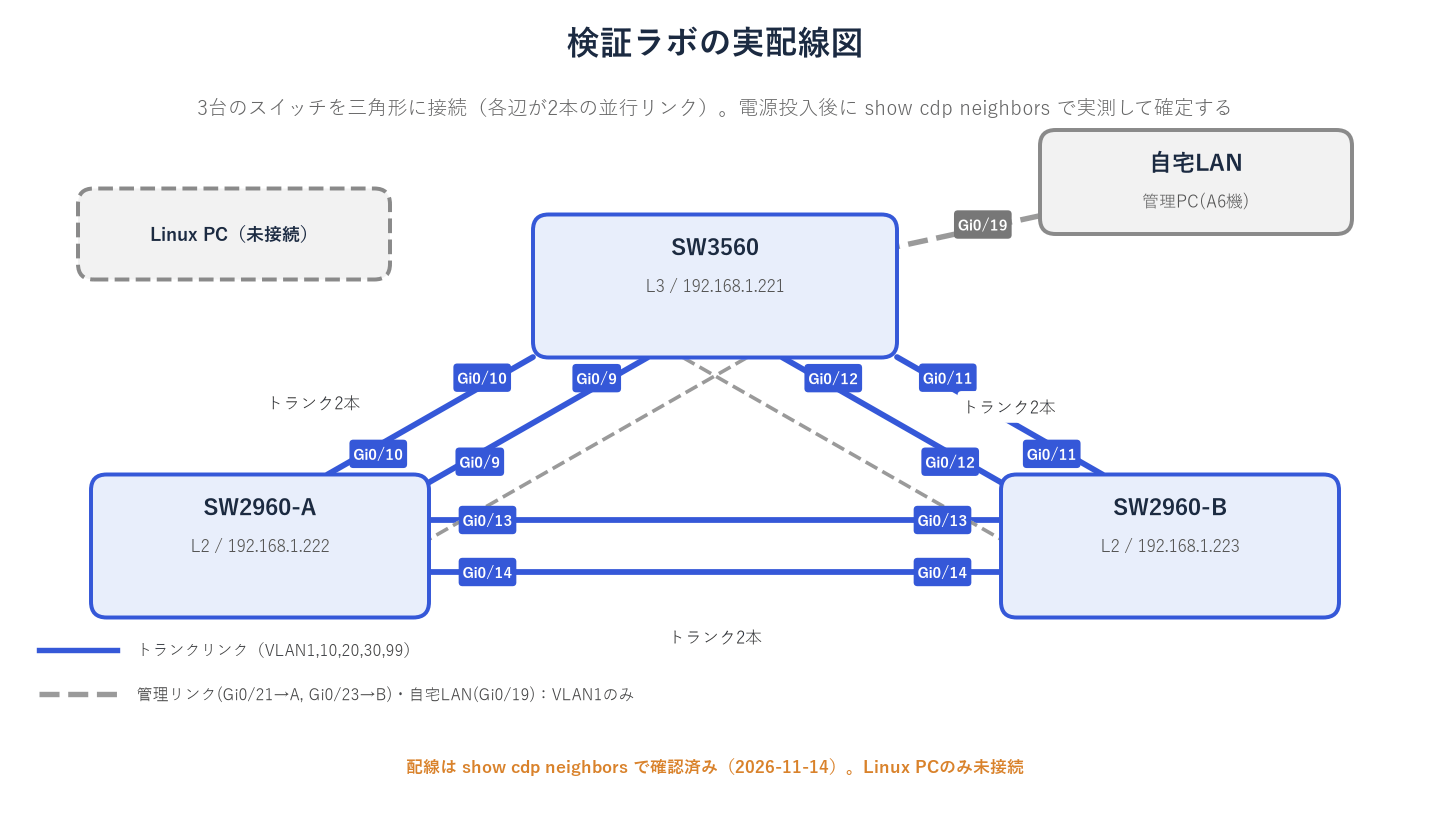
Phase 2-10と同じ配線で、3組のリンクは、それぞれPort-channelに束ねてある(Po1=LACP、Po2=PAgP、Po3=static)。errdisableの試験には、使っていないポート SW2960-A Gi0/3 と SW2960-B Gi0/3 を、LANケーブル1本でつないで使った。
2. UDLD
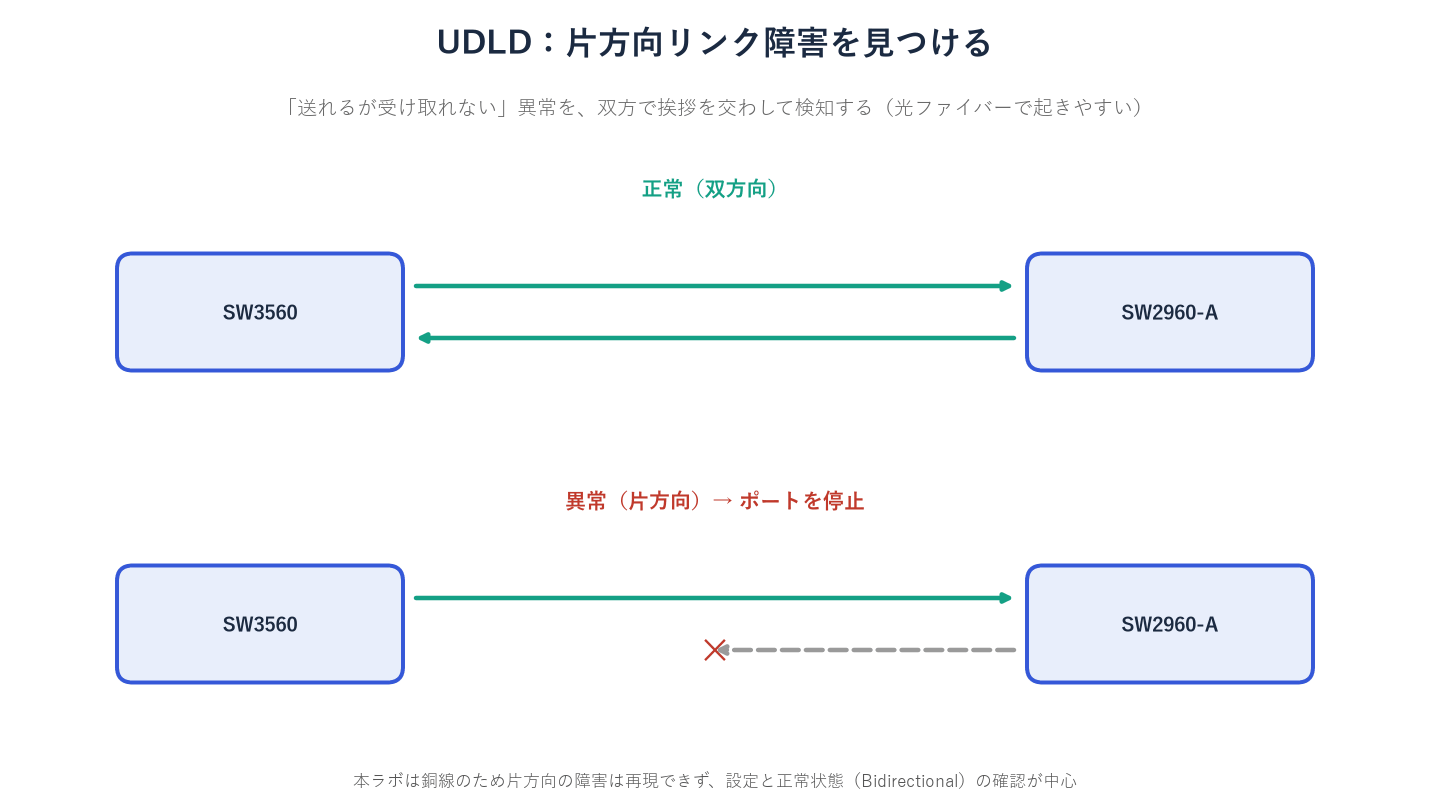
UDLD(UniDirectional Link Detection)は、「送れるが受け取れない」片方向のリンク障害を、お互いに挨拶(メッセージ)を交わして検知する機能。光ファイバーで起きやすい。STPがBPDUを受け取れなくなったポートが、勝手に転送を始めて、ループを作る問題への備えになる。
| モード | 動き |
|---|---|
| normal(udld port) | 片方向を検出するとログを出す |
| aggressive(udld port aggressive) | 片方向を検出する、または、相手の応答が止まると、ポートをerr-disabledにする |
SW3560(config)# interface range GigabitEthernet0/9 - 10 ← Po1のメンバー2本をまとめて設定する
SW3560(config-if-range)# udld port aggressive ← このポートで、UDLDをaggressiveモードで動かす
SW2960-A(config)# interface range GigabitEthernet0/9 - 10 ← 相手側(SW2960-A)の2本も同じ設定モードに入る
SW2960-A(config-if-range)# udld port aggressive ← 相手側でも、UDLDを有効にする(両端に必要)
設定全体を見る(SW3560:この設定が入る位置)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!logging buffered 16384enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp domain LABvtp mode transparentip subnet-zero!spanning-tree mode rapid-pvstspanning-tree extend system-idspanning-tree vlan 10 priority 24576spanning-tree vlan 20 priority 28672!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface Port-channel1 switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface Port-channel2 switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/1 shutdown!interface GigabitEthernet0/2 shutdown!interface GigabitEthernet0/5 description VLAN-Test-PC-A switchport access vlan 10 switchport mode access spanning-tree portfast!interface GigabitEthernet0/9 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate channel-group 1 mode active udld port aggressive!interface GigabitEthernet0/10 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate channel-group 1 mode active udld port aggressive!interface GigabitEthernet0/11 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate channel-group 2 mode desirable!interface GigabitEthernet0/12 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate channel-group 2 mode desirable!interface GigabitEthernet0/19 description Link-to-HomeLAN-Mgmt switchport mode access!interface GigabitEthernet0/20 switchport mode access!interface GigabitEthernet0/21 description Mgmt-to-SW2960A switchport mode access!interface GigabitEthernet0/22 switchport mode access!interface GigabitEthernet0/23 description Mgmt-to-SW2960B switchport mode access!interface GigabitEthernet0/24 switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0 no ip route-cache!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(15個)は省略している。
この設定は、確認の後に削除したので、保存した設定ファイルには残っていない。緑の行は、設定した間だけの行である。
グローバルの udld enable は、光ファイバーのポートにだけ効く。銅線のポートに効かせるには、インタフェースごとに udld port を指定する必要がある。
show udld Gi0/9 ほか の結果を見る(SW3560、設定した後、主要な行)
Current bidirectional state: BidirectionalMessage interval: 7Time out interval: 5Neighbor echo 1 port: Gi0/9Gi0/9 <相手機器のシリアル番号> 1 Gi0/9 BidirectionalGi0/10 <相手機器のシリアル番号> 1 Gi0/10 Bidirectionalshow udld Gi0/9 と show udld neighbors の出力のうち、主要な行を抜粋した(機器名は、シリアル番号で表示される。公開のため、伏せている)。
| 確認 | 実機の結果 |
|---|---|
| 銅線ポートでの受付 | 受け付けられた(SW3560・SW2960-A の Gi0/9・Gi0/10) |
| show udld Gi0/9 | Current bidirectional state: Bidirectional/Message interval 7秒(相手側は15秒)/Time out interval 5秒/Neighbor echo=相手の機器とポート |
| show udld neighbors | Gi0/9・Gi0/10 とも Bidirectional |
| Po1への影響 | なし(Po1(SU) Gi0/9(P) Gi0/10(P) のまま) |
実機でしか分からない点
設定を削除するときは、no udld port では消えず、no udld port aggressive が必要だった。片方向障害は、銅線のLANケーブルでは再現できないので、正常な状態(Bidirectional)の確認までにとどめた。
3. errdisable(自動停止)の既定
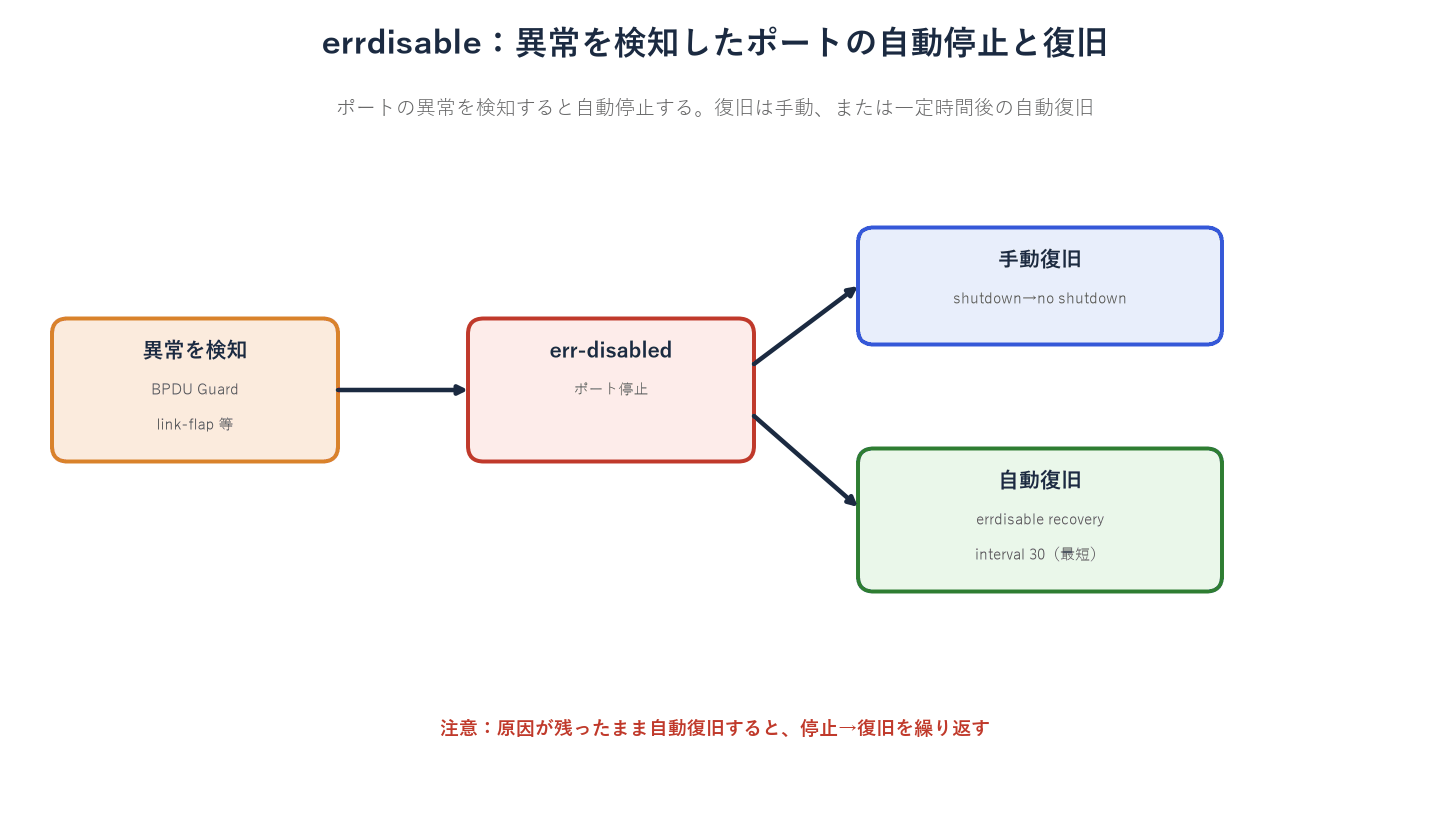
errdisableは、異常を検知したポートを、スイッチが自動で止める仕組み。止まったポートは err-disabled と表示される。
| 項目 | 既定の状態(SW2960-A) |
|---|---|
| 検知(show errdisable detect) | udld/bpduguard/link-flap/channel-misconfig/psecure-violation/loopback/storm-control ほか、全17項目が Enabled |
| 自動復旧(show errdisable recovery) | 全て Disabled(自動では復旧しない) |
| 復旧間隔 | Timer interval:300秒 |
4. errdisableの自動復旧
SW2960-B(config)# interface GigabitEthernet0/3 ← PC用ポートの設定モードに入る
SW2960-B(config-if)# spanning-tree portfast ← エッジポートにする(BPDU Guardの前提)
SW2960-B(config-if)# spanning-tree bpduguard enable ← BPDUを受け取ったら、このポートを止める
SW2960-B(config-if)# exit ← 1つ上のモードに戻る
SW2960-B(config)# errdisable recovery cause bpduguard ← BPDU Guardで止まったポートを、自動で復旧させる
SW2960-B(config)# errdisable recovery interval 30 ← 復旧を試みる間隔を30秒にする(最短の値)
設定全体を見る(SW2960-B:この設定が入る位置)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW2960-B!logging buffered 16384 debuggingenable secret 5 <ハッシュ・非表示>!no aaa new-modelvtp domain LABvtp mode transparentip subnet-zero!no file verify auto!spanning-tree mode rapid-pvstspanning-tree extend system-id!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface Port-channel2 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface Port-channel3 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/1 description VLAN-Test-PC-B switchport access vlan 10 switchport mode access spanning-tree portfast!interface GigabitEthernet0/3 spanning-tree portfast spanning-tree bpduguard enable!interface GigabitEthernet0/11 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate channel-group 2 mode desirable!interface GigabitEthernet0/12 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate channel-group 2 mode desirable!interface GigabitEthernet0/13 description Trunk-to-SW2960A switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate channel-group 3 mode on!interface GigabitEthernet0/14 description Trunk-to-SW2960A switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate channel-group 3 mode on!interface GigabitEthernet0/19 description Mgmt-to-SW3560 switchport mode access!interface Vlan1 ip address 192.168.1.223 255.255.255.0 no ip route-cache!ip http server!control-plane!banner motd ^C*** Cisco Catalyst Lab / SW2960-B ***This device is for lab testing only. Unauthorized access is prohibited.^C!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(17個)は省略している。
この設定は、確認の後に削除したので、保存した設定ファイルには残っていない。緑の行は、設定した間だけの行である。errdisable recovery の2行は、グローバルの設定である。
BPDU Guardで止まったポートを、30秒ごとに自動で復旧させる設定。SW2960-B Gi0/3 と SW2960-A Gi0/3 をケーブルでつなぐと、次のログが出た。
| 時刻(ログ) | 内容 |
|---|---|
| 06:29:46 | %SPANTREE-2-BLOCK_BPDUGUARD / %PM-4-ERR_DISABLE(発動、err-disabled) |
| 06:30:16 | %PM-4-ERR_RECOVER: Attempting to recover from bpduguard err-disable state(自動復旧を試行。発動の約30秒後) |
| 06:30:20 | 再び発動(BPDUが届くため。復旧の約3.5秒後) |
| 06:30:46 | ERR_RECOVER(約30秒間隔) |
| 06:30:50 | 再び発動 |
注意
自動復旧は、原因が残っていると、「復旧→再発動」を約30秒ごとに繰り返す。ケーブルを外すか、原因を取り除くまで、続く。
実機でしか分からない点
最初は、BPDU GuardをSW2960-A Gi0/3に設定したが、発動しなかった。SW2960-B Gi0/3 がSTPでブロックされる側(Altn BLK)で、BPDUを送らないためだった(BPDU: sent 1, received 84)。BPDU Guardは、BPDUを受け取るポートでだけ働く。BPDUを出す側(SW2960-A)の対向側であるSW2960-Bに設定し直すと、発動した。2-9のときと結果が違ったのは、EtherChannelを束ねたことで、STPの役割が変わったためである。
5. link-flap
link-flapは、リンクの上げ下げ(フラップ)が短時間に続くと、そのポートを止める機能。既定では、「10秒間に5回以上」で発動する。
| 試験 | 結果 |
|---|---|
| shutdown/no shutdown を7回(7.7秒間) | 発動しなかった(管理上のshutdownは、フラップに数えられない) |
| 手でケーブルを抜き差し(既定のしきい値) | 発動しなかった(手の動作では、10秒間に5回に届かない) |
| しきい値を「30秒に2回」に下げて、手で3回以上抜き差し | 発動した |
SW2960-A(config)# errdisable flap-setting cause link-flap max-flaps 2 time 30 ← link-flapの発動条件を「30秒間に2回」に下げる
SW2960-A(config)# errdisable recovery cause link-flap ← link-flapで止まったポートを、自動で復旧させる| 時刻(ログ) | 内容 |
|---|---|
| 06:39:19〜06:39:32 | リンクが、上→下→上→下 と変動(抜き差し) |
| 06:39:33 | %PM-4-ERR_DISABLE: link-flap error detected on Gi0/3, putting Gi0/3 in err-disable state |
| 06:40:00 | %PM-4-ERR_RECOVER: Attempting to recover from link-flap err-disable state(約27秒後) |
| 06:40:05 | リンクが復旧(up) |
実機で分かった点
link-flapは、実際のリンクの変動を数える。ケーブルの接触不良や、不安定なNICが原因のフラップを止める機能で、既定のしきい値は、手の動作では届かない短い間隔である。
6. CDP
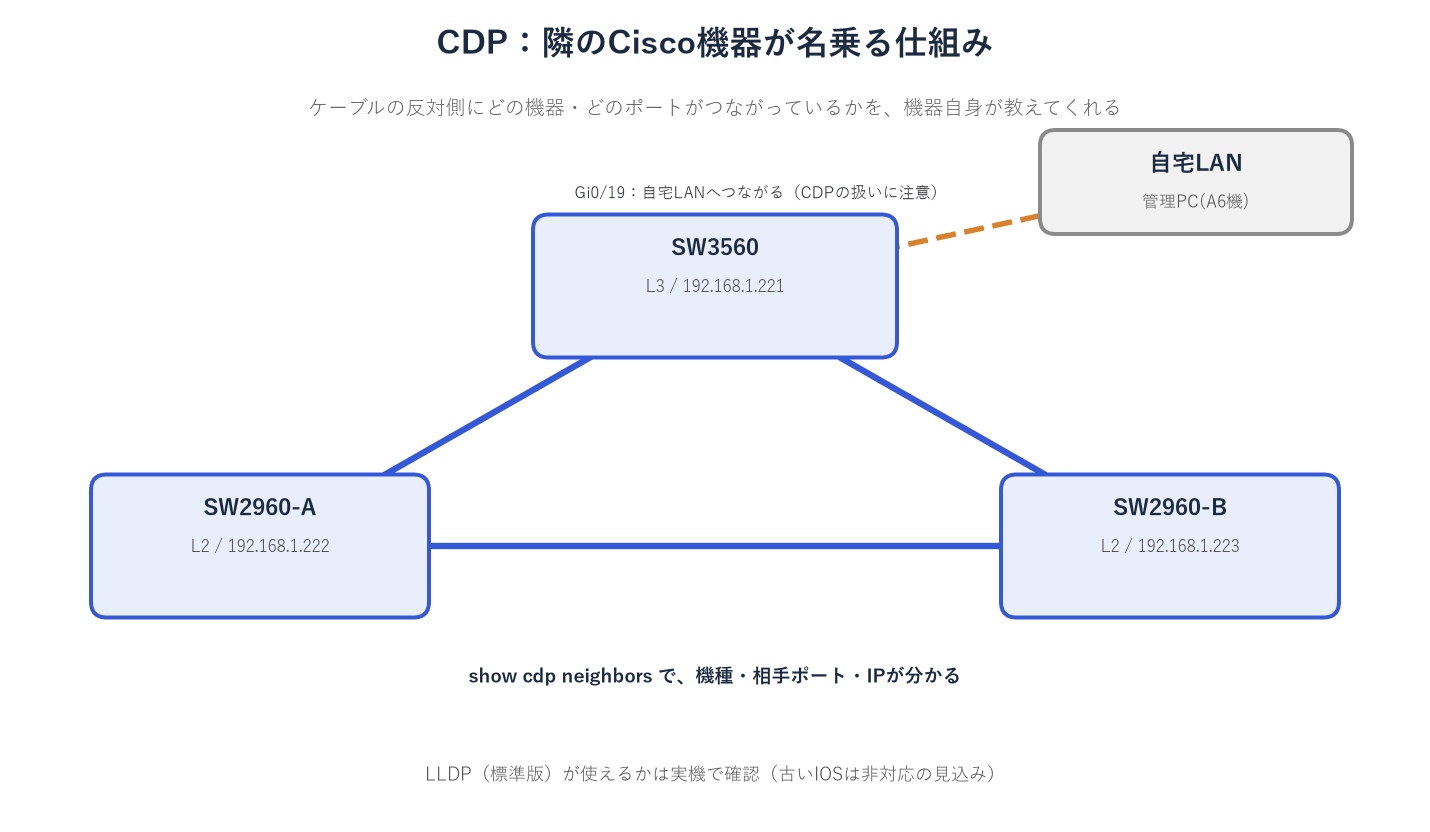
CDP(Cisco Discovery Protocol)は、隣にある(ケーブルでつながった)Cisco機器が、自分の情報を知らせ合うCisco独自のプロトコル。配線の確認に役立つ(配線の調査でも活躍した)。
SW3560(config)# interface GigabitEthernet0/21 ← SW2960-Aとつなぐ管理リンクのポートの設定モードに入る
SW3560(config-if)# no cdp enable ← このポートでは、CDPを送らない(無効にする)
SW3560(config-if)# cdp enable ← このポートで、CDPを送る設定に戻す
SW3560(config)# cdp timer 30 ← CDPを送る間隔を30秒にする(既定は60秒)
SW3560(config)# cdp holdtime 90 ← 隣接情報の保持時間を90秒にする(既定は180秒)| 確認 | 実機の結果 |
|---|---|
| show cdp | 60秒ごとに送信、保持時間(holdtime)180秒、CDPv2 |
| show cdp neighbors detail の項目 | Device ID/Entry address/Platform/Interface/Holdtime/Version/advertisement version/Native VLAN/Duplex/Management address |
| SW3560 Gi0/21 に no cdp enable | SW2960-A側の隣接情報が、132秒後に消えた(保持時間180秒の範囲内で、期限が切れた時点で消える) |
| cdp enable に戻す | 70秒以内に、隣接情報が復活した |
| cdp timer 30 / cdp holdtime 90 | show cdp の表示が、30秒・90秒に変わった(元に戻した) |
ポイント
no cdp enable をしても、隣の機器の隣接情報は、すぐには消えず、保持時間(holdtime)が切れるまで残る。CDPは、機種・IP・ソフトウェアの情報を隣に知らせる仕組みなので、外部につながるポートでは、無効にするかどうかを検討する。
7. LLDP
LLDP(Link Layer Discovery Protocol、IEEE 802.1AB)は、CDPのマルチベンダー標準版で、LinuxやNEC・Yamaha機器との相互接続で使う。この2機種で使えるかを確認した。
SW3560(config)# lldp run ← LLDPを有効にする(送信と受信を始める)
SW3560(config)# no lldp run ← LLDPを無効に戻す| 機種 | IOS | lldp run | 結果 |
|---|---|---|---|
| SW3560 | 12.2(46)SE | 受付 | show lldp:30秒ごとに送信、保持時間120秒。隣接0件(隣のSW2960がLLDP非対応のため) |
| SW2960-A・SW2960-B | 12.2(25)SEE3 | 拒否 | % Invalid input detected at '^' marker.(非対応) |
注意
SW3560でLLDPを有効にすると、自宅LANにつながるGi0/19にも、LLDPの情報が送られる。確認後は no lldp run で無効に戻した。
実機で分かった点
同じ時期の機種でも、IOSのバージョンによって、LLDPの対応が違う。2960側がLLDPに対応していないので、このラボの3台の間では、CDPが唯一の隣接情報プロトコルになる。
8. 実機でしか分からない点・つまずきポイント
- UDLDは、グローバルの udld enable では銅線に効かない。インタフェースごとに udld port を指定する。削除は no udld port aggressive。
- errdisableの自動復旧は、既定で全て無効(間隔は300秒)。有効にしても、原因が残ると、約30秒ごとに復旧と再発動を繰り返す。
- BPDU Guardは、BPDUを受け取る側でだけ働く。STPでブロックされる側(BPDUを送らない側)に設定しても、発動しない。
- link-flapは、既定(10秒に5回)では、shutdown/no shutdown でも、手の抜き差しでも、発動しない。しきい値は errdisable flap-setting で変えられる。
- no cdp enable をしても、隣接情報は、保持時間が切れるまで残る(今回は132秒)。
- LLDPは、SW3560(12.2(46)SE)では使えるが、SW2960(12.2(25)SEE3)では使えない。
9. まとめ
リンクの異常を止める仕組み(UDLD・errdisable)と、隣接機器の情報(CDP・LLDP)を、実機で確認した。自動で止める機能は、便利な反面、原因が残ると、繰り返し発動する点や、STPの構成が変わると、保護機能が働かなくなる点に、注意が必要だった。これで、Phase 2(L2技術)の全項目(2-1〜2-11)を終えた。次は、Phase 3(L3技術)で、スイッチ間のルーティングを扱う。