この資料は、以下の内容を体系的に理解できるように構成しています。
- 一般ユーザーの追加
- パスワード設定
- root への切り替え方法
- sudo 権限の付与
- su(root への切替)を許可するユーザーの制限
- ユーザー削除方法
1. 一般ユーザーを新規追加する
コマンド
useradd rocky
passwd rocky
説明
| コマンド | 意味 |
|---|---|
useradd rocky | rocky という一般ユーザーを作成 |
passwd rocky | rocky のログインパスワードを設定 |
実行例
[root@localhost ~]# useradd rocky
[root@localhost ~]# passwd rocky
Changing password for user rocky.
New UNIX password:
Retype new UNIX password:
passwd: all authentication tokens updated successfully.
2. 一般ユーザーから root に切り替える(su -)
一般ユーザーでログイン後、必要な時だけ root に切り替えるのが安全です。
su -実行例
localhost login: rocky
password:
[rocky@localhost ~]$ su -
Password:
[root@localhost ~]#
3. sudo 権限を付与する(管理者ユーザーにする)
一般ユーザーを管理者として扱いたい場合は、wheel グループに追加します。
usermod -aG wheel rockysudoers の設定確認(通常はデフォルトで OK)
visudo以下の行が有効(コメント解除)であることを確認します。
%wheel ALL=(ALL) ALLこれにより、wheel グループのユーザーは sudo が使えるようになります。
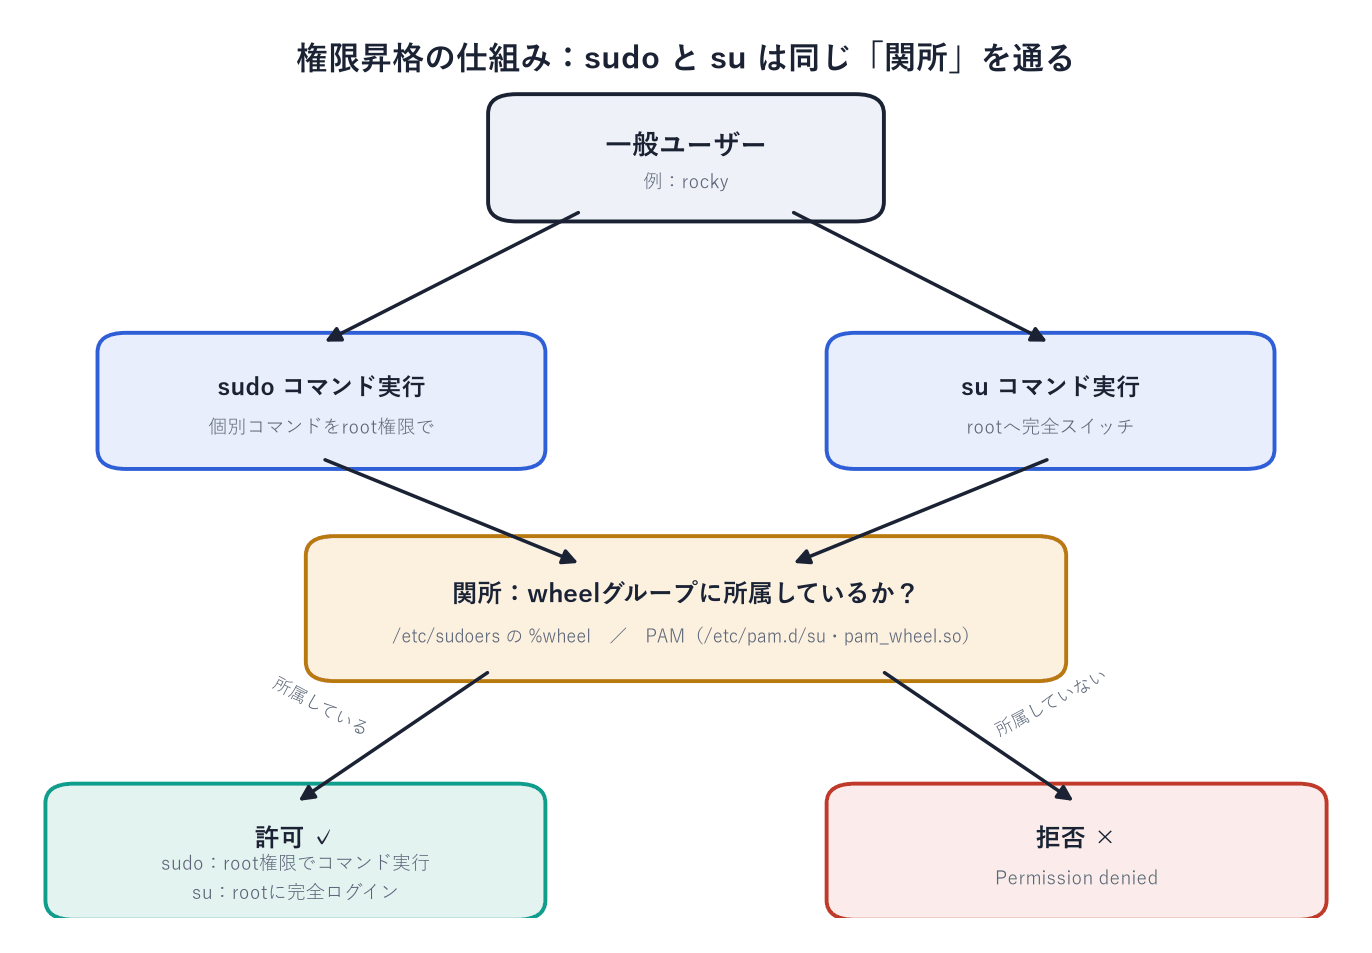
sudoもsuも、判定の根拠は同じ「wheelグループに所属しているか」という1点
4. su(root への切替)を許可するユーザーを制限する
セキュリティを高めたい場合、wheel グループのユーザーだけが su - できるように制限できます。
STEP 1
対象ユーザーを wheel に追加
usermod -aG wheel rocky
STEP 2
/etc/pam.d/su を編集
vi /etc/pam.d/su以下の行のコメントを外します。
auth required pam_wheel.so use_uid編集前(既定の状態)
# Uncomment the following line to require a user to be in the "wheel" group.
#auth required pam_wheel.so use_uid
編集後のイメージ
# Uncomment the following line to require a user to be in the "wheel" group.
auth required pam_wheel.so use_uid
効果
制限後の動作
wheelグループのユーザー →su -可能- それ以外のユーザー →
su -拒否される
動作例
[redhat@localhost ~]$ su -
Password:
su: Permission denied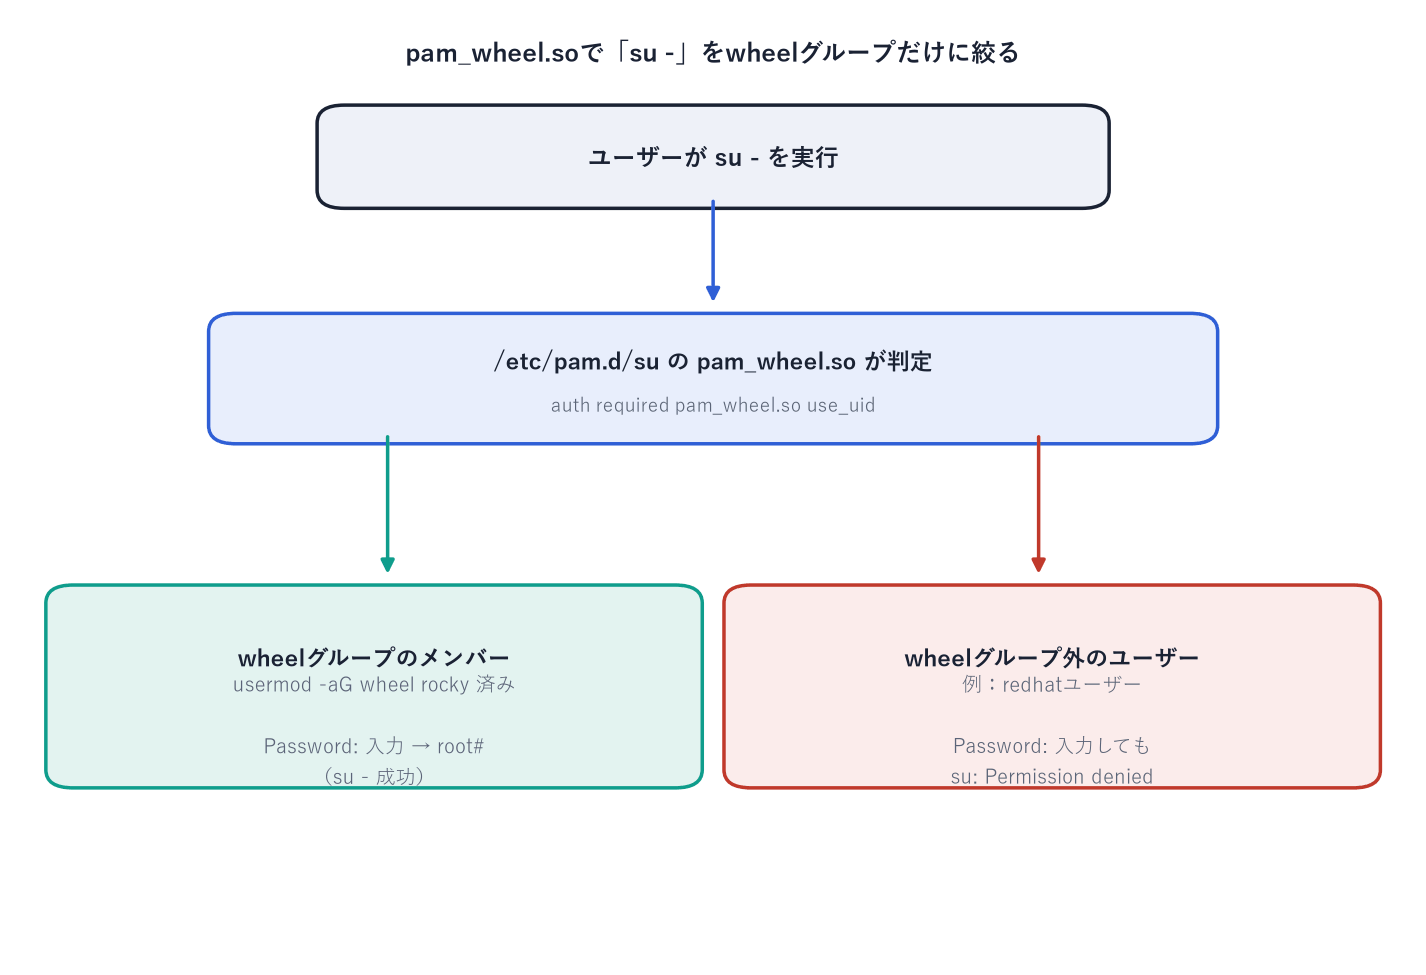
wheelグループのメンバーだけがsu -を通過でき、それ以外はPermission deniedになる
5. ユーザーを削除する
ユーザーだけ削除
userdel rockyホームディレクトリごと削除
userdel -r rocky6. まとめ
| 作業 | コマンド | 学習ポイント |
|---|---|---|
| 一般ユーザー追加 | useradd | Linux の基本操作 |
| パスワード設定 | passwd | 認証管理 |
| root への切替 | su - | 管理者作業の基本 |
| sudo 権限付与 | usermod -aG wheel | RHEL 系の管理者権限の仕組み |
| sudoers 設定 | visudo | 安全な sudo 管理 |
| su の制限 | /etc/pam.d/su | セキュリティ強化 |
| ユーザー削除 | userdel | アカウント管理 |