目次
1. 何が起きていたか
以前のガイド(SSL証明書とLet's Encrypt完全理解ガイド)では、「証明書の自動更新タイマーが動いていれば、何もしなくても証明書は最新に保たれる」と説明していました。実際、しばらくの間はその通りに機能していました。
ところが、サーバー構成にリバースプロキシ(Caddy)を前段に追加してから、自動更新タイマーの実行ログに失敗の記録が残るようになりました。証明書の有効期限が近づいているのにもかかわらず、更新が成立しない状態が続いていたのです。
2. なぜHTTP-01が通らなくなったのか
原因は、証明書取得時の「所有権の証明(チャレンジ)」の仕組みと、リバースプロキシの役割が衝突したことにありました。
リバースプロキシを前段に置く構成そのものは、TLS終端の一元化やアクセス制御の観点で理にかなっています。問題は、「80番ポートを誰が受け止めるか」が変わったことで、証明書取得時の所有権証明の経路だけが成立しなくなったという点でした。
3. 解決策:DNS-01チャレンジとは
Let's Encryptの所有権証明には、HTTP-01以外にもう一つ方式があります。
| 方式 | 証明の仕組み | リバースプロキシの影響 |
|---|---|---|
| HTTP-01 | 指定されたURLに、Webサーバーが特定の内容で応答できるかを確認する | 影響を受ける(80番ポートの経路に依存) |
| DNS-01 | 指定された内容を、そのドメインのDNSにTXTレコードとして追加できるかを確認する | 影響を受けない(Webサーバーの状態に一切依存しない) |
DNS-01は「Webサーバーに何かを置けるか」ではなく「DNSレコードを操作できるか」で所有権を証明するため、手前にリバースプロキシが何台あっても関係ありません。条件は、利用しているDNSサービスに対応した証明書管理ソフトの拡張(プラグイン)が存在することです。
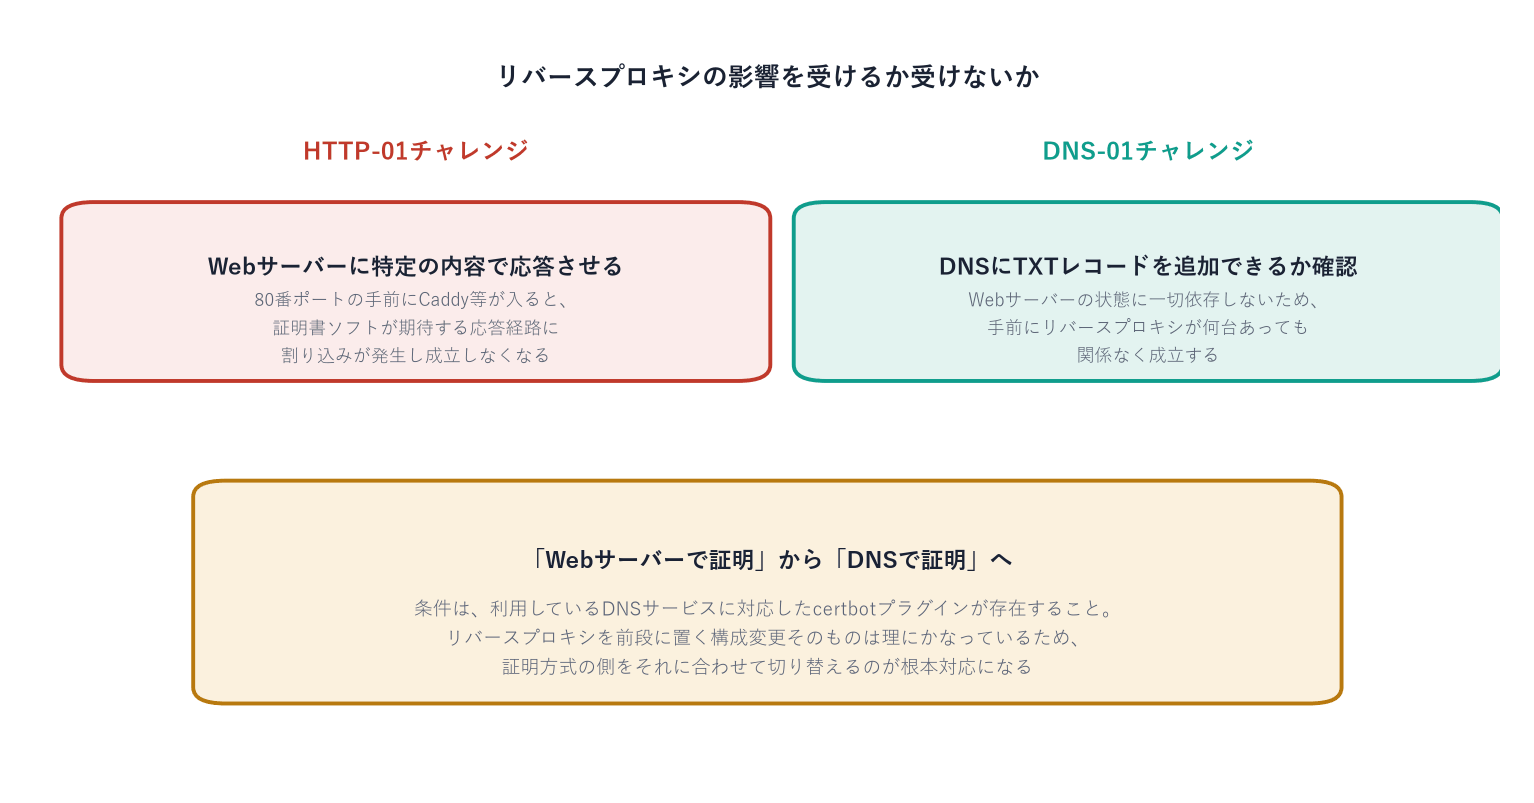
DNS-01はWebサーバーの状態に依存しないため、リバースプロキシを何台挟んでも証明が成立する。
4. 移行の全体手順
DNS-01方式への切り替えは、大きく5つの作業に分かれます。
- デプロイフックの設定:証明書の更新に成功した直後に、メールサーバー(Postfix/Dovecot)を自動で再読み込み(reload)するよう設定する。
- DNSプロバイダ向けプラグインの導入と認証情報ファイルの作成:利用しているDNSサービス(今回は MyDNS.JP)に対応したcertbotプラグインを導入し、DNSレコードを操作するための認証情報ファイルを作成する。
- 自動更新タイマーが参照する実行パスの調整:プラグインをOS標準パッケージとは別の方法(pip等)で追加インストールした場合、既存の自動更新タイマーが参照している実行ファイルのパスとズレが生じることがある。systemdのドロップイン(上書き設定)で、タイマーが正しい実行ファイルを呼ぶよう修正する。
- リハーサル確認(dry-run):実際には証明書を発行せず、DNS-01チャレンジが最後まで成立するかを事前確認する。
- 本番反映:問題がなければ、実際に証明書を再発行し、デプロイフックでメールサーバーへ反映させる。
💡 認証情報ファイルの書式について
DNSプロバイダ向けのプラグインは、一般的なINI形式とは異なる独自のネスト構造(セクション内にドメインごとのサブセクションを持つ形式)を使うことがあります。導入前に、プラグインのヘルプ(certbot --help <プラグイン名>)や公式ドキュメントで正確なキー名・書式を確認してから作成するのが安全です。
5. つまずいた点と教訓
移行作業の中で、認証情報は正しいはずなのに「ログインに失敗した」というエラーでDNS-01チャレンジが失敗する事象が発生しました。
起きたこと
- 認証情報ファイルを、シェルのヒアドキュメント(
cat <<EOF ... $変数 ... EOF)を使い、変数展開でパスワードを書き込んでいた。 - プラグイン実行時に「ログインに失敗した」という旨のエラーが発生。
- 同じ認証情報でブラウザから手動ログインを試したところ、問題なく成功した。つまり、認証情報自体は正しかった。
原因
パスワードに含まれる記号が、シェルの変数展開の過程で意図しない形で解釈され、ファイルに書き込まれた内容が本来のパスワードと異なるものになっていた。ファイルの見た目(マスクして表示した状態)では気づけない種類の不具合だった。
✅ 対処と教訓
シェルの変数展開を経由せず、入力された文字列をそのままファイルへ書き込む方法(対話的な入力を受け取り、エスケープ処理を介さずにファイルへ出力するスクリプト等)に切り替えたところ解消した。パスワードのように任意の記号を含み得る秘密情報を、シェルのヒアドキュメントで変数展開しながらファイルへ書き込む方法は避けるべきというのが今回の教訓。見た目上は正しく書き込めたように見えても、特定の記号が紛れ込んでいると正しく機能しない場合がある。
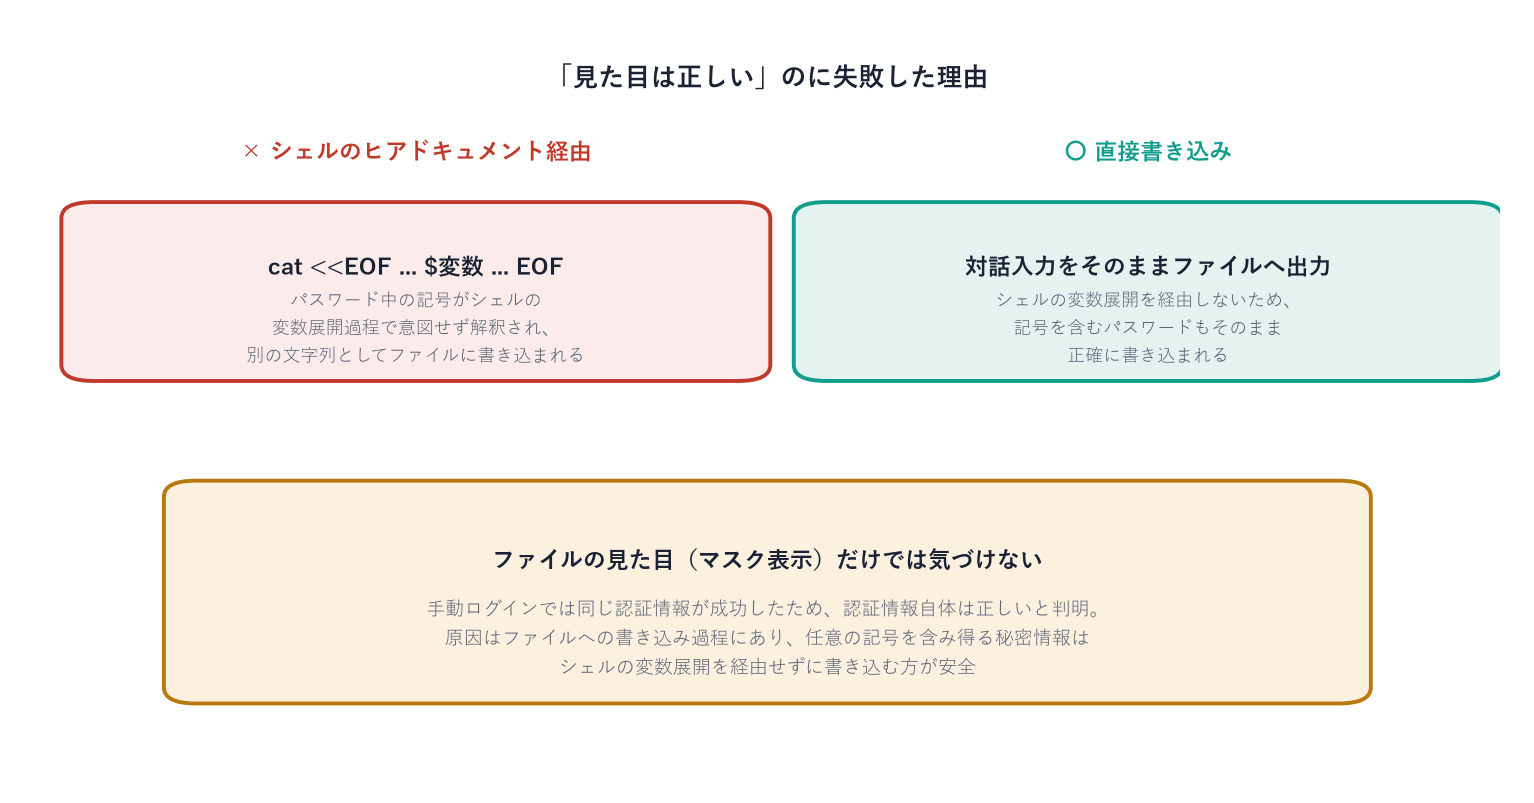
認証情報自体は正しくても、ファイルへの書き込み過程でシェルの変数展開が記号を化けさせることがある。
6. 切り替え後の検証方法
証明書を再発行した後は、実際にメールサーバーが新しい証明書を配信しているかを確認します。
echo | openssl s_client -connect localhost:993 -servername mail.your-domain.mydns.jp 2>/dev/null | openssl x509 -noout -datesecho | openssl s_client -connect localhost:587 -servername mail.your-domain.mydns.jp -starttls smtp 2>/dev/null | openssl x509 -noout -datesSTARTTLSを使うポート(587番など)は、-starttls smtpを付けずに接続すると「証明書が見つからない」という結果になる点に注意が必要です(TLSが平文のやり取りの後から始まる方式のため)。
コマンド早見表
| 操作 | コマンド例 |
|---|---|
| プラグインが認識されているか確認 | certbot --help <プラグイン名> |
| 自動更新タイマーが参照している実行ファイルを確認 | systemctl show certbot-renew.service -p ExecStart |
| DNS-01でのリハーサル確認 | certbot certonly --dry-run --authenticator <プラグイン名> --dns-<provider>-credentials <認証情報ファイル> --cert-name <証明書名> -d <ドメイン> |
| 本番反映(強制更新) | certbot certonly --force-renewal --authenticator <プラグイン名> --dns-<provider>-credentials <認証情報ファイル> --cert-name <証明書名> -d <ドメイン> --deploy-hook '<再読み込みコマンド>' |
| 現在の更新設定を確認 | cat /etc/letsencrypt/renewal/<証明書名>.conf |
実機で確認した結果
移行作業を実施し、以下を確認しました。
- DNS-01チャレンジでのリハーサル確認(dry-run)が成功 証跡あり
- 本番反映で新しい証明書の発行に成功し、デプロイフックによりメールサーバーへ自動反映された 証跡あり
- IMAPS・submission(STARTTLS)の両方で、新しい証明書が実際に配信されていることを確認 証跡あり
- 自動更新タイマーの設定ファイルに、DNS-01方式での更新に必要な情報が正しく記録されていることを確認 証跡あり
お疲れ様でした!
リバースプロキシの導入は、セキュリティ・運用の両面でメリットが大きい一方、既存の自動化の前提を静かに崩すことがあります。「以前は動いていたはずの自動更新が、いつの間にか失敗するようになっていた」というのは、まさにその典型例でした。DNS-01方式は、Webサーバーの構成変更に影響されない証明書更新の手段として、覚えておく価値があります。