目次
この記事について
Phase 2-7・2-8で、STPの基本と、RSTPの高速化には「PCをつなぐポートのPortFast」が必要なことが分かった。この記事では、STPを速くする機能(PortFast・UplinkFast・BackboneFast)と、安全にする機能(BPDU Guard・Root Guard・Loop Guard)を、実機で1つずつ確かめた。
| 機能 | 目的 | この記事での確認 |
|---|---|---|
| PortFast | PCをつなぐポートを、待たずに使えるようにする | リンクアップから通信できるまでの時間 |
| BPDU Guard | PCのポートにスイッチがつながれたら、自動で止める | 発動、ログ、復旧、再発動 |
| Root Guard | 下流のスイッチに、ルートを奪わせない | ルート奪取の阻止、全VLANへの影響 |
| Loop Guard | 片方向のリンク障害によるループを防ぐ | 設定の受付と併用(動作の再現は困難) |
| UplinkFast | 旧STPで、上流リンクの切断に素早く切り替える | 切断時の不通時間 |
| BackboneFast | 旧STPで、間接的な障害の検知を速くする | 転送を始めるまでの時間 |
1. 検証環境
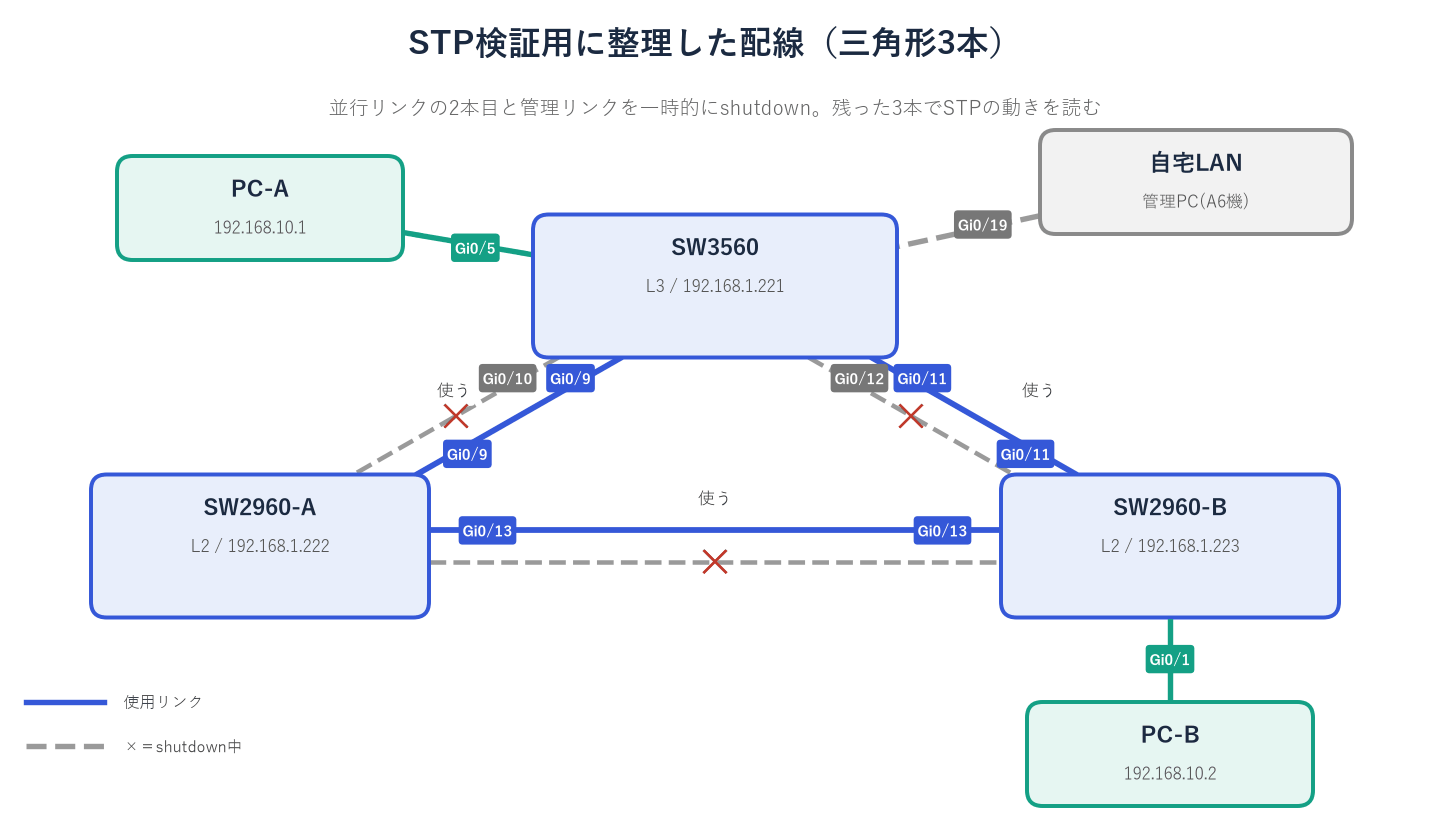
2-7・2-8と同じ構成。VLAN10のルートはSW3560、PC-AはSW3560 Gi0/5、PC-BはSW2960-B Gi0/1。切断・復旧などの操作は、実機にtelnetで投入し、操作の時刻を記録した。
測定の方法
PC-AからPC-B(192.168.10.2)へ、100ミリ秒ごとにpingを送るPowerShellのスクリプトを動かし、返事が来なくなった時刻(LOST)と、戻った時刻・途切れた時間(RECOVERED outage)を記録した。100ミリ秒より短い途切れは検出できない。スイッチの操作(shutdown/no shutdown など)の時刻と、LOSTの時刻を見比べて、どの操作による途切れかを判断している。スクリプトの全文と、1行ごとの説明は、Phase 2-7(STP/PVST+)の「切り替え時間の実測」に載せている。
2. PortFast
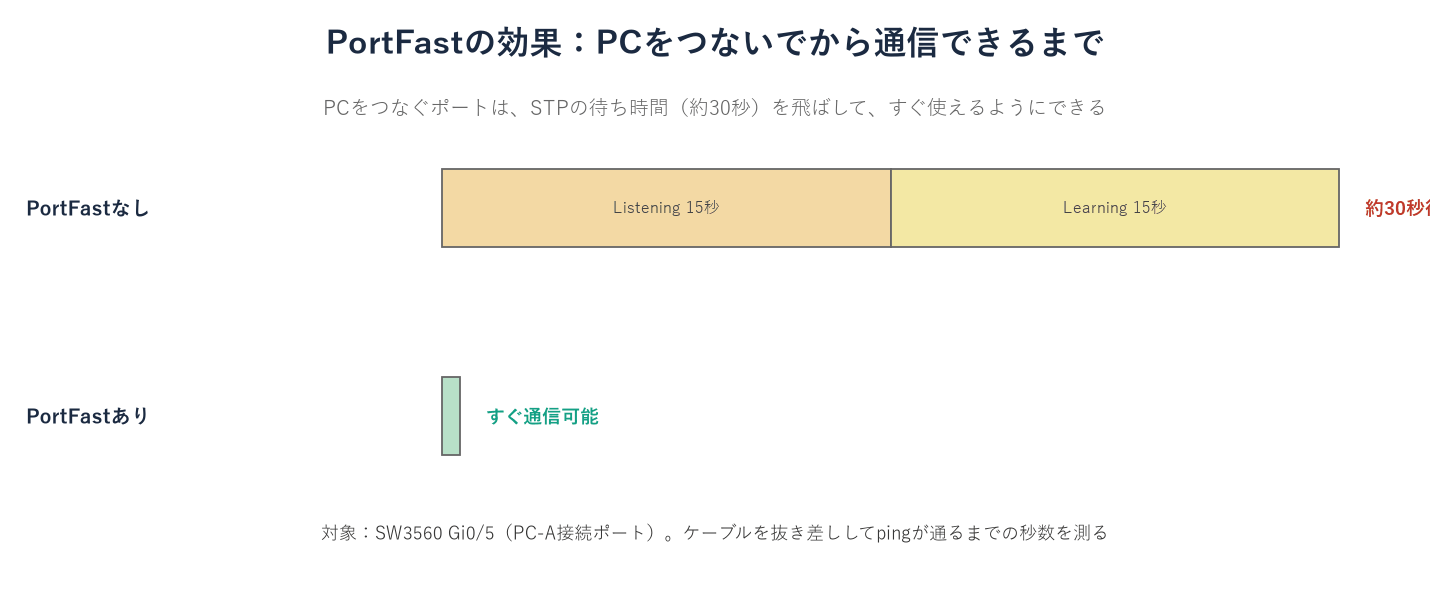
SW3560(config)# interface GigabitEthernet0/5 ← PC-Aをつなぐポートの設定モードに入る
SW3560(config-if)# spanning-tree portfast ← このポートを「エッジポート」にする(STPの待ち時間を省く)
設定全体を見る(この設定の後の SW3560)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!logging buffered 16384enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp domain LABvtp mode transparentip subnet-zero!spanning-tree mode rapid-pvstspanning-tree extend system-idspanning-tree vlan 10 priority 24576spanning-tree vlan 20 priority 28672!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/5 description VLAN-Test-PC-A switchport access vlan 10 switchport mode access spanning-tree portfast!interface GigabitEthernet0/9 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/10 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate shutdown!interface GigabitEthernet0/11 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/12 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate shutdown!interface GigabitEthernet0/19 description Link-to-HomeLAN-Mgmt switchport mode access!interface GigabitEthernet0/20 switchport mode access!interface GigabitEthernet0/21 description Mgmt-to-SW2960A switchport mode access!interface GigabitEthernet0/22 switchport mode access!interface GigabitEthernet0/23 description Mgmt-to-SW2960B switchport mode access!interface GigabitEthernet0/24 switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(17個)は省略している。
この設定全体は、この記事の検証をすべて終えた後の設定ファイルである。
PC-Aのポート(SW3560 Gi0/5)を、shutdown→no shutdown して、ケーブルの抜き差しを再現した。リンクを落としていた時間(約7〜8秒)を、不通時間から引いて、リンクアップから通信できるまでの時間を求めた。
| 条件 | 回 | リンクアップ→通信可能 |
|---|---|---|
| PortFastなし | 1 | 約32.6秒 |
| 2 | 約33.1秒 | |
| 3 | 約31.6秒 | |
| PortFastあり | 1 | 約1.6秒 |
| 2 | 約2.9秒 | |
| 3 | 約2.7秒 |
実機で分かった点
PortFastがないと、PCをつないでから通信できるまで、約32秒待たされた。PortFastありでは、約2〜3秒(PC側のリンクの確立の時間を含む)。
3. BPDU Guard
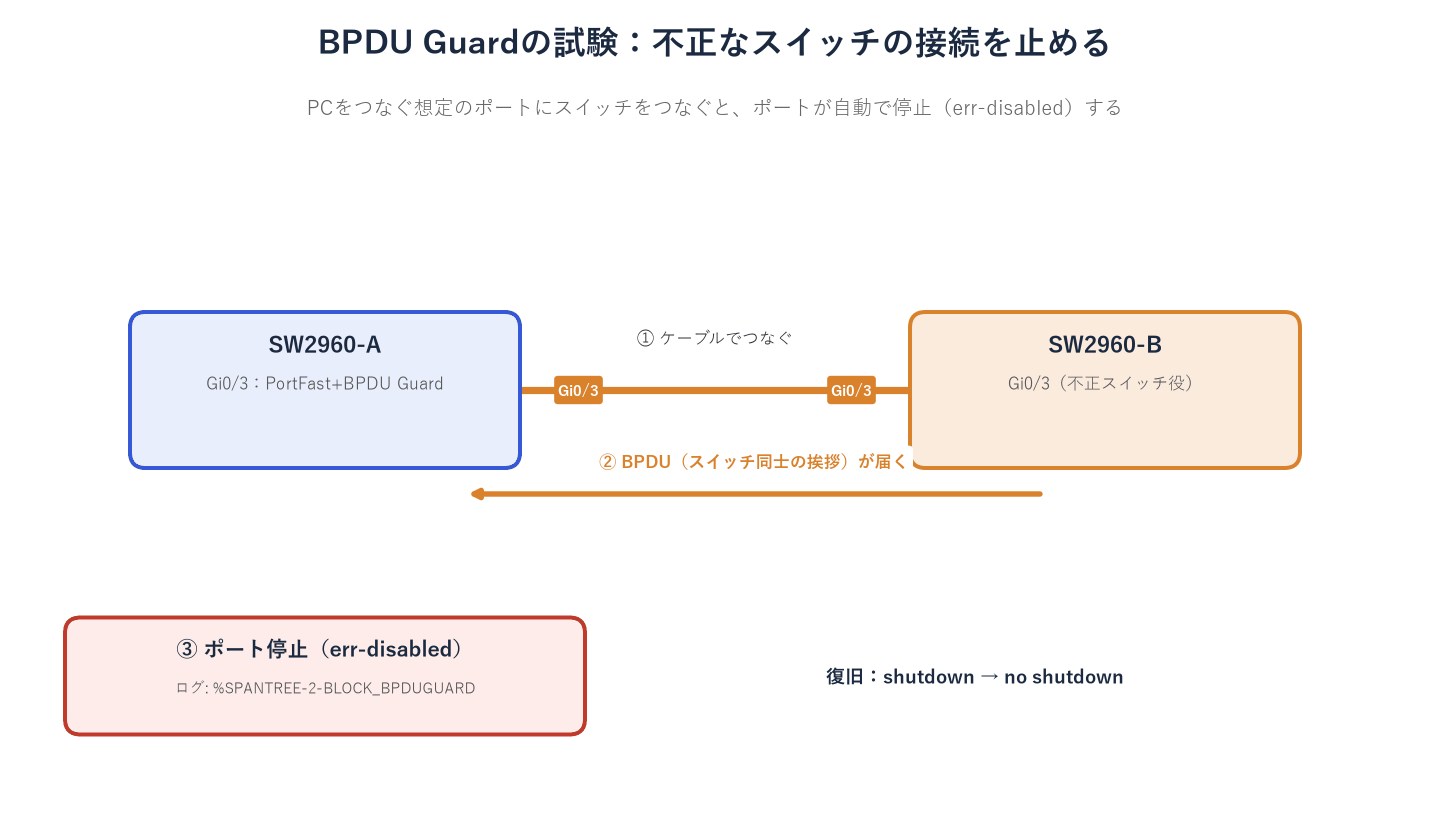
PCをつなぐ想定のポートに、BPDUが届いたら、そのポートを止める機能。不正なスイッチをつながれて、STPが乱れるのを防ぐ。
SW2960-A(config)# interface GigabitEthernet0/3 ← Gi0/3の設定モードに入る
SW2960-A(config-if)# switchport mode access ← アクセスポートにする
SW2960-A(config-if)# switchport access vlan 10 ← VLAN10に所属させる
SW2960-A(config-if)# spanning-tree portfast ← エッジポートにする(BPDU Guardの前提)
SW2960-A(config-if)# spanning-tree bpduguard enable ← BPDUが届いたら、このポートを止める
設定全体を見る(SW2960-A:この設定が入る位置)
version 12.2no service padservice timestamps debug uptimeservice timestamps log uptimeno service password-encryption!hostname SW2960-A!logging buffered 16384 debuggingenable secret 5 <ハッシュ・非表示>!no aaa new-modelvtp domain LABvtp mode transparentip subnet-zero!no file verify auto!spanning-tree mode rapid-pvstspanning-tree extend system-idspanning-tree vlan 10 priority 28672spanning-tree vlan 20 priority 24576!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/3 switchport access vlan 10 switchport mode access spanning-tree portfast spanning-tree bpduguard enable!interface GigabitEthernet0/9 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/10 description Trunk-to-SW3560 switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/13 description Trunk-to-SW2960B switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate!interface GigabitEthernet0/14 description Trunk-to-SW2960B switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate shutdown!interface GigabitEthernet0/19 description Mgmt-to-SW3560 switchport mode access!interface Vlan1 ip address 192.168.1.222 255.255.255.0 no ip route-cache!ip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(18個)は省略している。
この設定は、検証の後に削除したので、保存した設定ファイルには残っていない。緑の行は、設定した間だけの行である。
SW2960-A Gi0/3 と SW2960-B Gi0/3 をケーブルでつなぐと、約10秒後に、ポートが err-disabled(自動停止)になった。
%SPANTREE-2-BLOCK_BPDUGUARD: Received BPDU on port GigabitEthernet0/3 with BPDU Guard enabled. Disabling port.
%PM-4-ERR_DISABLE: bpduguard error detected on Gi0/3, putting Gi0/3 in err-disable state| 確認 | 結果 |
|---|---|
| 自動復旧 | 既定では無効(show errdisable recovery で bpduguard が Disabled、間隔300秒) |
| ケーブル接続のまま、shutdown→no shutdown | 約48秒後に、再び発動(原因のBPDUが届き続けるため) |
| ケーブルを外してから、shutdown→no shutdown | 正常に復旧(notconnect) |
注意
err-disabledのポートは、原因(つながれたスイッチ)を取り除かずに復旧させても、また止まる。まず原因を確認してから、復旧する。
4. Root Guard
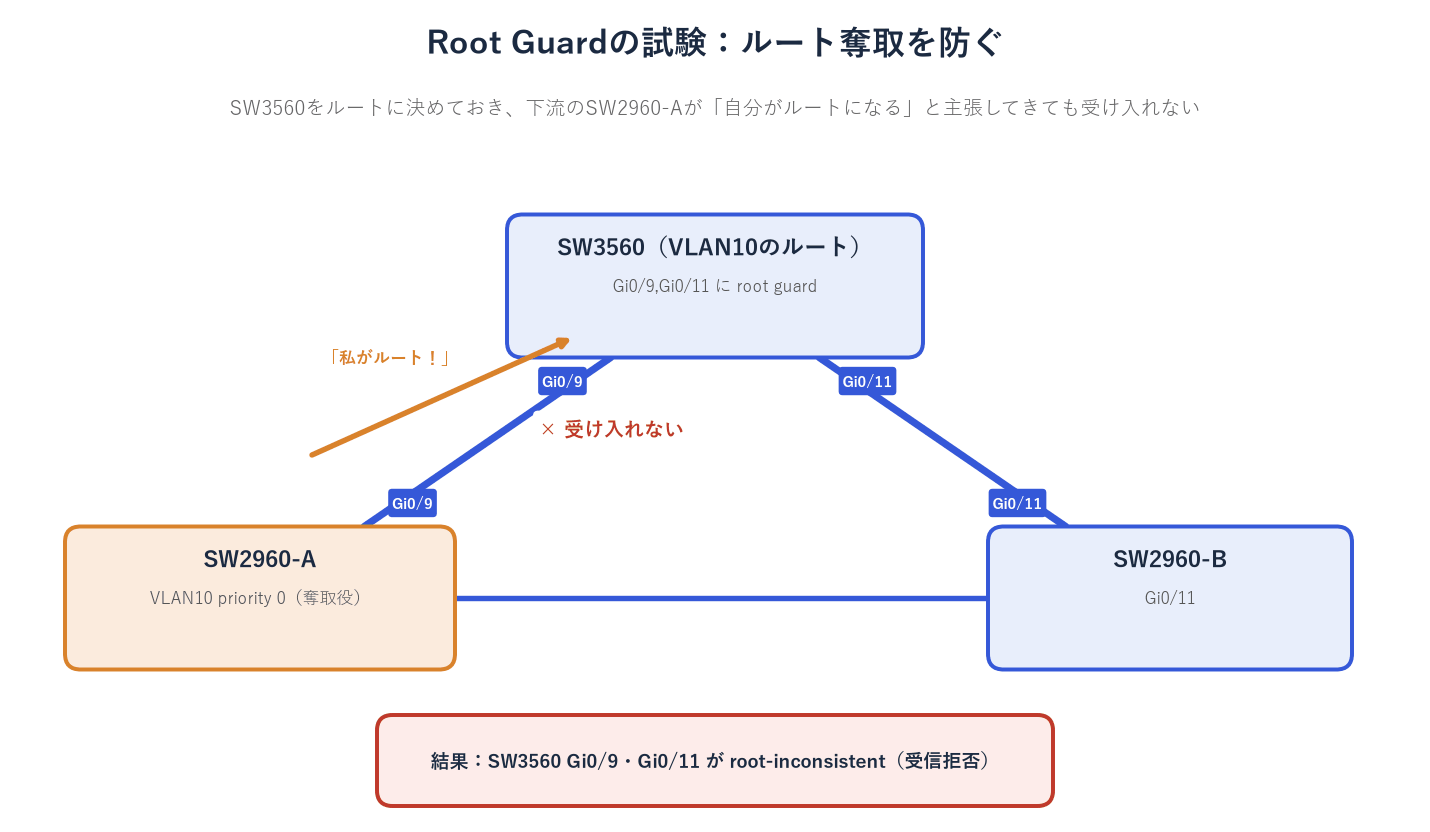
SW3560(config)# interface range GigabitEthernet0/9 , GigabitEthernet0/11 ← 下流につながる2つのポートをまとめて設定する
SW3560(config-if-range)# spanning-tree guard root ← このポートから、より優れたBPDU(ルートの主張)が来ても、受け入れない
SW2960-A(config)# spanning-tree vlan 10 priority 0 ← (試験用)SW2960-Aが、VLAN10のルートを奪おうとする
設定全体を見る(SW3560:この設定が入る位置)
version 12.2no service padservice timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW3560!boot-start-markerboot-end-marker!logging buffered 16384enable secret 5 <ハッシュ・非表示>!no aaa new-modelsystem mtu routing 1500vtp domain LABvtp mode transparentip subnet-zero!spanning-tree mode rapid-pvstspanning-tree extend system-idspanning-tree vlan 10 priority 24576spanning-tree vlan 20 priority 28672!vlan internal allocation policy ascending!vlan 10 name TEST-A!vlan 20 name TEST-B!vlan 30 name TEST-C!vlan 99 name NATIVE-TEST!interface GigabitEthernet0/5 description VLAN-Test-PC-A switchport access vlan 10 switchport mode access spanning-tree portfast!interface GigabitEthernet0/9 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate spanning-tree guard root!interface GigabitEthernet0/10 description Trunk-to-SW2960A switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate shutdown!interface GigabitEthernet0/11 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate spanning-tree guard root!interface GigabitEthernet0/12 description Trunk-to-SW2960B switchport trunk encapsulation dot1q switchport trunk allowed vlan 1,10,20,30,99 switchport mode trunk switchport nonegotiate shutdown!interface GigabitEthernet0/19 description Link-to-HomeLAN-Mgmt switchport mode access!interface GigabitEthernet0/20 switchport mode access!interface GigabitEthernet0/21 description Mgmt-to-SW2960A switchport mode access!interface GigabitEthernet0/22 switchport mode access!interface GigabitEthernet0/23 description Mgmt-to-SW2960B switchport mode access!interface GigabitEthernet0/24 switchport mode access!interface Vlan1 ip address 192.168.1.221 255.255.255.0!ip classlessip http server!control-plane!line con 0 password <テスト用パスワード> loginline vty 0 4 password <テスト用パスワード> login transport input telnetline vty 5 15 password <テスト用パスワード> login transport input telnet!end設定のないインタフェース(17個)は省略している。
この設定は、確認の後に解除したので、保存した設定ファイルには残っていない。緑の行は、設定した間だけの行である。
SW3560(VLAN10のルート)の下流ポート(Gi0/9・Gi0/11)にRoot Guardを設定し、SW2960-Aの VLAN10 の priority を 0 にして、ルートを奪わせようとした。
| 確認 | 結果 |
|---|---|
| ルートの状態 | SW3560が「This bridge is the root」のまま(奪われない) |
| SW3560のポート | Gi0/9・Gi0/11 が Desg BKN*(Root Inconsistent)。受信を拒否している |
| PC-A⇔PC-B | 約34.6秒、通信が止まった(ルートを守るため、下流ポートがブロックされる) |
| priority を戻した後 | 約4秒で、自動で回復した |
実機で分かった点
Root Guardは、ポート単位で、全てのVLANに効く。設定した直後から、VLAN10以外(VLAN20は A が、VLAN30・99は B が、正当なルート)も、「Root Inconsistent」になって止まった。ルートが別のスイッチにあるVLANがある場合は、設定してはいけないポートがある。
5. Loop Guard
BPDUが届かなくなったポートが、勝手に転送を始めて、ループを作るのを防ぐ機能。光ファイバーの片側断線のような「片方向リンク障害」への備えで、銅線のLANケーブルでは、実際の障害を再現できないため、設定の受付と表示を確認した。
SW2960-B(config)# interface range GigabitEthernet0/11 , GigabitEthernet0/13 ← 2つのポートをまとめて設定する
SW2960-B(config-if-range)# spanning-tree guard loop ← BPDUが届かなくなっても、勝手に転送を始めないようにする- 設定は受け付けられ、「Loop guard is enabled on the port」と表示された(Loopguard Default は disabled のまま。ポート単位の設定)。
- Root Guardを設定済みのポート(SW3560 Gi0/9)にLoop Guardを設定すると、エラーなく、Loop Guardに置き換わった(同じポートで併用はできない)。
6. UplinkFast(旧STP)
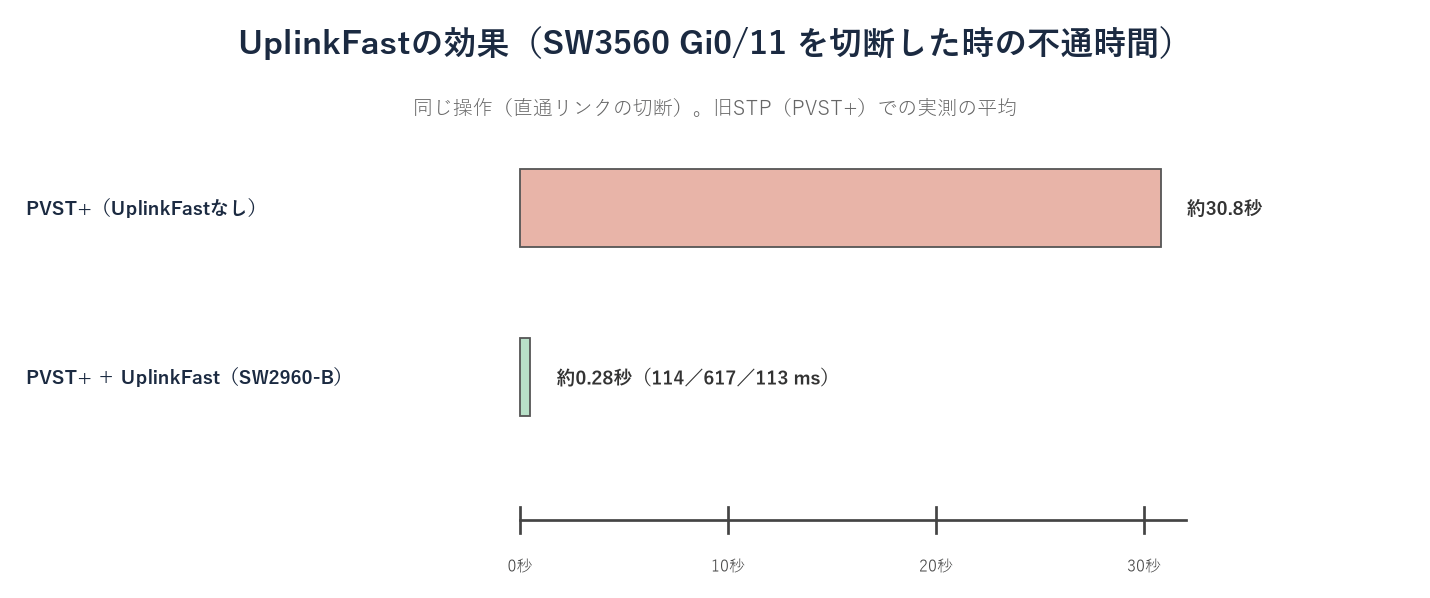
UplinkFastは、旧STP(PVST+)の高速化機能。RSTPでは不要(標準で高速)なので、3台を spanning-tree mode pvst に戻して確認した。
SW2960-B(config)# spanning-tree uplinkfast ← 上流リンクが切れたら、待たずに代わりのリンクへ切り替えるshow spanning-tree uplinkfast ほか の結果を見る(SW2960-B、設定した後、主要な行)
UplinkFast is enabledBridge ID Priority 49162 (priority 49152 sys-id-ext 10)Gi0/11 Root FWD 3004 128.11 P2pGi0/13 Altn BLK 3004 128.13 P2pshow spanning-tree uplinkfast と show spanning-tree vlan 10 の出力のうち、主要な行を抜粋した。
設定すると、SW2960-Bの priority が 49152 に、各ポートのコストに +3000 が自動で加算された(ルートになりにくくするため)。SW3560 Gi0/11(直通リンク)を切断した時の不通時間は、次のとおり。
| 回 | 切断時 | 復旧時 |
|---|---|---|
| 1 | 114 ms | 100ミリ秒未満(検出なし) |
| 2 | 617 ms | 100ミリ秒未満(検出なし) |
| 3 | 113 ms | 100ミリ秒未満(検出なし) |
| 平均 | 約0.28秒(PVST+は約30.8秒) | — |
実機で分かった点
UplinkFastを設定するだけで、切断時の不通が、約30秒から、約0.3秒に縮んだ(約100分の1)。
7. BackboneFast(旧STP)
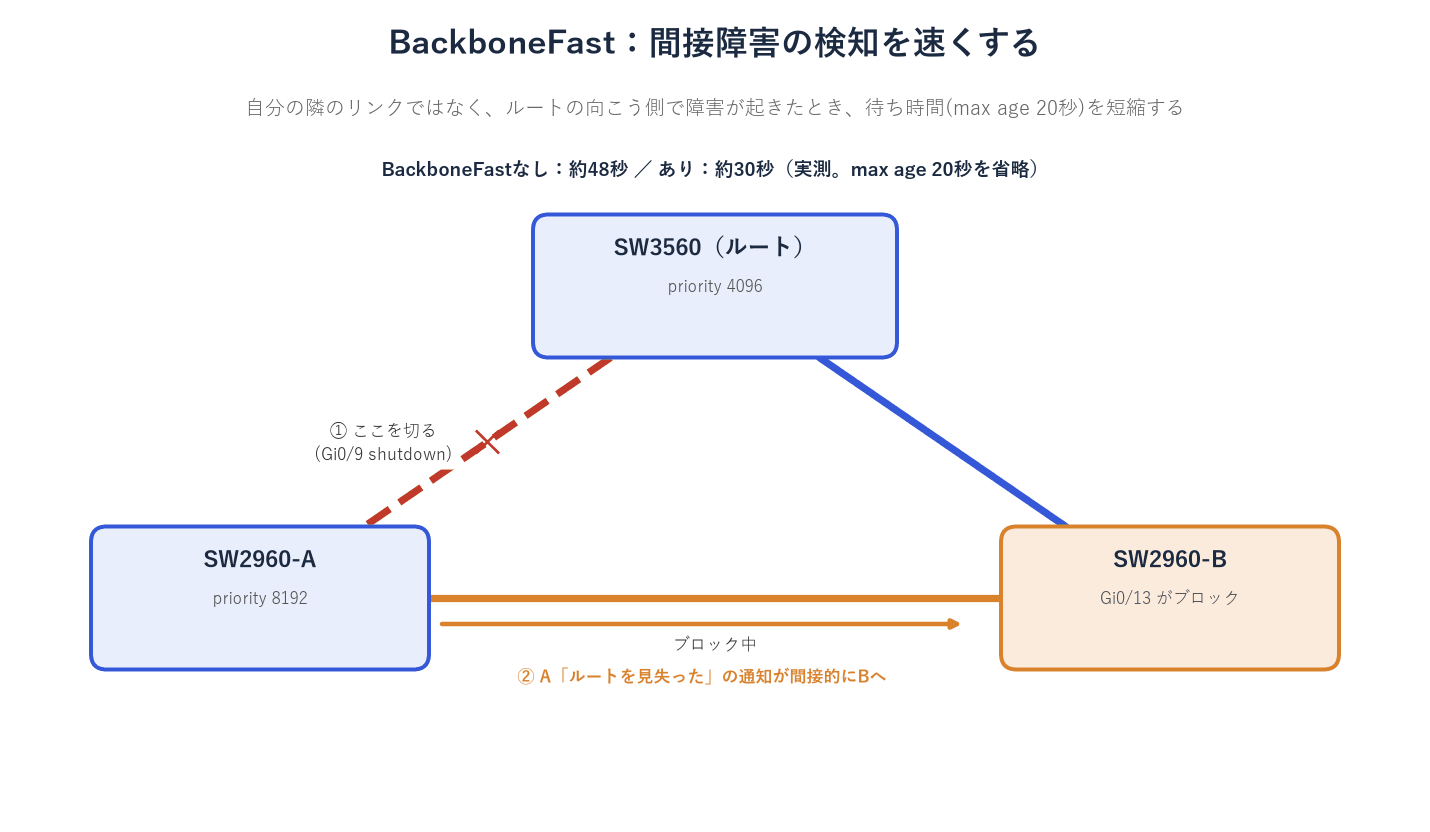
「自分のリンクではなく、ルートの向こう側で起きた障害(間接障害)」の検知を速くする機能。SW3560 Gi0/9(SW2960-Aのルートポート側)を切断し、SW2960-Bの Gi0/13(ブロックされていたポート)が転送を始めるまでの時間を、スイッチ側のポート状態の記録で測った。
SW3560(config)# spanning-tree backbonefast ← 間接障害の検知を速くする(max age 20秒の待ちを省く)
SW2960-A(config)# spanning-tree backbonefast ← 同じく、SW2960-Aにも設定する
SW2960-B(config)# spanning-tree backbonefast ← 同じく、SW2960-Bにも設定する(全台に設定が必要)
show spanning-tree backbonefast の結果を見る(SW2960-A、設定した後)
BackboneFast is enabled| 条件 | 回 | SW2960-B Gi0/13 が転送を始めるまで |
|---|---|---|
| BackboneFastなし | 1 | 約48秒(+18秒 Listening、+33秒 Learning、+48秒 FWD) |
| 2 | 約48秒 | |
| BackboneFastあり | 1 | 30.4秒 |
| 2 | 30.3秒 |
BackboneFastを設定すると、max age(20秒)の待ちが省かれて、約48秒から約30秒に短縮された。
実機でしか分からない点
この試験で SW3560 Gi0/9 を切断すると、SW2960-Aへのtelnetが切れた(SW2960-Aの管理リンクがVLAN1のSTPでブロックされていて、管理経路が切断した側だけだったため)。測定は、SW2960-B側で行った。
8. 実機でしか分からない点・つまずきポイント
- PortFastがないと、PCをつないでから通信できるまで、約32秒かかる。
- BPDU Guardで止まったポートは、原因を取り除かずに復旧すると、また止まる。自動復旧は、既定では無効。
- Root Guardは、ポート単位で全VLANに効くので、ルートが別のスイッチにあるVLANも止まる。
- Loop Guardは、同じポートのRoot Guardと併用できず、置き換わる。
- UplinkFastは、priority(49152)とコスト(+3000)を自動で変える。切断時の不通は、約0.3秒に縮んだ。
- BackboneFastは、間接障害の検知を、約48秒から約30秒に縮めた。
- 測定用のスクリプトが、ウィンドウをクリックしただけで一時停止することがある(再測定が必要になった)。
9. まとめ
STPを「速く」する機能は、PCの待ち時間(PortFast)、リンク障害(UplinkFast)、間接障害(BackboneFast)で、それぞれ効果を実測で確認できた。「安全に」する機能は、BPDU Guard・Root Guardが、意図したとおり、止めたり守ったりした一方、Root Guardには、全VLANに効くという注意点があった。次はPhase 2-10として、並行する複数のケーブルを1本に束ねるEtherChannelを扱う。