本ページの位置づけ
日々のセキュリティ監視で実際に観測した攻撃を分類・整理したものです。攻撃の「種類」や「目的」は記載しますが、fail2banの検知しきい値・ファイアウォールの実ルールなど現在の防御設定の具体的な数値は意図的に記載していません。対策の考え方は「対策・対応の記録」をご覧ください。巡回しているクローラーについては別ページにまとめています。
この一覧の限界について
ここに載っているのは、あくまでWebサーバー・メールサーバーのログにまで到達し、かつ代表的だと判断した攻撃の一部です。実際にはさらに多くの試行があり、似た手口はまとめて代表例のみ掲載しています。また、送信元の国やクラウド事業者によっては、境界のファイアウォール(FortiGate)の段階で通信そのものが破棄され、Webサーバー側のログに一切残らないケースもあります。つまり本ページは「実際に受けている攻撃のすべて」ではなく、「サーバーまで到達し記録が残った攻撃の代表例」として読んでください。
第1章:危険度 最大級(Critical)の攻撃
いずれも「成功すればサーバー乗っ取りや機密情報漏洩に直結する」種類の攻撃です。共通しているのは、攻撃者が自動スキャナーで無差別に対象を探しているという点で、このサイトが特別に狙われたわけではありません。インターネットに公開されたサーバーであれば、規模の大小を問わず日常的に受けている攻撃です。
| 攻撃カテゴリ | 代表IP | 国・クラウド | 具体例 | 目的 | 結果 |
|---|---|---|---|---|---|
| 機密ファイル総当たり攻撃(.env / .aws / config.json) | 162.141.167.71 | 米国 | /.env /api/.env /backend/.env /.aws/credentials /config.json | DB・APIキー・認証情報の窃取 | 404で防御 |
| Laravel / Docker 設定ファイル窃取攻撃 | 195.178.110.199 | 欧州 | /.docker/.env /.docker/secrets.json | Docker/Laravelの秘密情報窃取 | 404で防御 |
| SSL秘密鍵窃取攻撃 | 81.171.74.60 | オランダ | /server.key | HTTPS通信の解読・中間者攻撃 | 404で防御 |
| DBバックアップ窃取攻撃 | 81.171.74.60 | オランダ | /backup.sql | DB情報の完全漏洩 | 404で防御 |
| 複合型SMTPプロトコル破壊攻撃 | 207.175.172.242 | 米国(クラウド系) | EHLO偽装・非SMTPコマンド・不正な改行の混在送信 | メールサービス妨害・脆弱性探索 | postscreenが接続段階で遮断 |
| 機密ファイル総当たり攻撃(.env) | 5.161.62.209 | 欧州(Hetzner系) | GET /.env | DB接続情報・APIキーの窃取 | 404で防御 |
| 機密ファイル総当たり攻撃(複合型) | 91.148.245.81 | 欧州(Hetzner系) | .env / .git/HEAD / server.key / docker-compose.yml / wp-config.php / .ssh/id_rsa 等 | SSH鍵・DB・APIキーの窃取 | 404で防御 |
| Next.js(Server Actions)狙いの遠隔コード実行探索 | 3.208.10.80 | 米国(AWS) | POST / に Next-Action ヘッダーと約14KBの本文を付けて送信 | Reactのサーバー機能の脆弱性を突いた、サーバー乗っ取り(遠隔コード実行) | 該当するアプリケーションが存在せず無害。同日に遮断 |
これらはすべて「404(該当ファイルが存在しない)」または「postscreenによる接続段階での遮断」で終わっており、実際にファイルが読み取られたケースはありません。なお、別の経路で一度だけ実際に情報が読み取れる状態が発生していますが、日々のログ確認によって自ら気づき、即日改善しています。次章で紹介します。
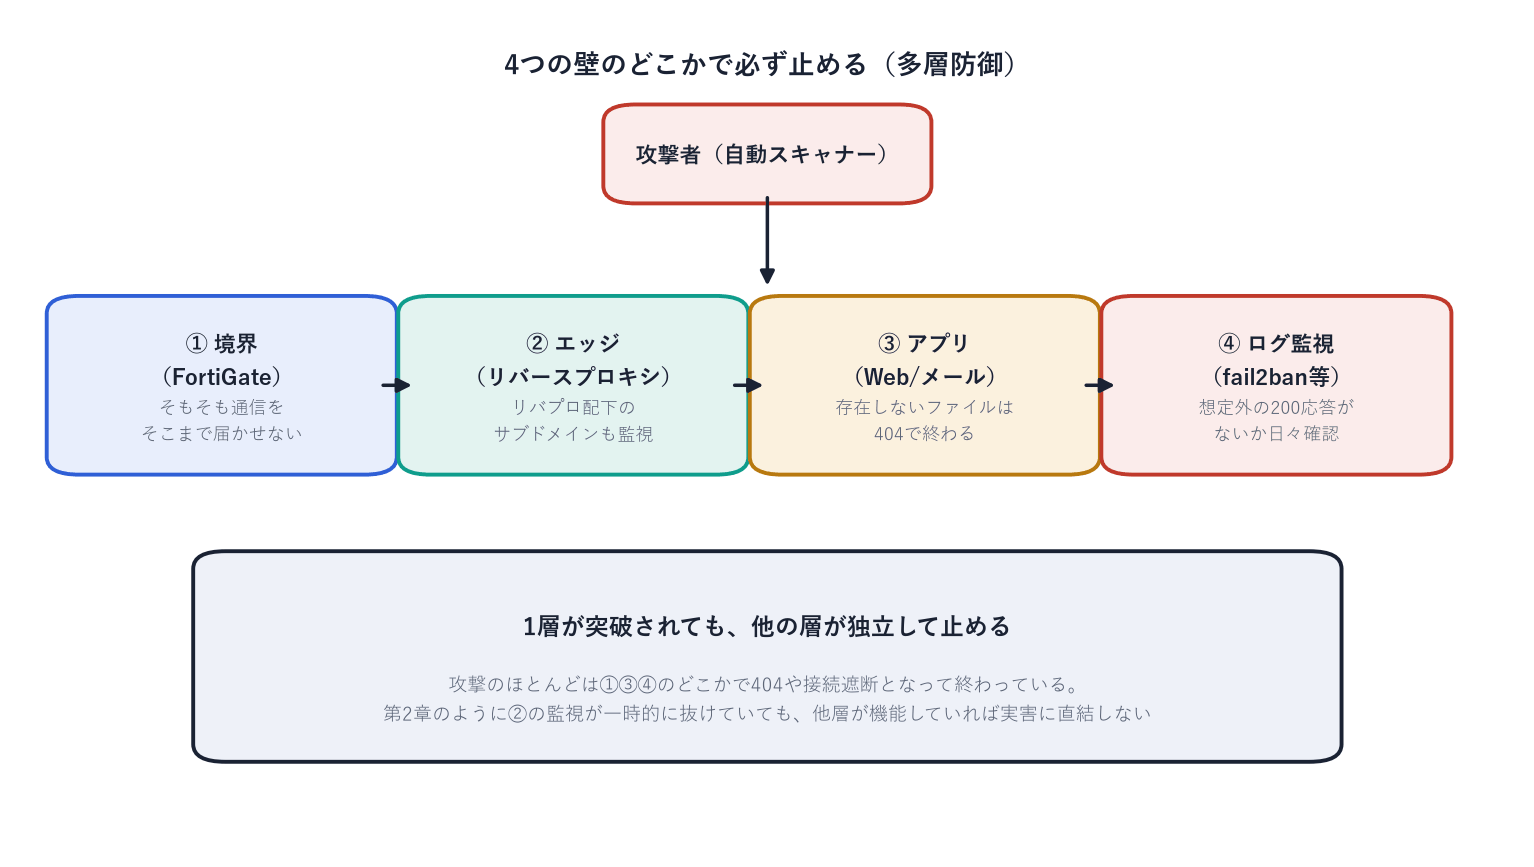
境界・エッジ・アプリ・ログ監視の4層のどこかで必ず止める構成。1層が抜けても他層が独立して機能する。
第2章:自サーバーで実際に発生した事例
「攻撃を防いだ」だけでなく、「自分たちの設定ミスに自分で気づき、直した」実例も紹介します。日々ログを確認し、気づいたら即座に改善するという運用姿勢を、実際の事例で示します。
実例:gitディレクトリの公開 → 発見・即日改善
サイトのコンテンツをgit管理する運用に切り替えた際、リポジトリの管理情報(.gitディレクトリ)がWebサーバーから直接読み取れる状態になっていました。これは日々のログ確認の中で自ら発見したものです。自動スキャナーが該当ディレクトリへのアクセスに成功しているログに気づき、即日Webサーバー側の設定で該当パスへのアクセスを遮断、コミット履歴に実際の認証情報等が含まれていないことも確認して対応を完了しました。
教訓: サイトのコンテンツをgitで管理する場合、リポジトリ管理用のディレクトリがドキュメントルート配下に置かれていると、明示的に遮断しない限りそのままWeb公開されてしまいます。「gitリポジトリ化した」時点で、遮断設定もセットで行う必要があります。こうした見落としに気づけるかどうかは、日々ログを見ているかどうかで決まります。
実例:リバースプロキシ配下サブドメインの監視漏れ → 発見・修正・効果確認
本サイトの一部の関連サブドメインは、Webサーバーを直接経由せずリバースプロキシ経由で別サービスにつながる構成になっています。自動遮断の仕組みはWebサーバー本体のログのみを監視対象にしていたため、このリバースプロキシ配下のサブドメインには自動遮断が一切かかっていないという抜け漏れに気づきました。第4章で紹介した機密ファイル総当たり攻撃の一部が、まさにこの監視対象外の経路を突いてくるようになったことがきっかけです。
対応として、リバースプロキシのログも同様に監視し、同じ手口を検知したら即座に遮断する仕組みを追加しました。ところが、この仕組みを検証する過程で、もう一つ別の問題が見つかりました。遮断の仕組み自体は正しく「遮断した」と記録しているのに、実際のパケットフィルタリング機構の設定に反映されておらず、記録上は遮断済みのはずのIPからの通信が実際には素通りしてしまう状態になっていたのです。これは遮断の仕組みとサーバーのファイアウォール機構との間の設定不整合が原因で、リバースプロキシ配下だけでなく、以前から使っていた既存の自動遮断ルール全体に影響していたことが分かりました。設定を修正した後、実際にファイアウォールの動作ルールを直接確認し、遮断が反映されていることを確かめました。修正後は、新たな攻撃元がリバースプロキシ配下のサブドメインへ探索を試みても、以前のように探索が長時間・大量に続くことはなく、最初のアクセスの時点で遮断されることを実際のログで確認しています。
教訓: 自動遮断の仕組みは、①監視対象のログが本当に全ての経路をカバーしているか、②「遮断した」という記録が実際のファイアウォールの動作に反映されているか、の2点を継続的に確認する必要があります。特に②は、遮断ツールの管理画面上の表示だけを信じていると気づきにくい部類の不具合で、実際にパケットフィルタリングの設定を直接確認して初めて発覚しました。複数の防御層のうち1つが機能していなくても、他の層(サービス自体が公開されていない、該当ファイルが存在しない等)が独立して機能していれば実害には直結しませんが、多層防御の各層が単体で本当に機能しているかを定期的に検証することの重要性を再確認する事例になりました。
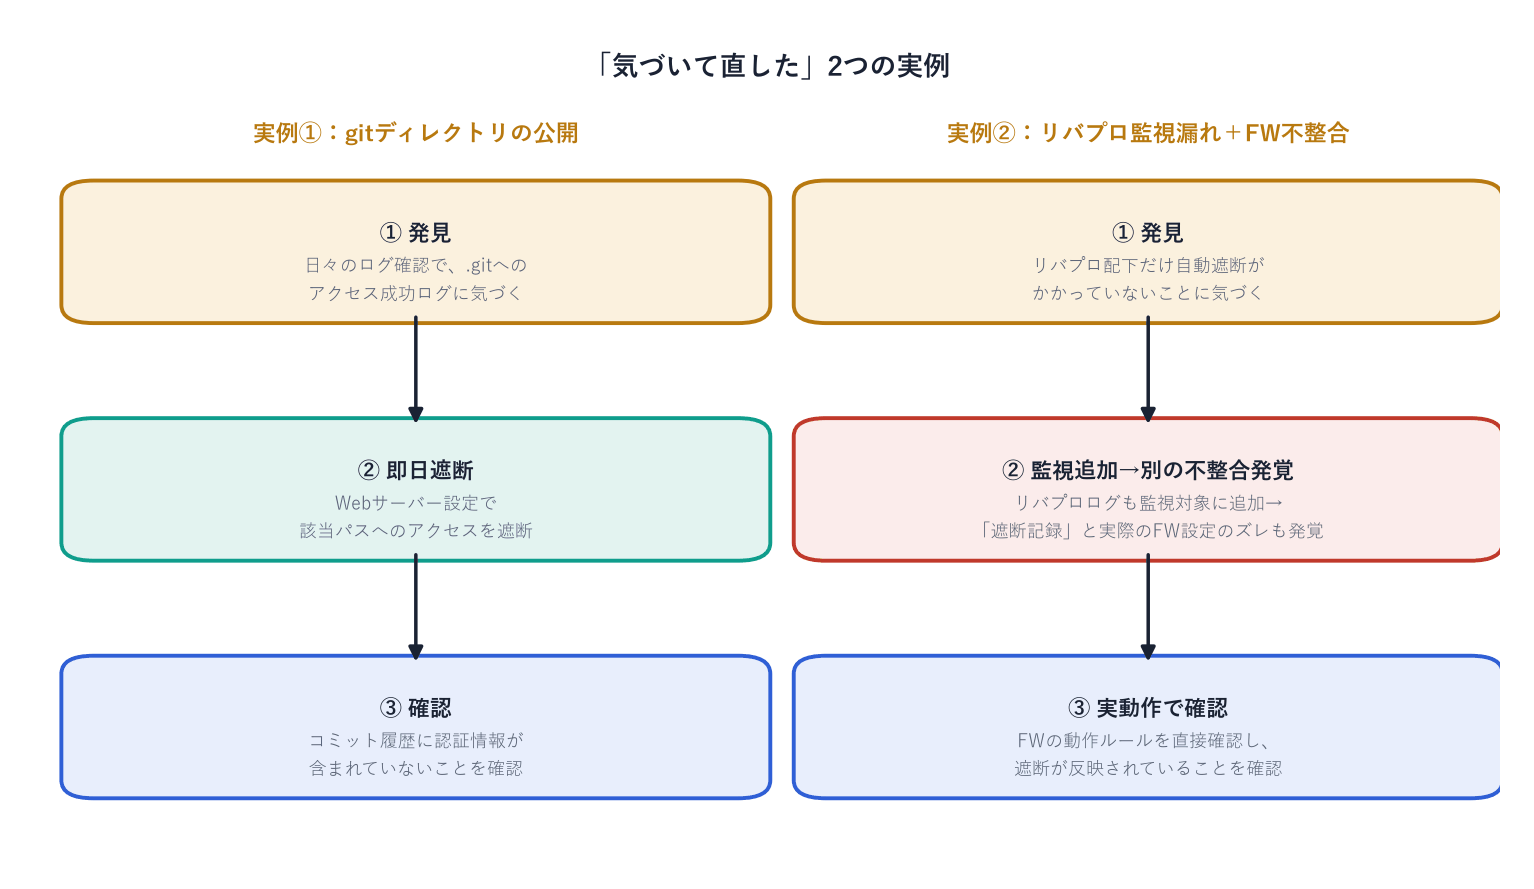
どちらも「発見→対応→実際の動作で確認」まで行って初めて完了とする運用姿勢が共通している。
第3章:危険度 高 の攻撃(一覧)
最大級ほどではないものの、繰り返し観測されている攻撃パターンです。代表的なものを分野別に挙げます(すべて404またはfail2ban・Postfixによる防御で終わっています)。
- RCE(リモートコード実行)狙い:
/cgi-bin/.../bin/shのような古いCGI脆弱性を狙ったパス total当たり - CMS/フレームワーク設定窃取:WordPress(
wp-json、wp-login.php、xmlrpc.php)、Joomla、phpinfo.php の総当たり探索 - メール系ブルートフォース:SMTP AUTHの連続失敗によるアカウント乗っ取り試行
- Gitリポジトリ探索:
.git/config、.git/HEADへの直接アクセス試行(前章の実例と同種の狙い)。2026-11には、Cloudflare Workersを経由した探索も観測(4-6参照) - Laravel Ignition Exploit:Laravelのデバッグ機能を悪用したRCE試行
- Next.js / React Server Components狙い:Server Actions用の専用ヘッダー(
Next-Action)を付けたPOSTによる遠隔コード実行の探索(第1章・4-5参照) - IoT/ルーター脆弱性探索:家庭用ルーターやIoT機器を狙ったパスへのランダムアクセス
第4章:攻撃手口の高度化
機密ファイル総当たり攻撃そのものは以前から観測していましたが、直近では手口が明らかに巧妙化しています。単発の攻撃者が、以前より広い範囲・高い精度で機密情報を探しに来るようになっています。
4-1. 探索範囲の拡大:ほぼ全ての主要フレームワークを1回の巡回で網羅
以前は.envやwp-config.phpなど、代表的な数種類のパスを狙う攻撃が中心でした。直近観測している攻撃では、1つの送信元が数百パス規模のリストを1回の巡回で総当たりしており、対象もPHP/WordPress系にとどまらず、Node.js/Next.js、Ruby on Rails、Django、.NET、Spring Boot(Actuatorエンドポイント)、Docker/Kubernetes関連ファイル、各種クラウド事業者(AWS/GCP/Azure)の認証情報ファイル、CI/CDパイプライン設定(GitHub Actions、GitLab CI、CircleCI、Jenkins等)まで、およそ考えられる主要な技術スタックをほぼ網羅する規模になっています。
| 対象カテゴリ | 探索パスの例 |
|---|---|
| クラウド認証情報 | .aws/credentials/.config/gcloud/credentials.db/service-account.json |
| アプリケーション設定 | .env.production/appsettings.json/application.yml/config/secrets.yml |
| CI/CD・デプロイ設定 | .circleci/config.yml/.gitlab-ci.yml/azure-pipelines.yml |
| コンテナ/オーケストレーション | .docker/config.json/docker-compose.yml |
| シェル履歴・開発ツール設定 | .bash_history/.npmrc/.netrc |
これらはいずれも静的なHTMLサイトである本サイトには存在しないパスであり、全て404で終わっています。1回で判定できるこの種のパターンについては、量の積み重ねを待たず即座に遮断する仕組みで対処しています(詳細は対策・対応の記録を参照)。
4-2. 正規アプリケーション通信を装う回避手法
一部のスキャナーは、実在するWebアプリケーションフレームワークが内部的に使う特有のHTTPヘッダーを模倣し、正規のアプリケーション通信であるかのように装ってからスキャンを開始する挙動を見せています。単純な「怪しいURLへの総当たり」だけでなく、通信そのものの見た目を正規トラフィックに近づけることで、パターンベースの防御をすり抜けようとする意図がうかがえます。
とはいえ、本サイトのように構成が単純な静的サイトでは、「本来存在しないはずのパスへのアクセス」という判定基準自体は揺らぎません。通信の装いが巧妙になっても、実際に叩かれているパスが機密ファイルの定番パターンである以上、検知の仕組みは変わらず有効に機能しています。
4-3. 複数のクラウド帯域を使い分ける長時間接続保持型の手口
クラウド事業者の複数の異なるIPレンジから、SMTP応答を待たずに先走って送信する挙動や、不正な改行を混在させるといった複数のプロトコル違反を組み合わせた接続が継続的に観測されています。通常この種のスキャンは数秒程度で切断されますが、このツールは接続を数十秒〜1分以上にわたって保持し続けてから切断するという、他の攻撃元にはあまり見られない特徴があります。
観測を続ける中で、利用されるIPレンジが単一の帯域から徐々に複数の帯域へと広がっていることも確認しています。単純なIPレンジ単位の遮断をすり抜けようとする狙いがうかがえますが、いずれの接続もSMTPの正規のやり取りが始まる前の段階(postscreenによる接続前審査)で遮断されており、実際のメール送信には至っていません。
4-4. URLエンコードとログ攪乱を組み合わせた機密情報探索
機密ファイルを探索する手口そのものに加えて、検知・調査を難しくするための工夫を凝らした攻撃も観測しています。狙われたパスの多くは英数字や記号がURLエンコード(場合によっては二重エンコード)された状態で送られており、見た目だけではどのファイルを狙っているのか一見分かりにくくなっています。さらに一部のリクエストには、パスの先頭にヌル文字を埋め込む手法も混ざっていました。これは、古いタイプのアプリケーションがファイル名の末尾処理を誤り、本来許可されていない拡張子のファイルも読み込んでしまう不具合を狙ったものです。
もう一つ特徴的だったのが、1回1回のリクエストごとにUser-Agentを毎回変える挙動です。同一の送信元から来ているにもかかわらず、ログ上はブラウザやOSの組み合わせがリクエストのたびにバラバラになるため、機械的にログを集計する側からは「別々の訪問者による散発的なアクセス」に見えてしまいます。攻撃そのものを隠すというより、事後のログ分析・追跡を難しくすることを狙った手口と考えられます。
狙われた対象は、コンテナ基盤の認証情報・CI/CDパイプラインの設定・データベースの接続設定など多岐にわたりましたが、該当するファイルは本サイトには一つも存在しないため、エンコードの有無にかかわらず結果はすべて同じでした。また、量の積み重ねを待たず即座に遮断する仕組み(4-1で触れたもの)は、URLのエンコード方式やUser-Agentの中身ではなく実際にアクセスされたパスのパターンで判定しているため、今回のような偽装によっても機能し続け、短時間で遮断に至っています。
4-5. Next.js(Server Actions)の脆弱性を狙った探索(2026-11)
2026-11には、Next.js(Reactを使ったWebアプリの開発フレームワーク)の「Server Actions」と呼ばれるサーバー側の機能を狙った、遠隔コード実行の探索を観測しました。POST / のリクエストに、Next-Action という、このフレームワーク特有のヘッダーと、約14KBの本文を付けて送ってくる形です。成功すれば、サーバー上で任意のコードが実行されうる、危険度の高い種類です。
本サイトでは、狙われたサブドメインの先がNext.jsのアプリケーションではなく、該当する機能そのものが存在しないため、何も起きずに終わりました。4-2で触れた「正規のアプリケーション通信を装う」手法と同じ系統で、特定のフレームワークだけが持つ目印(専用ヘッダー)を付けて、そのフレームワークを使っているホストだけに反応を引き出そうとする探索です。送信元は同日のうちに自動で遮断されました。
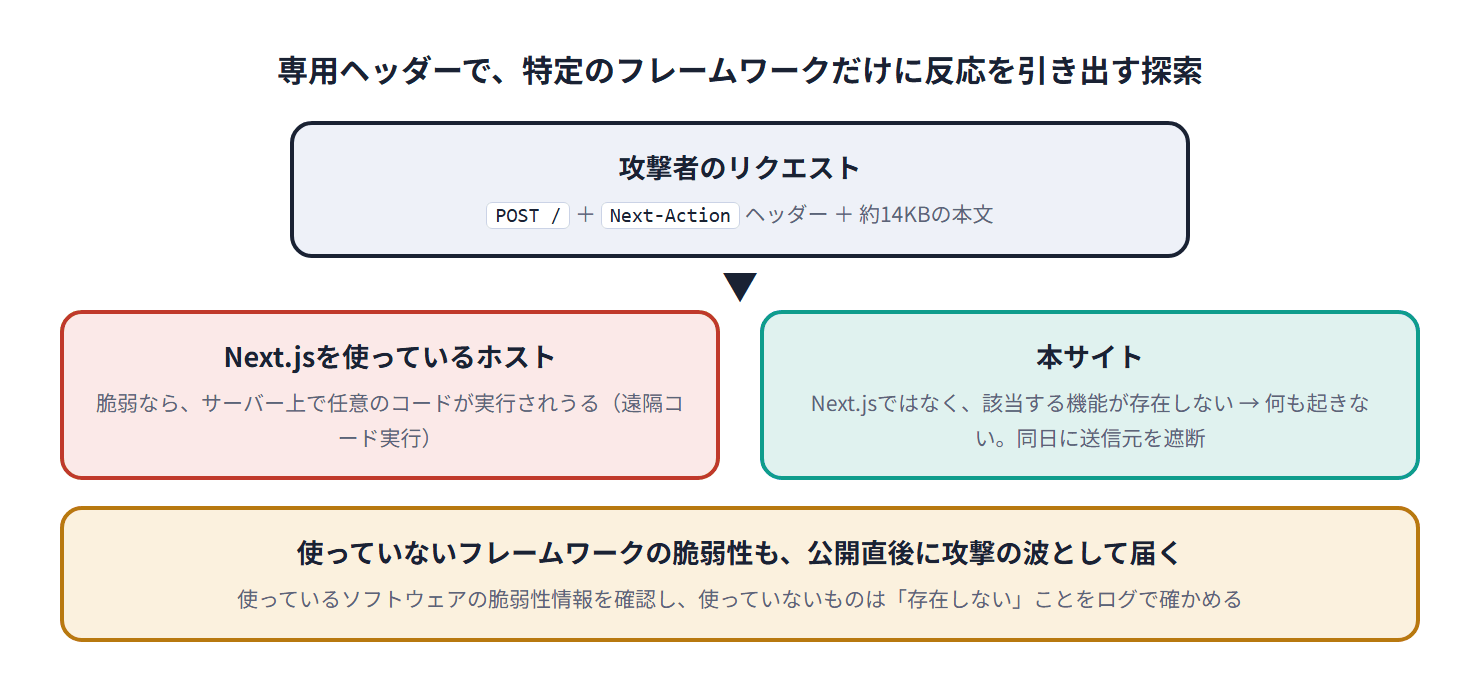
特定のフレームワークだけが持つ目印を付けて、使っているホストだけに反応を引き出そうとする。
教訓は、自分が使っていないフレームワークの脆弱性情報も、公開直後には攻撃の波として自分のサーバーに届く、という点です。使っているソフトウェアの脆弱性情報を日常的に確認し、使っていないものは「存在しない」ことをログで確かめられる運用が重要です。
4-6. 配信基盤(Cloudflare Workers)を踏み台にした探索と、再来する運用者(2026-11)
2026-11には、.git/HEAD・.git/config を探索するアクセスが、CDN(コンテンツ配信網)のCloudflareのIPアドレスから届きました。ヘッダーにCf-Worker(動かしているワーカーの名前)とCdn-Loop: cloudflareが付いており、Cloudflareの上で動くスクリプト(Workers)を踏み台にして、実際の発信元を隠した探索とみられます。送信元IPが大手事業者の配信網になるため、IPアドレスから発信元をたどることはできません。
本サイトはCloudflare経由では配信していないため、Cloudflareのアドレスからのアクセス自体が不自然で、遮断しても正規の閲覧者への影響はありません。将来、CDN経由の配信に切り替える場合は、同じ方法では正規の閲覧者まで遮断しかねないため、CDNが付与するCF-Connecting-IPなどのヘッダーを使った判定に切り替える必要があります。
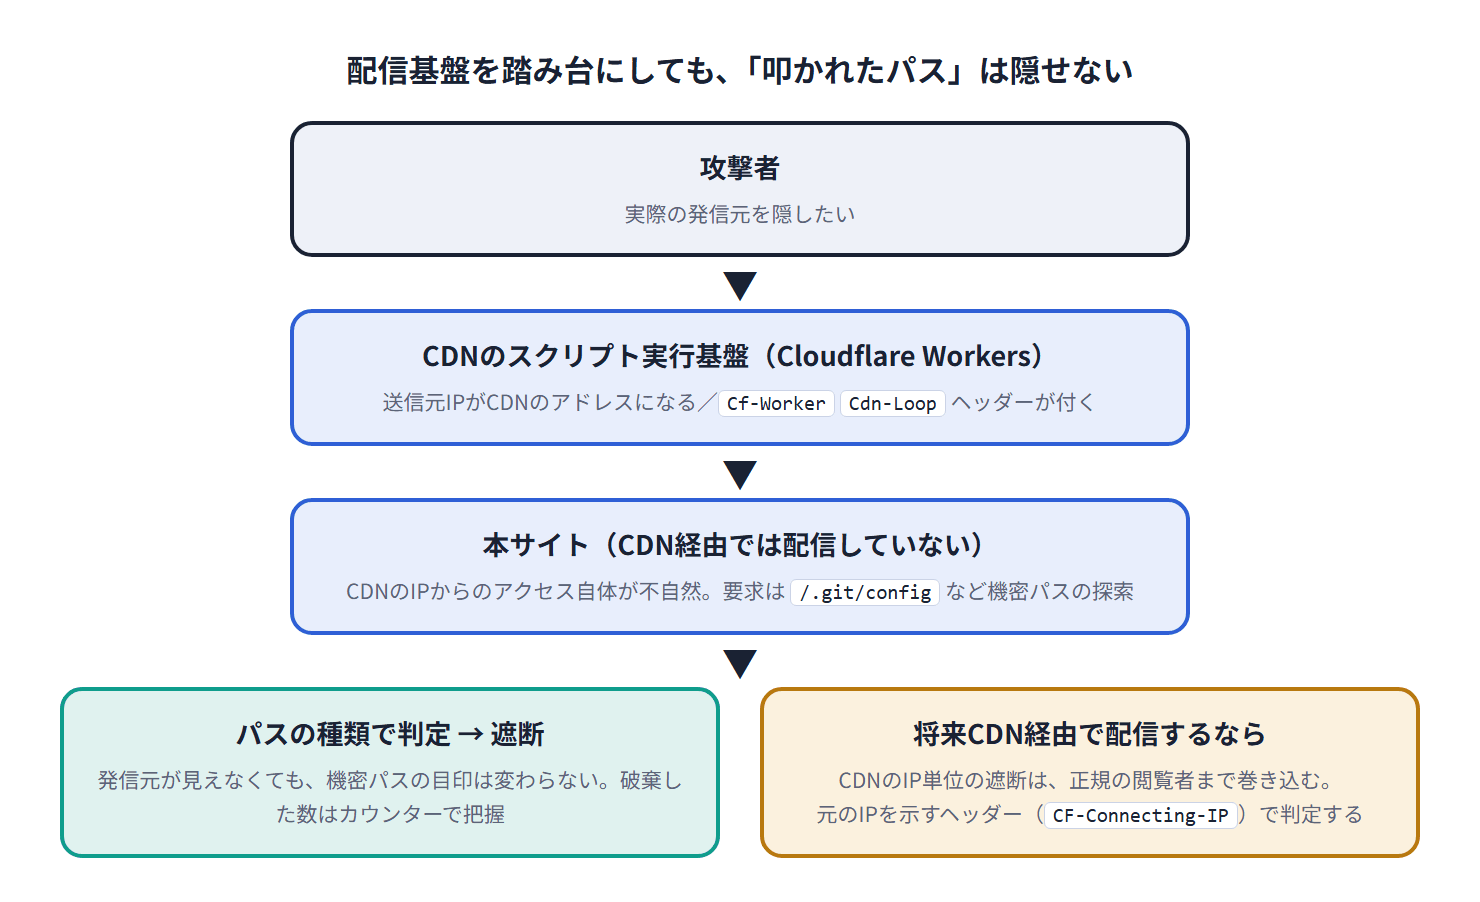
発信元が隠れても、叩かれたパスの種類は隠せない。CDN経由に変える場合は判定方法を見直す。
もう一つの観測は、遮断されても形を変えて再来する運用者です。45.138.12.xの連続したアドレスを入れ替えながら、2週間以上にわたって.envの探索を繰り返す動きを確認しています。探索→遮断→数十分後にトップページへ再接続して遮断の成否を確かめる→遮断期間の満了後に再来、という流れでした。遮断された通信はサーバーに届く前に破棄されるため、ログには残らず、破棄した通信の数を数えるカウンターで再来を把握しています。いずれも該当するファイルは存在せず、侵入には至っていません。
共通する対策の考え方は、攻撃元のIPアドレスに頼りすぎず、「実際に叩かれたパスの種類」で判定することです。配信網や住宅用回線を経由しても、パスの目印は変わらないため、検知の仕組みは有効に機能し続けます。
第5章:総括
これまでに観測した攻撃は、標的型ではなく、インターネット全体を無差別にスキャンする自動化ボットによるものがほとんどです。共通する対策の考え方は次の3点です。
- 境界(ファイアウォール)・エッジ(リバースプロキシ)・アプリケーション(Webサーバー/メールサーバー)・ログ監視(fail2ban等)の多層防御で、1つが突破されても他層で止める
- 「存在しないはずのファイルへのアクセス」を異常として検知する仕組み(404ベースの検知)が、機密ファイル総当たり系の攻撃に有効
- それでも100%は防ぎきれない前提で、日々ログを確認し、想定外の200応答(=実際に読み取れてしまった)がないかを見る運用が最後の砦になる(第2章の実例の通り)
直近(2026-11)は、使っていないフレームワーク(Next.js)の脆弱性を狙った探索や、配信基盤を踏み台にした探索、遮断後も形を変えて再来する運用者など、攻撃手口の多様化がさらに進んでいます(4-5・4-6)。それでも、「実際に叩かれたパスの種類で判定する」「遮断が実際に効いていることを確かめる」という基本は変わりません。
対策の具体的な内容は「対策・対応の記録」、日々巡回しているクローラーの評価は「クローラー紹介」で解説しています。