本ページの位置づけ
特定の脆弱性ニュースをきっかけに、実際に複数サーバーの状態を確認・対応した手順の記録です。確認に使ったコマンドはそのまま流用できる内容にしていますが、現在稼働中のソフトウェアの正確なバージョンやネットワーク構成の詳細は、他の対策・対応の記録と同様に伏せています。
第1章:きっかけ
2026年10月下旬、PHPの深刻な脆弱性が報じられ、国内外のメディアやセキュリティ機関が一斉に緊急の注意喚起を出しました。「認証なしでサーバーを乗っ取られる可能性がある」という内容で、国内の主要なWebサービス事業者が緊急メンテナンスを行ったことも報じられるほどの騒ぎになりました。
このニュースを見て、自宅で複数台動かしているサーバーが影響を受けないか確認することにしました。「うちはPHPなんて使っていないはずだから大丈夫」と思い込んで終わらせず、実際にコマンドで確認した一部始終を記録します。
第2章:何が起きていたのか
報じられていた内容を簡単に整理します。
| 項目 | 内容 |
|---|---|
| 深刻度 | CVSS 9.2(緊急相当)の脆弱性が2件セットで公表 |
| 影響 | 認証なしでの任意コード実行(リモートコード実行)につながる恐れ |
| 特に危険な構成 | WebサーバーにPHPを直接組み込む構成(mod_php等)で、アプリケーションのコードが動く前に攻撃が成立し得ると指摘 |
| 対応 | PHP開発元が緊急の修正版を公開。古いメジャーバージョン系列は通常のサポート対象外のため、ディストリビューション側の対応状況次第 |
重要な整理
「修正版に上げる」より前に確認すべきことがあります。それはそもそも自分のサーバーでPHPが動いているかどうかです。使っていなければ、バージョンが何であろうと今回の脆弱性とは無関係です。逆に、使っている覚えがなくても実際には動いている、ということもあり得ます。次章以降はその確認手順です。
第3章:PHPが動いているか確認する
まず、PHP本体や関連パッケージがインストールされているか、Webサーバーのモジュールとして組み込まれていないか、PHP関連のサービスが動いていないかを、それぞれ別の角度から確認します。1つのコマンドだけに頼らず、複数の方法で裏を取るのがポイントです。
# PHP関連パッケージがインストールされているか
rpm -qa | grep -i php

# Apache httpdにPHPモジュールが組み込まれているか(httpdを使っている場合)
httpd -M 2>/dev/null | grep -i php

# PHP関連のsystemdサービスが存在し、動いているか
systemctl list-units --type=service --all | grep -i phpサーバーを複数台運用している場合は、必ず全台で確認します。1台が「該当なし」でも安心せず、残りの台数分も同じコマンドを流します。実際、今回確認した2台のうち、本番のWebサイトを動かしているサーバーは3つのコマンドすべてで該当なしでしたが、ゼロトラスト関連の検証用に動かしているもう1台では、PHP本体に加えてWebサーバー用のPHP連携モジュール、そしてPHP FastCGI Process Managerというサービスが実際に「稼働中」の状態で見つかりました。
見つかったPHPのバージョンについて
見つかったのはPHP 8.0系で、これは今回の脆弱性修正の対象バージョンより古く、2023年11月に既にサポート終了(EOL)しているバージョンでした。EOL版はそもそも今回に限らず、今後どんな脆弱性が見つかっても公式の修正パッチは提供されません。「動いているが古すぎて直しようがない」ソフトウェアが見つかった時点で、修正ではなく撤去を検討する判断材料になります。
第4章:何に使われているか特定する
PHPが動いていることは分かったので、次は「何に使われているか」を特定します。闇雲に削除する前に、本当に必要なものを巻き込まないかを確かめる手順です。
# Webサーバーがどのポートで待ち受けているか
ss -tlnp | grep -E 'nginx|httpd|php-fpm|:80|:443|:9000'

# PHPと連携する設定ファイルを探す
find /etc/nginx /etc/httpd -iname "*.conf" 2>/dev/null \
  | xargs grep -l -iE "fastcgi_pass|php-fpm|SetHandler.*php" 2>/dev/null

# 公開ディレクトリ配下にPHPファイルがないか探す
find / -xdev -maxdepth 6 -iname "*.php" 2>/dev/null | grep -vE "^/usr/(share|lib)"
この手順で、Webサーバーの公開ディレクトリ直下に1つだけPHPファイルが存在することが分かりました。中身を確認したところ、動いていたのは文字通り1行、「画面にHello World的な文字列を表示するだけ」の内容でした。ファイルの作成日時を見ると、同じ日に作られたHTMLファイルも隣にあり、サーバーを最初に構築した際に「PHPが動くかどうかの動作確認用」として作って、そのまま忘れられていたものと判断できました。
よくあるパターン
実運用のアプリケーションではなく、構築時の動作確認用に置いたテストページがそのまま残り続ける、というのは珍しいことではありません。目的を終えたら消す、というのが本来ですが、動いていて邪魔にならない限り見落とされがちです。脆弱性のニュースのような「棚卸しのきっかけ」が来るまで気づかれないケースは十分あり得ます。
第5章:外部から到達できるか確認する
中身がただのテストページだとしても、油断はできません。今回の脆弱性はアプリケーションの中身ではなくPHPがリクエストを処理する過程そのものに起因するため、外部から該当のポートに到達できる時点で攻撃の対象になり得ます。そこで、ホスト側のファイアウォールで該当ポートが外部に許可されているかを確認しました。
firewall-cmd --list-all確認の結果、許可されているサービス・ポートの一覧に、Webサーバー用のポート(http/80)は含まれていませんでした。つまり、プロセスとしては待ち受けていても、ホスト側のファイアウォールの時点で外部からの接続自体がブロックされている状態でした。
多層防御として機能していた例
アプリケーション層(PHP自体)に深刻な脆弱性があっても、ネットワーク層でのアクセス制御があれば実害には直結しません。今回はこれが結果的に機能していましたが、これは「最初からこのテストページを守るために設定していた」わけではなく、別の目的で組んだファイアウォール設定がたまたま該当ポートを許可していなかった、という側面が大きいです。意図した多層防御と、結果的に助けられた多層防御は分けて考える必要があります。
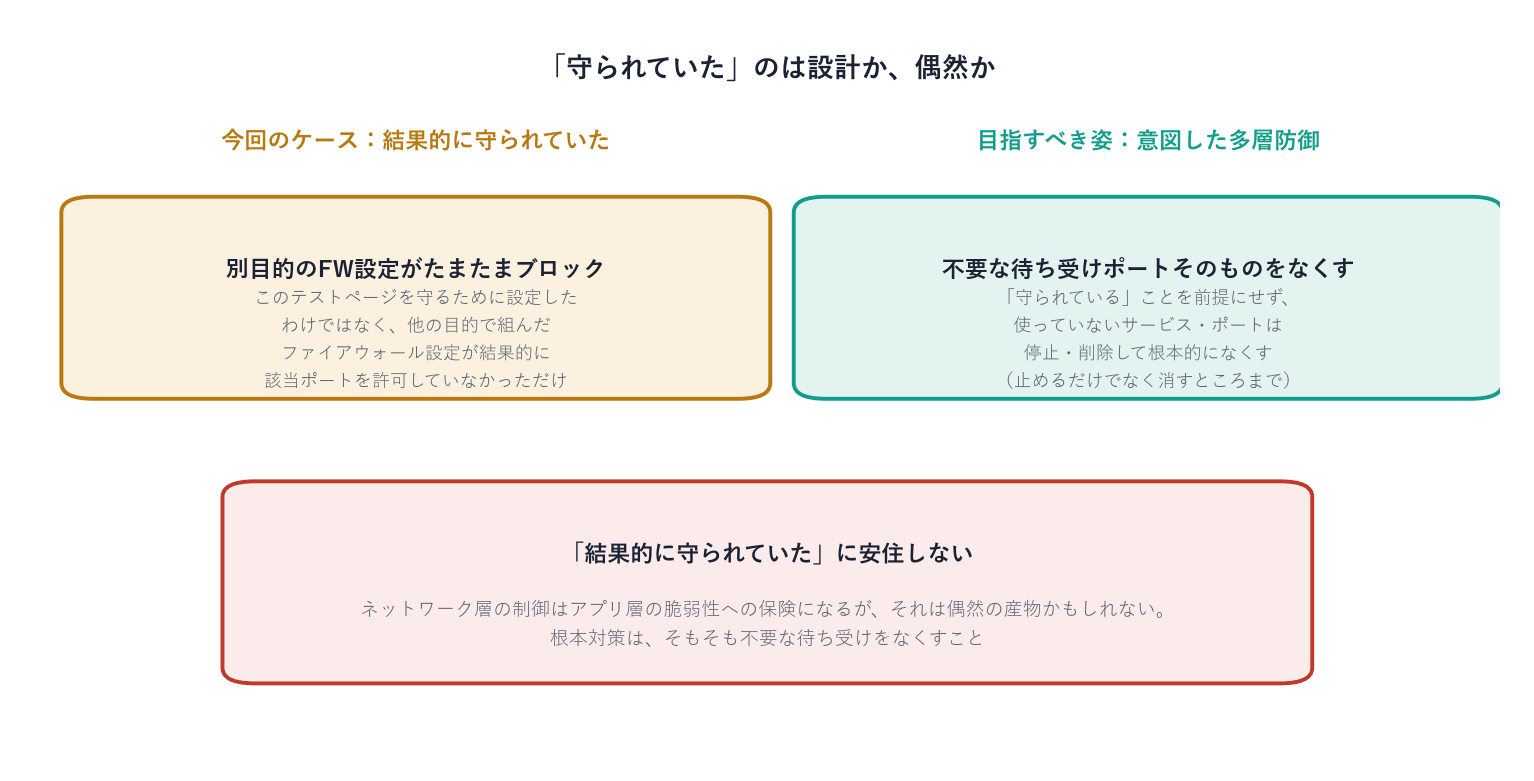
「結果的に守られていた」に安住せず、不要な待ち受けポート自体をなくすのが根本対策。
第6章:止める・消す
外部到達性がなく緊急性は高くなかったものの、使っていないサービスを動かし続ける理由もないため、停止・無効化した上で、最終的にはパッケージごと削除しました。
6-1. まず停止・無効化
systemctl stop httpd php-fpm
systemctl disable httpd php-fpm
6-2. 他に依存しているものがないか確認してから削除
パッケージを削除する前に、他のソフトウェアがそれに依存していないかを必ず確認します。依存先を確認せずに削除すると、想定外の別サービスまで巻き込んで壊す可能性があるためです。
rpm -q --whatrequires httpd
rpm -q --whatrequires php-common
Webサーバー本体には付随するモジュール以外の依存がなく、PHP本体にも依存しているパッケージが存在しないことを確認した上で、まとめて削除しました。
dnf remove -y php php-common php-cli php-pdo php-mbstring \
  php-opcache php-xml php-fpm php-devel php-mysqlnd httpd
削除を実行すると、PHP関連パッケージ本体に加えて、「他の誰からも使われなくなった依存パッケージ」も一緒に整理対象として提示されます。今回のケースでは、PHPの拡張モジュールをビルドするために入っていたコンパイラ一式(gcc・make等)もまとめて片付けることができ、結果的にかなりの空き容量も確保できました。
6-3. 削除後の確認
削除後は、他の正常に稼働しているべきサービスに影響が出ていないかを必ず確認します。コンテナで運用しているサービスがあれば、あわせて死活確認をしておくと安心です。
rpm -qa | grep -i php
rpm -qa | grep -i httpd
systemctl status (主要サービス名)
podman ps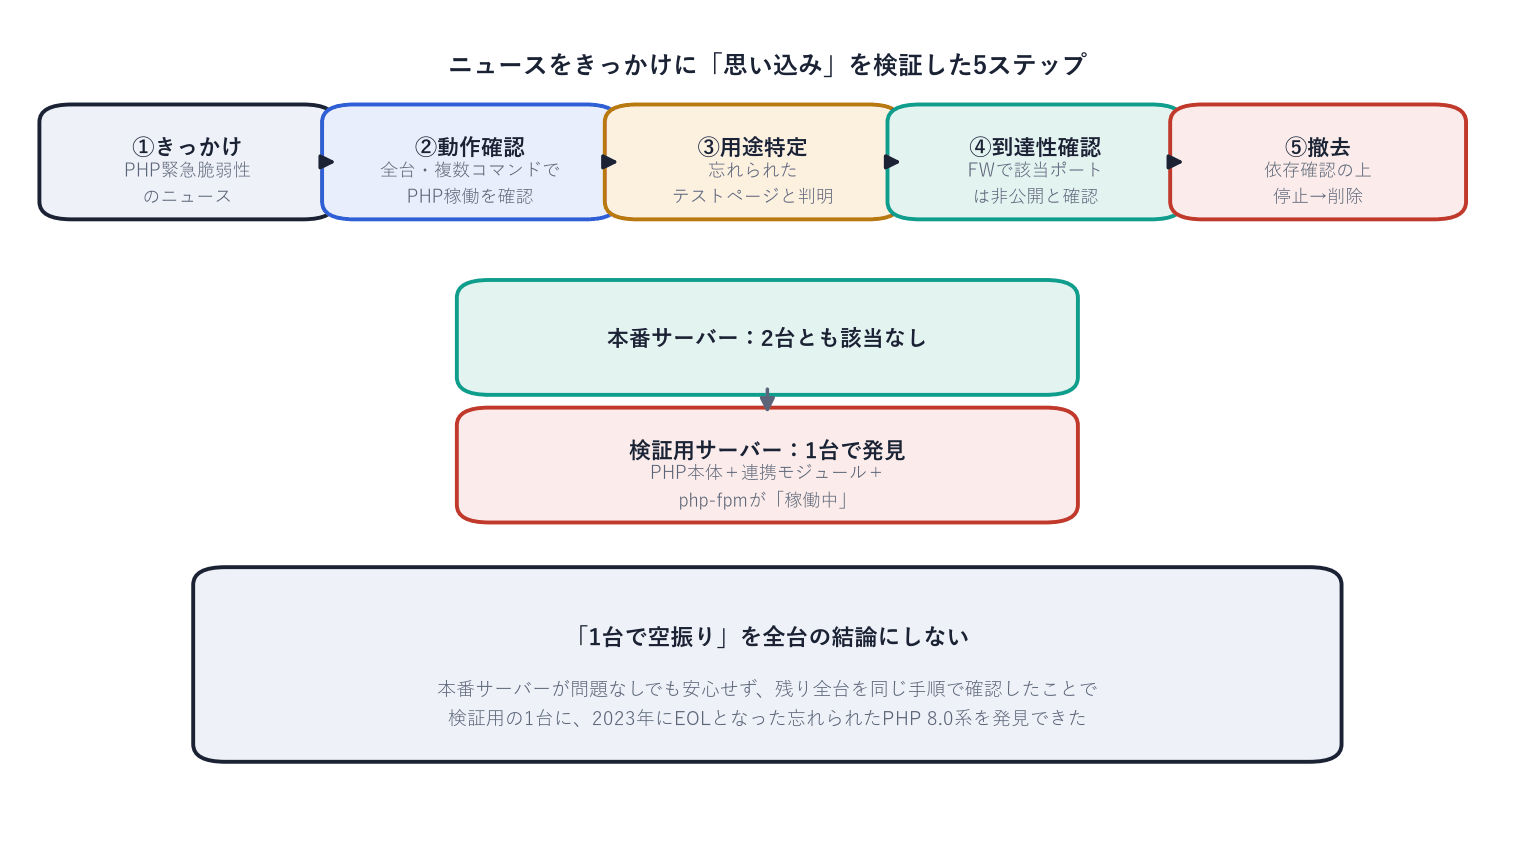
本番サーバーが問題なしでも安心せず、残り全台を同じ手順で確認したことで検証用の1台から発見できた。
第7章:教訓
- 「使っていないはず」を過信しない。複数台のサーバーを運用している場合、1台で空振りでも必ず残り全台を確認する。思い込みによる確認漏れが一番危険。
- 動いているサービスは定期的に棚卸しする。構築時の動作確認用に置いたものが、目的を終えてもそのまま残り続けることは珍しくない。脆弱性のニュースのような外部からのきっかけがないと気づけないことも多い。
- ネットワーク層の制御は、アプリケーション層の脆弱性に対する保険になる。ただし「結果的に守られていた」状態に安住せず、不要な待ち受けポートそのものをなくす方が根本的な対策になる。
- 止めるだけでなく、消すところまでやる。無効化しただけでは「存在そのもの」は残り続け、将来また同じ確認作業を繰り返すことになる。使っていないと判断できたものは、依存関係を確認した上で削除まで行うと後腐れがない。
脆弱性ニュースへの実際の対応記録、整理完了 🔍
日々の運用全般は対策・対応の記録、継続的なパッチ適用の考え方は同ページの第5章、サーバーの更新手順全般はシステムアップデート運用ガイドもあわせてご覧ください。